世界中の産業分野や大規模組織のチームに選ばれています
開始されたプリント
0
材料使用量
0
プリント時間
0
SimplyPrintは2020年から実際の3Dプリント業務の管理に使われています。複数ブランドのFDMプリンター、ユーザー、拠点を統制された一つのワークフローで管理する必要がある組織向けの、エンタープライズ3Dプリンター管理ソフトウェアです。
1つのID管理システムで、適切な人に適切な拠点へのアクセスを
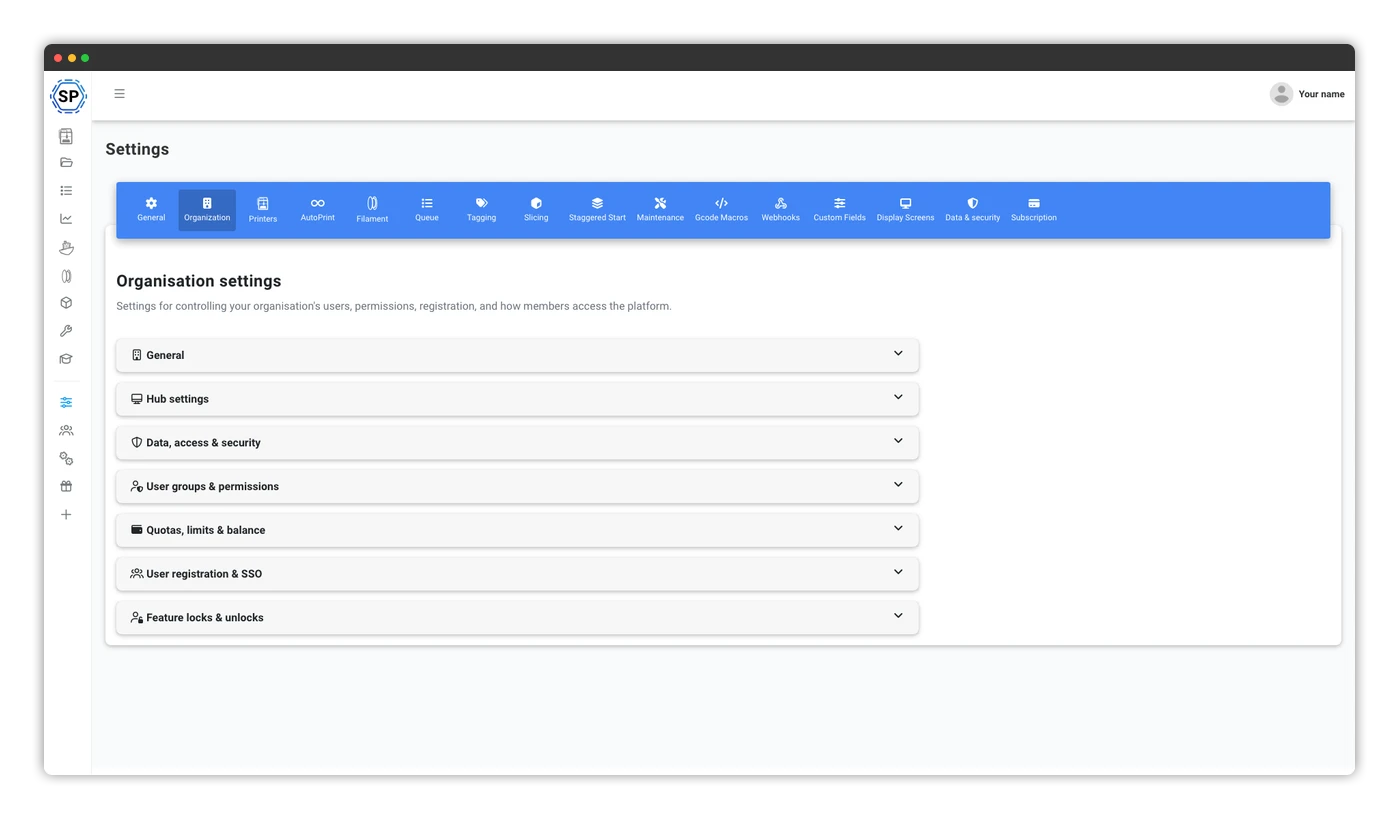
オフィス、研究室、工場、キャンパスを1つのEnterprise組織内で別々の拠点として運用できます。各拠点のチームは必要なプリンターとワークフローを管理し、中央の管理者は組織全体の認証、監督、商務を管理できます。
1つの組織で複数の拠点を管理
各拠点は独自のプリンター、ファイル、メンバー、ローカル設定を管理します。メイン組織の管理者は拠点を切り替え、グループ全体を管理できます。
共有SAMLまたはOIDC
本部組織のIDプロバイダーを一度接続するだけで、各拠点で利用できます。拠点の方針で必要な場合は、各拠点で独自のSSOプロバイダーを使用することもできます。
属性に基づく拠点振り分け
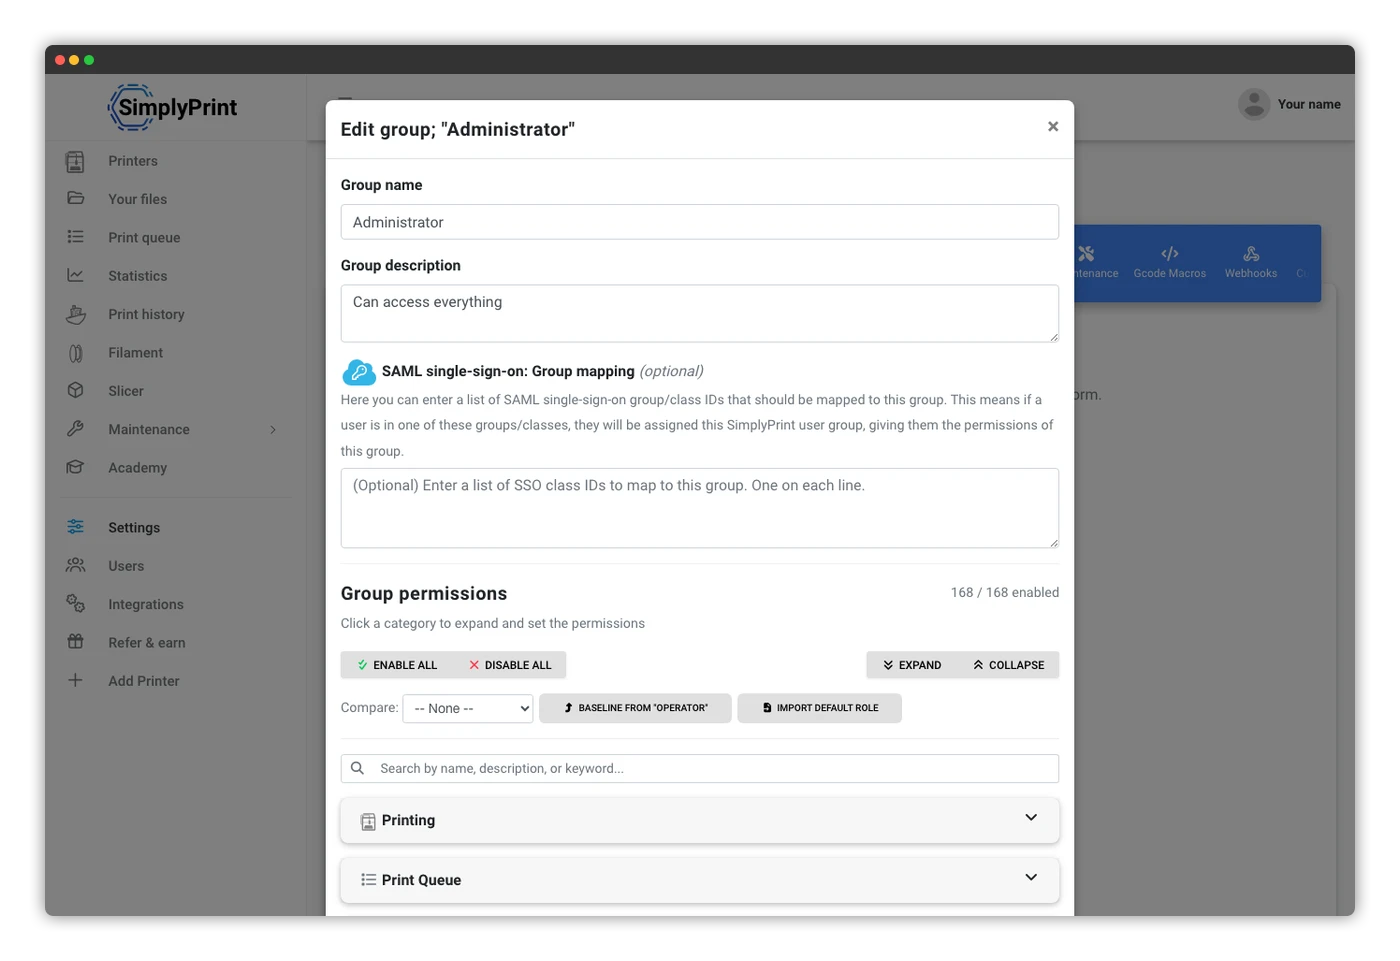
1つのSAML属性またはOIDCクレームの値を各拠点に対応付けます。サインイン時に、ユーザーは手動で振り分けることなく、対応する1つ以上の拠点に配置されます。
プランを一元化、請求は柔軟に
請求を一元化して拠点間でプリンターとユーザーの利用枠を共有するか、各拠点を個別のEnterpriseサブスクリプションに接続しながら、一元管理とSSOを維持できます。
複数の拠点に所属するユーザーには、拠点の選択画面を表示するか、一致するすべての拠点に自動的に参加させることができます。拠点ごとにデフォルトのユーザーグループを割り当てることもできます。
SSOとプロビジョニングを見る エンタープライズ料金を見る業界の運用に合わせた1つのプラットフォーム
管理基盤は共通です。プリンターのワークフロー、導入時の検討事項、周辺システムは運用環境によって異なります。
マネージドクラウドで始めるか、インフラの要件を相談
ホスティング版Enterpriseプランは、オンラインから直接申し込めます。ポリシー上、インフラを自社で管理する必要がある場合は、ITチームとセキュリティチームとともに、カスタムEnterprise契約としてオンプレミス導入の範囲を検討します。
3Dプリントは業務の一部です。それ以上の負担にはなりません。
顧客に製品を出荷するプリントファームではなく、積層造形を本来の業務に活用する大規模な組織では、ネットワーク上のすべてのツールについてIT部門が責任を負う必要があります。SimplyPrintなら、すべてのプリンターを把握し、セキュリティに関わるすべての操作を記録できます。従業員のパソコンへのインストールも不要で、3Dプリントを独立したプロジェクトとして管理する必要はありません。
ラピッドプロトタイピング
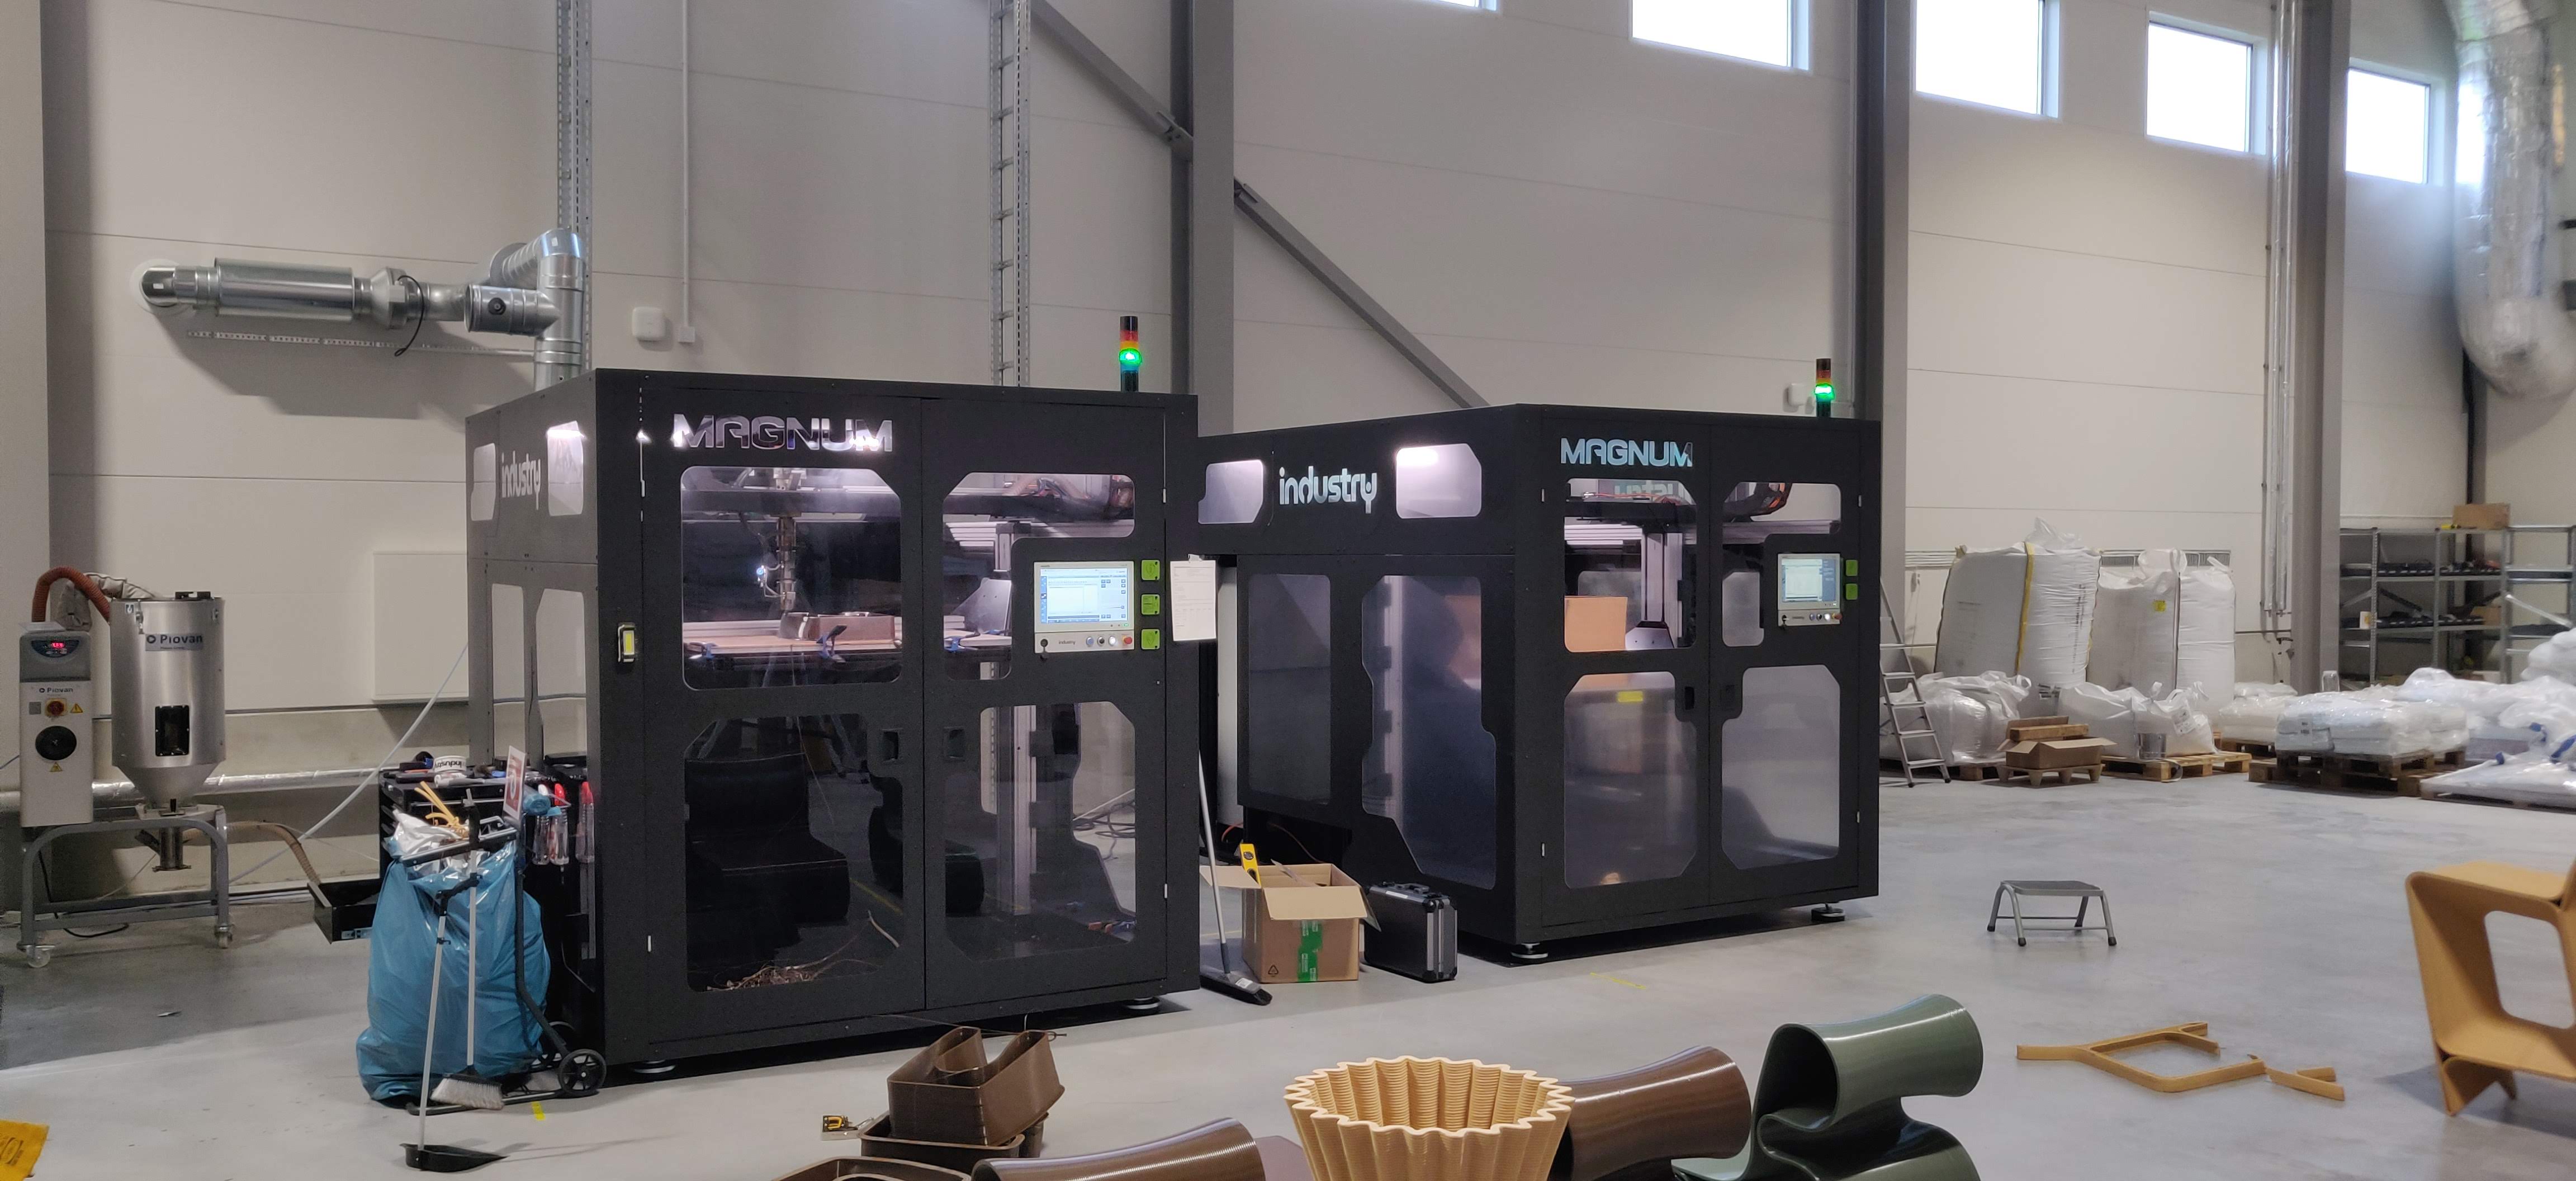
研究開発やエンジニアリングのチームは、外部のサービス事業者を待たずに社内で試作を繰り返せます。エンジニアは共有キューにジョブを送信し、ジョブはユーザー別、プロジェクト別に追跡されます。
予備部品と工具
設備用の交換部品や治具、固定具を、必要なときに現場でプリントできます。何を、誰が、いくらでプリントしたかも記録されます。
オフィスと施設
オフィス、ラボ、ワークショップに分散したプリンターも、1つのアカウントで管理できます。建物や拠点ごとにグループ化され、IT部門から確認でき、同じルールが適用されます。
IT審査に対応する設計
セキュリティに関する質問票は、通常、相談に先立って届きます。回答に必要な機能は今後の予定ではなく、すでに製品に備わっています。
シングルサインオン
SAML 2.0とOpenID Connectに対応。Microsoft Entra ID、Google Workspace、Okta、Keycloak、Auth0など、標準規格に準拠したすべてのプロバイダーを利用できます。SCIMプロビジョニングを含み、IdPグループはSimplyPrintのユーザーグループに自動的にマッピングされます。
詳しく見る二要素認証の必須化
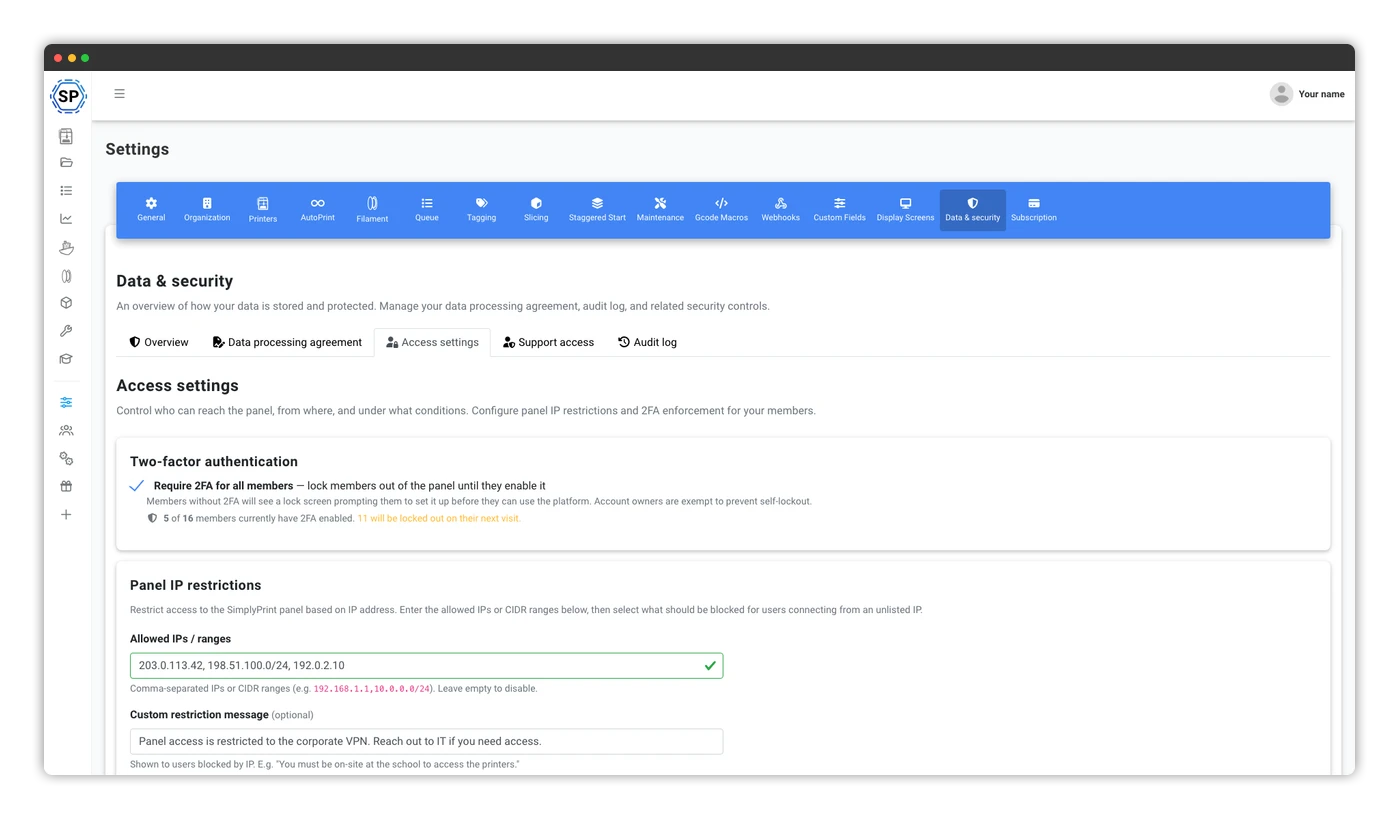
すべてのメンバーに二要素認証を必須にします。未設定のメンバーは、設定するまでパネルにアクセスできません。アカウントオーナーは、自身がアクセスできなくなることを防ぐため、対象外です。
IP許可リストと承認済みデバイス
IPまたはCIDR範囲でアクセスを制限したり、承認済みデバイスを必須にしたりできます。両方を組み合わせて、いずれか一方または両方を必須にすることもできます。パネル全体からカメラ映像のみまで、ネットワーク外で禁止する範囲を選択できます。
エクスポート可能な全監査ログ
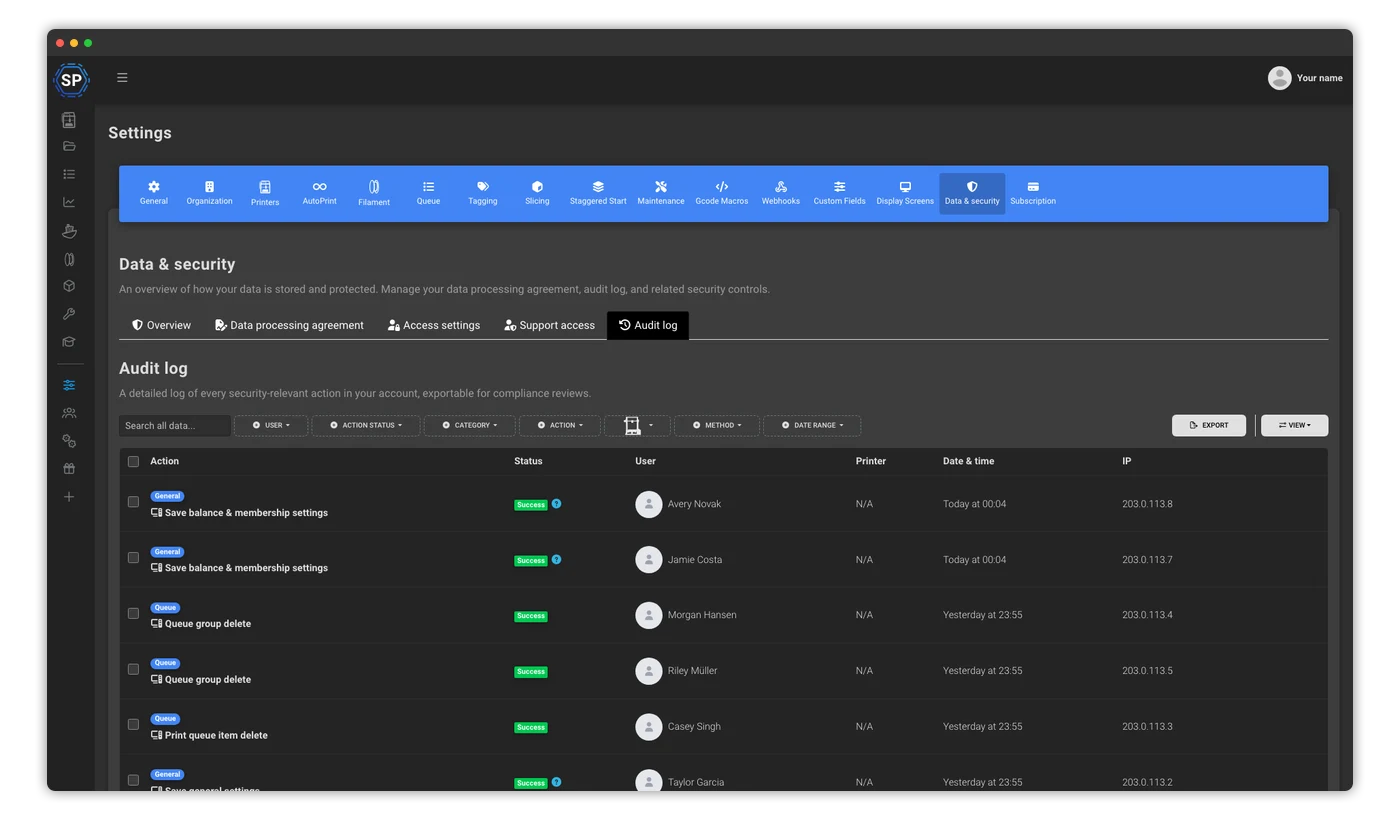
アカウント内のセキュリティに関わるすべての操作について、誰が、何を、いつ、どのIPから行ったかを記録します。ユーザー、カテゴリー、期間で絞り込み、コンプライアンスの確認用にエクスポートできます。
DPAへの署名
データ処理契約は製品内で締結でき、メールでのやり取りは不要です。個別の要件に合わせたDPAについては、[email protected]までお問い合わせください。
稼働率99.9%のSLA
WebダッシュボードとAPIについて月間99.9%の稼働率を契約で保証し、達成できなかった場合はサービスクレジットを提供します。稼働状況はステータスページで公開しています。
詳しく見る手厚いサポート
利用環境を把握した専任サポート担当者による優先対応、電話サポート、チームと共有するSlack Connectチャンネルを提供します。


グローバルな組織向けのセキュリティ管理とインフラ認証を提供します。マネージドクラウドを選択するか、カスタムのセルフホスト型Enterprise導入についてご相談ください。
認証と規格 セキュリティ対策ITおよびセキュリティチームに各管理策をご説明します。
プリンターと他のシステムをつなぐ管理レイヤー
SimplyPrintはプリンター群と他のシステムをつなぎます。ジョブ、使用状況、コストのデータを、公開されたREST APIとリアルタイムのWebhookを通じてERP、MES、チケット管理、BI、チャットに連携します。各接続の権限は限定され、ログに記録され、IT部門が取り消すことができます。
新たなサイロではなく、それらをつなぐレイヤーです。
多くのツールは運用の中心となることを目指します。SimplyPrintはその逆です。プリンターと業務を支えるシステムをつなぐ中立的なレイヤーとして機能するため、IT部門が3Dプリントを別途つきっきりで管理する必要がありません。
数百台の産業用プリンターを評価するチームにとって、「MESと連携できるか」は、あれば便利という機能ではなく、導入の必須条件です。その答えとなるのが、オープンなREST API、リアルタイムWebhook、AIアシスタント向けのMCPサーバーです。いずれも連携を前提に設計され、ドキュメントが用意されています。コードで構築することも、n8n、Activepieces、Zapierを使ってノーコードで連携することもできます。どちらの場合も同じガバナンスを適用できます。
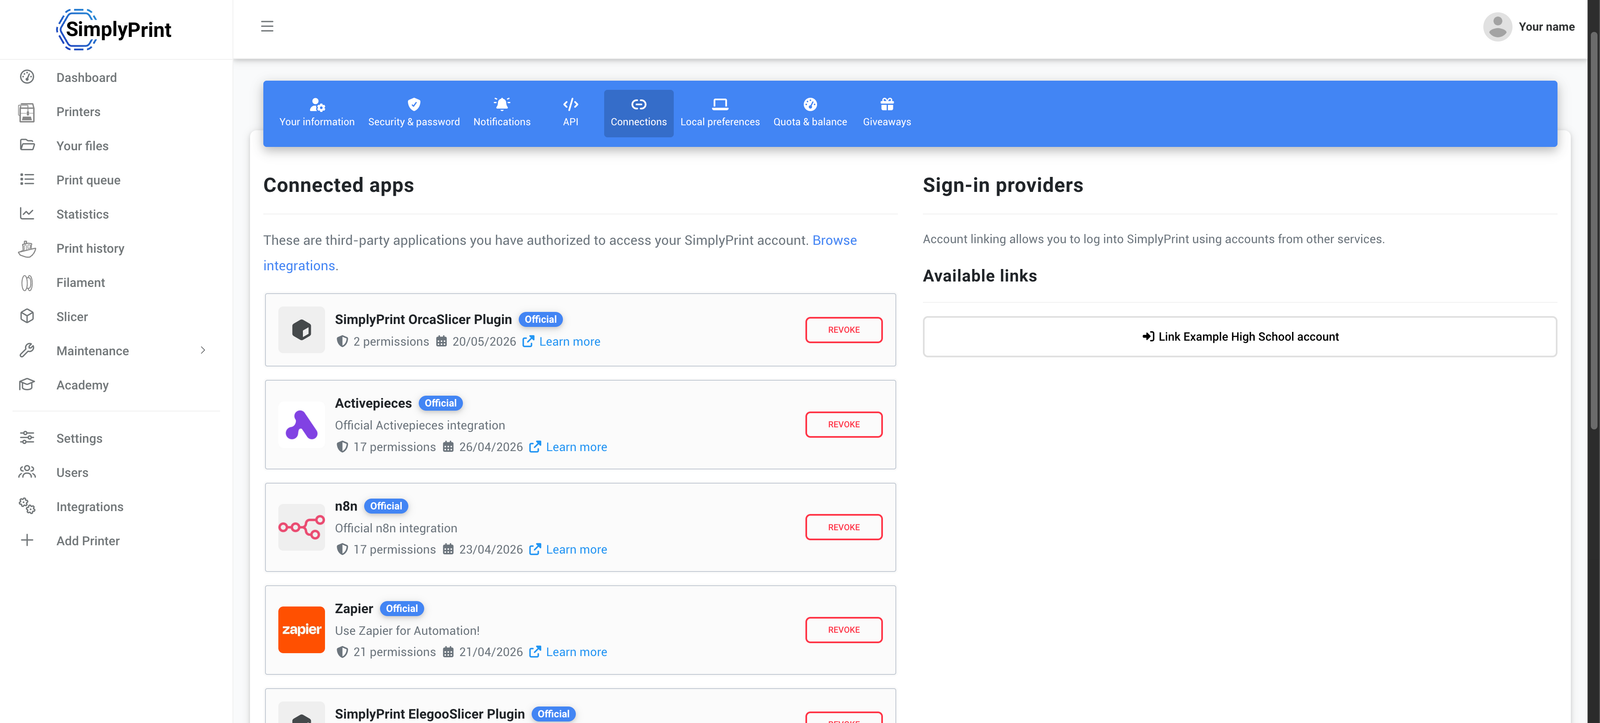
データを必要な場所へ
ERP & MES
ERPやMESからプリントキューにジョブを送信し、各ジョブの開始、完了、失敗時にリアルタイムでイベントを受信できます。ポーリングは不要で、生産システムは現場の状況を常に把握できます。
チケット管理とITSM
プリンターのエラーからITSMにチケットを自動作成し、メンテナンスで修理済みとマークされたらチケットをクローズします。ツール間でステータスを手入力し直す必要はありません。
BIとデータウェアハウス
プリント、使用状況、コストのデータをデータウェアハウスやBIツールにストリーミングし、稼働状況のダッシュボードや部門別の費用配賦に活用できます。手動でのエクスポートは不要です。
チャットと運用
重要なプリントが完了したときやプリンターに対応が必要なときにSlackまたはTeamsに投稿し、普段使っている場所でチームに通知します。
アイデンティティとSCIM
Microsoft Entra IDまたはOktaのユーザーは、SCIMを通じて適切なグループに追加されます。IT部門がプロビジョニングを解除すると、アクセス権は直ちに失われます。
ノーコード自動化
同じAPIを使ってn8n、Activepieces、Zapierでワークフローを構築できます。n8nやActivepiecesを自社のインフラで実行すれば、データがネットワークの外に出ることはありません。
AIアシスタント
MCPサーバーを通じてChatGPT、Claude、Gemini CLIからプリンター群の状態確認や操作ができます。「今待機中のプリンターは?」と自然な言葉で尋ねられます。共有パスワードの代わりに、それぞれに権限を限定し、取り消し可能なトークンを使用します。
カスタムコード
ドキュメント付きのREST API、リアルタイムのWebhook、OAuth2スコープを提供します。業務に必要な連携を構築したり、ドキュメントをシステムインテグレーターに渡したりできます。
すべての接続を管理下に
オープンであることは、管理されていないことを意味しません。IT審査を通過したものと同じ管理策が、接続するすべてのものに適用されます。
範囲を設定済み
最小権限のOAuth2スコープと190以上の細かな権限設定により、各接続には許可した権限のみが付与されます。
記録済み
セキュリティに関する変更も、他の操作と同じ監査ログに記録されます。誰または何が、いつ、どのIPから変更したかを確認でき、レビュー用にエクスポートできます。
取り消し可能
アカウント設定の「接続済みアプリ」から、必要なときにアプリやアシスタントのアクセスをすぐに取り消せます。キーのローテーションに慌てる必要はありません。
セルフホスト対応
n8nまたはActivepiecesを自社のインフラで実行することで、機密性の高いワークフローデータをネットワーク内に保てます。
すべてのユーザーを適切なグループに自動で配置
複数拠点の企業向け3Dプリンター管理
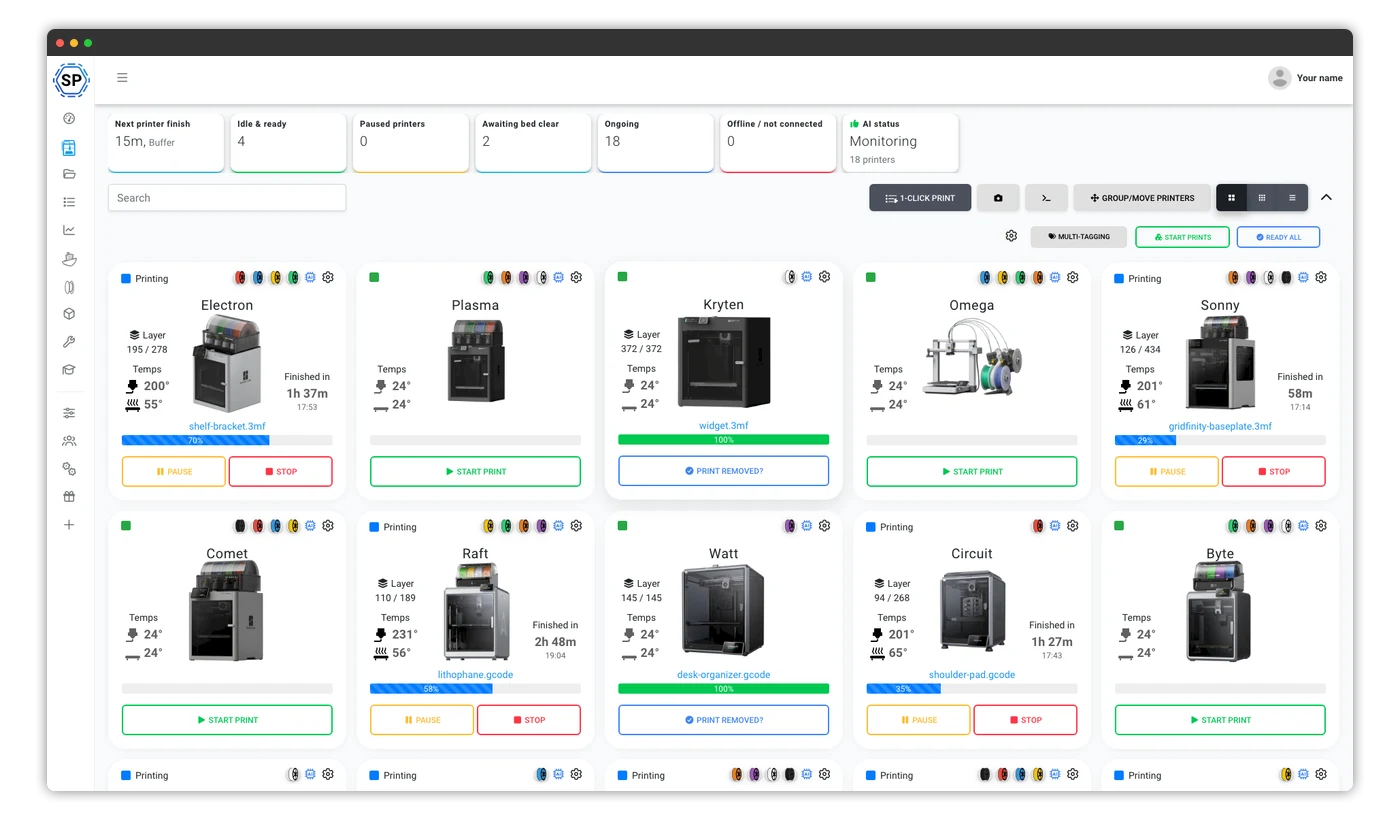
企業では異なるFDMプリンターが混在するのが現実です。SimplyPrintでは150+ブランド、770+モデルのプリンターを1つのアカウントで運用できます。拠点や建物ごとにグループ化し、共通のSSO、権限、監査ログで管理できます。
明確な料金、営業への問い合わせ不要
$299/月から
上記のすべての機能、SSO、2FAの強制、IP許可リスト、エクスポート可能な監査ログ、DPA、99.9%のSLA、手厚いサポートに加え、Print Farmの全機能、プリンター10台分とユーザー10人分の枠が含まれます。規模に応じて拡張できます。
デモを予約すると、ITチームとセキュリティチームに使い方を案内します。または、14日間の無料トライアルを開始し、後から調達部門に書類を送ることもできます。
デモを予約 すべてのプランを見る運用モデルを計画していますか?複数拠点のプリンター管理ガイドを読む · 製造システムを接続しますか?MES、ERP、PLM、QMSの境界を整理する
SimplyPrintはプリントファーム、教室、メイカースペースの運用にも対応しています。1つのプラットフォームで150+ブランド、770+のプリンターモデルを利用できます。プリンターの対応状況を確認。 プリンターの購入を検討していますか?2026年のビジネス向けおすすめ3Dプリンターを見る。
デモを予約
時間を選択してください。ITチームを含め、まず管理機能、次にプリンターの順にSimplyPrintをご案内します。