ユーザーディレクトリを運用するIT部門、学校、プリントファーム向け
Google Workspaceを使う学区、Microsoft Entra IDを使う企業、混成チームのプリントファームなど、SimplyPrintはディレクトリに接続し、適切な担当者が適切な方法でアクセスできるようにします。ログイン情報の共有や手動でのアカウント管理は不要です。
既存のアイデンティティプロバイダーに対応
アカウント設定でプロバイダーを一度接続してください。OpenID Connectには主要プロバイダー向けのワンクリックプリセットがあり、SAML 2.0はそれ以外をカバーします。汎用オプションでは、標準に準拠した任意のIDプロバイダーに対応できます。
ワンクリックプリセット付きOpenID Connect (OIDC)
プロバイダーを選び、2つの値を貼り付けるだけ
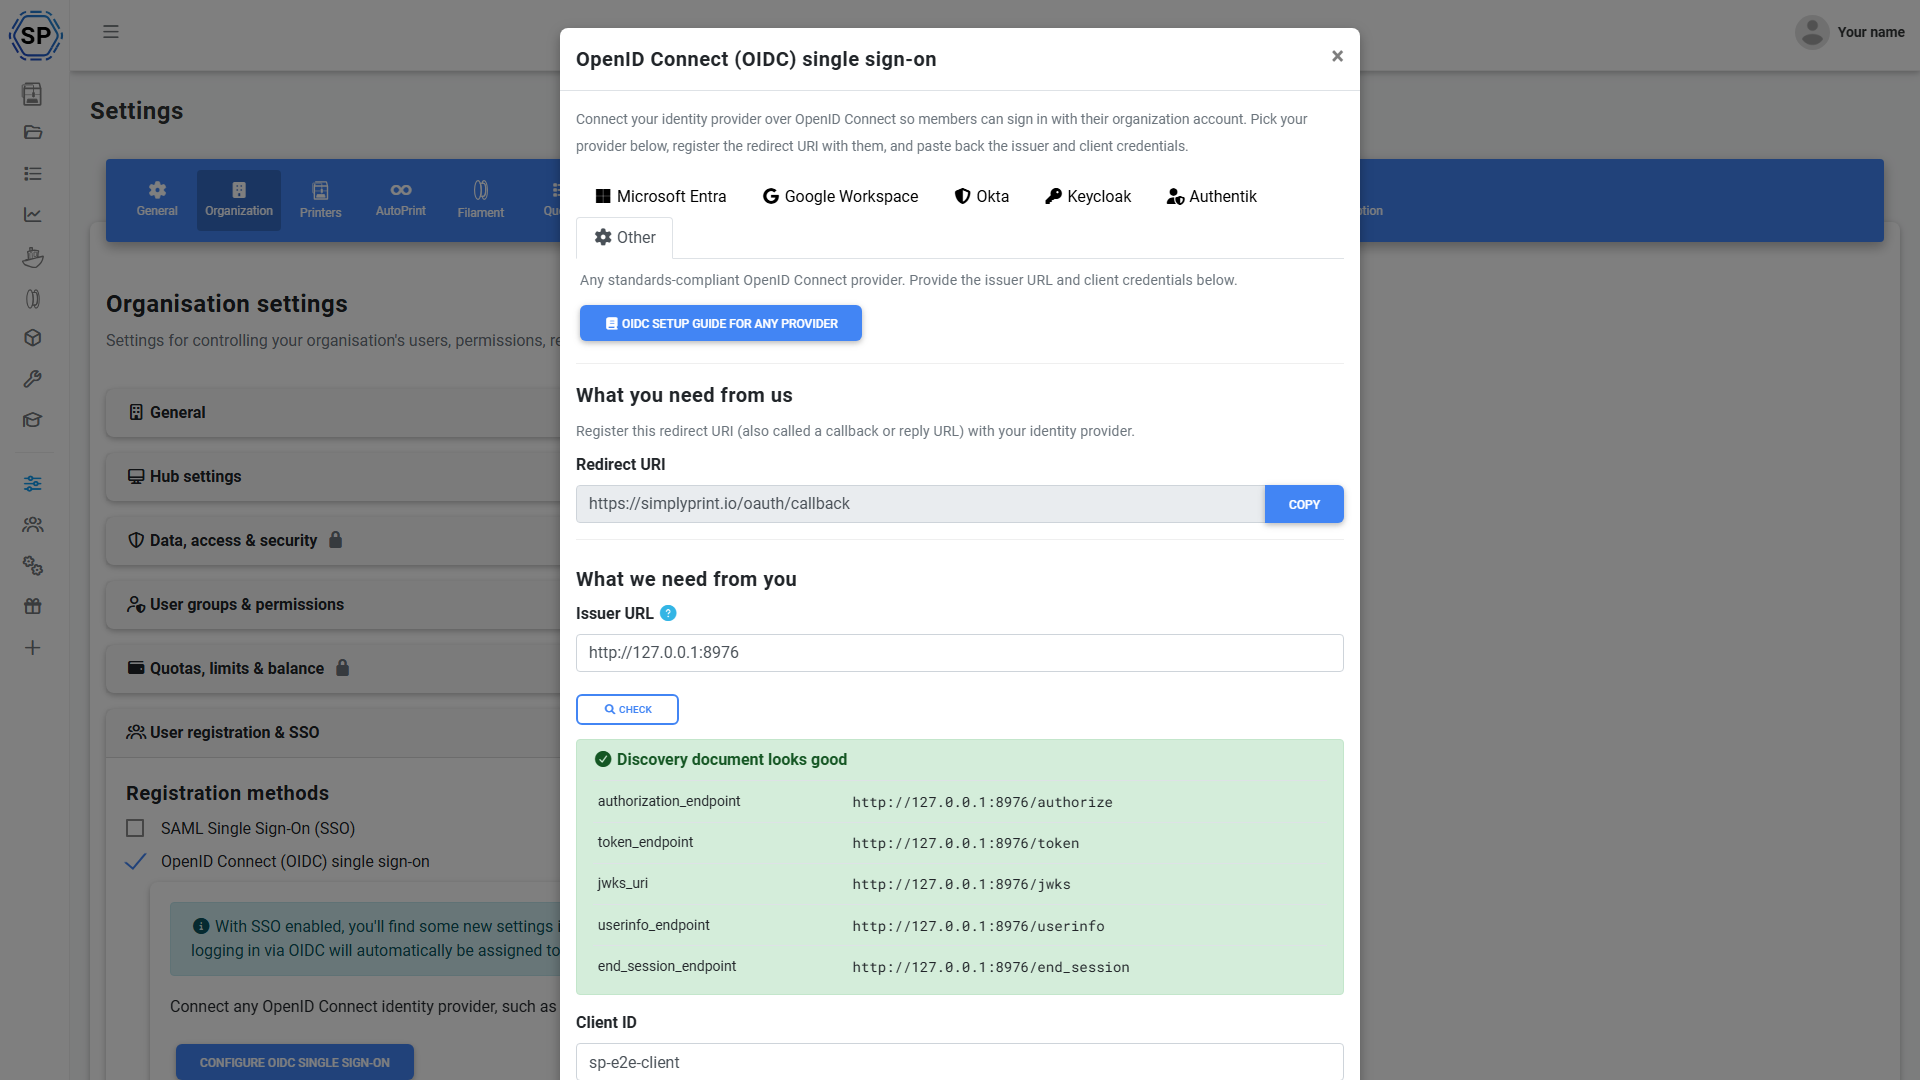
OpenID Connectは最も簡単に接続できる方法です。Microsoft Entra ID、Google Workspace、Okta、Keycloak、Authentikのプリセットを選ぶと、SimplyPrintがスコープとクレームマッピングを自動入力します。標準に準拠したOIDCプロバイダー用の汎用オプションも選べます。表示されたリダイレクトURIをプロバイダーにコピーし、クライアントIDとシークレットを貼り付けると、セットアップウィザードが保存前にディスカバリードキュメントをリアルタイムで確認します。
内部ではPKCEを使用したOIDC認可コードフローを採用し、署名付きIDトークンをすべて検証します(RS256以上を使用し、署名なしまたはHMACのトークンは使用しません)。また、nonceを確認し、発行者と対象者をプロバイダーに固定します。プロバイダーがシングルログアウトに対応している場合、SimplyPrintからサインアウトすると、プロバイダーからもサインアウトします。
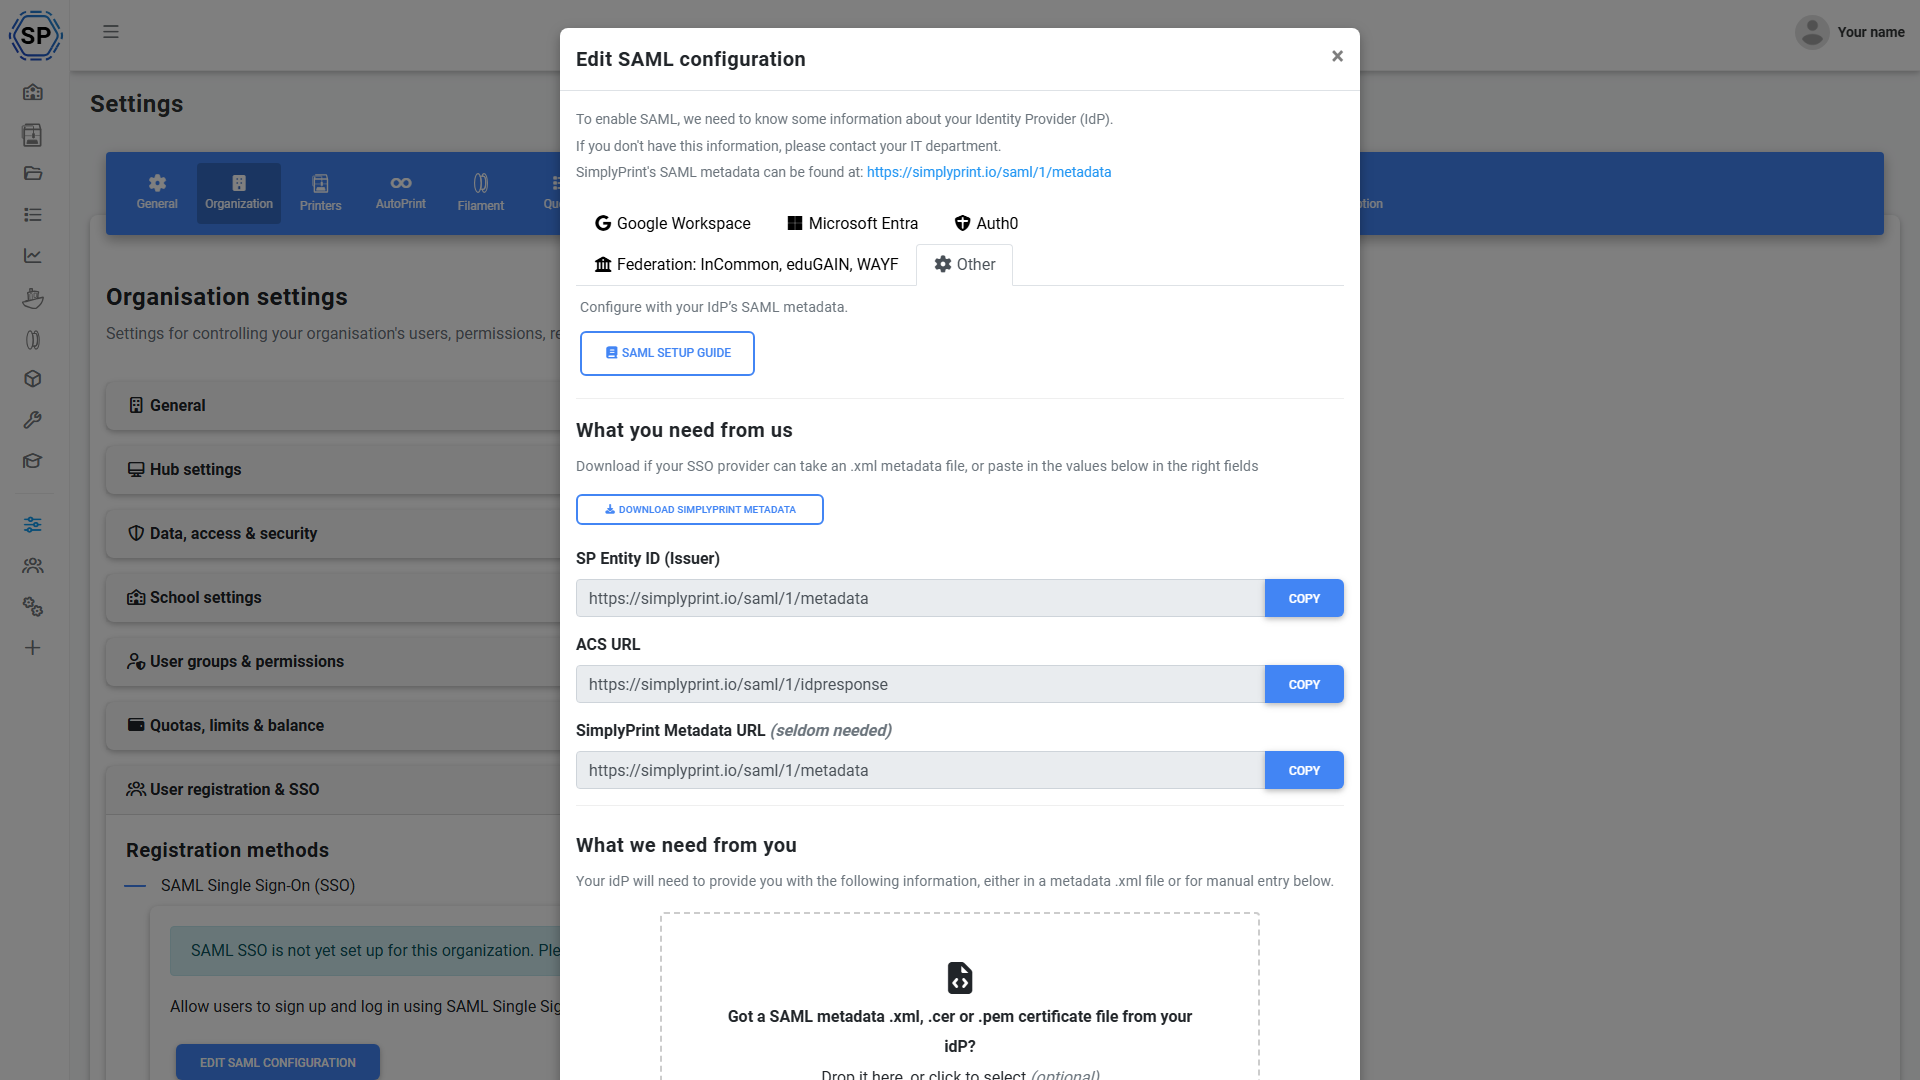
あらゆる企業向けIDプロバイダーで利用できるSAML 2.0
署名付きアサーション、プリセット、フェデレーション対応
SAMLが必要ですか?SimplyPrintは、SAML 2.0に完全対応したサービスプロバイダーです。Google Workspace、Microsoft Entra ID、Auth0のプリセットでエンドポイントが自動入力され、汎用オプションで任意のSAML 2.0アイデンティティプロバイダーに接続できます。署名付きアサーションはデフォルトで必須です。SPエンティティID、ACS URL、メタデータURLはセットアップ画面から直接IdPにコピーできます。
研究・教育向けに、SimplyPrintはSAMLフェデレーションによるサインインにも対応しています。フェデレーションのメンバーは既存のフェデレーションログインで接続できます。
ドメインを確認し、適切なログイン画面に案内
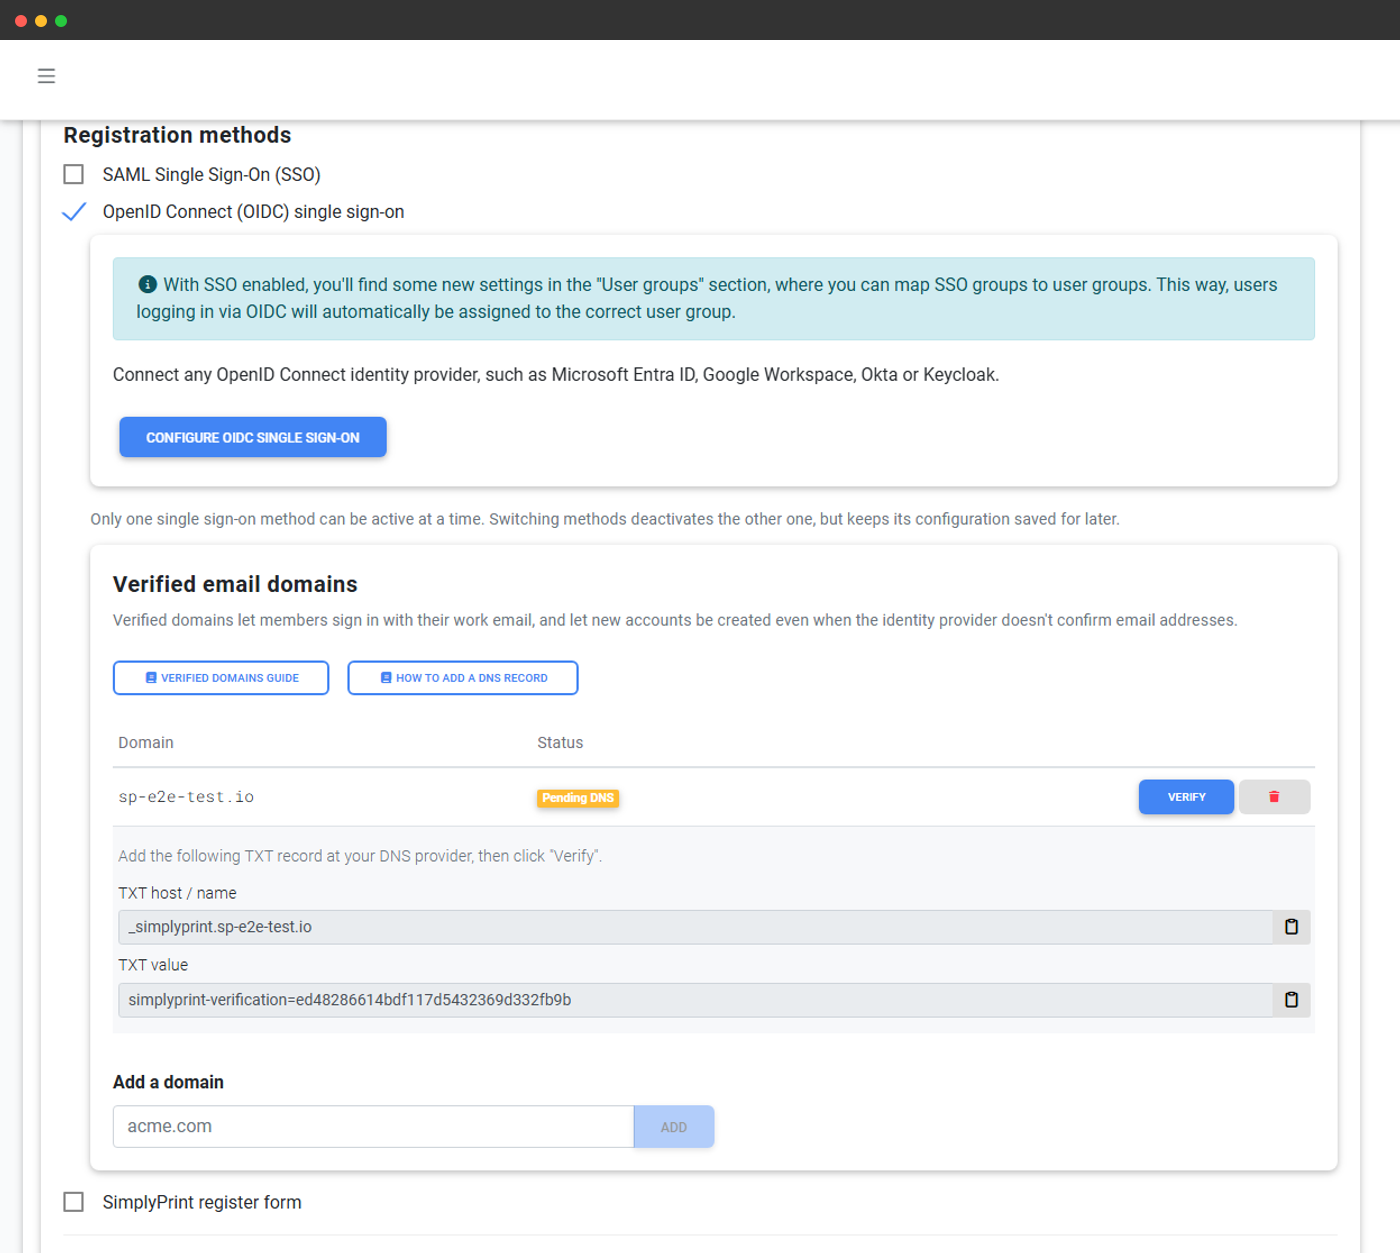
DNS TXTレコードを追加して、yourschool.eduやyourcompany.comなどのドメインの所有権を証明します。ドメインが認証されると、そのドメインの職場や学校のメールアドレスを入力した人はシングルサインオンに直接送られるため、適切なボタンを探す必要がありません。認証済みドメインでは、初回サインイン時に作成された新しいアカウントをSimplyPrintが信頼できるため、対象者が自動的に適切なアカウントに振り分けられます。
ドメインの確認方法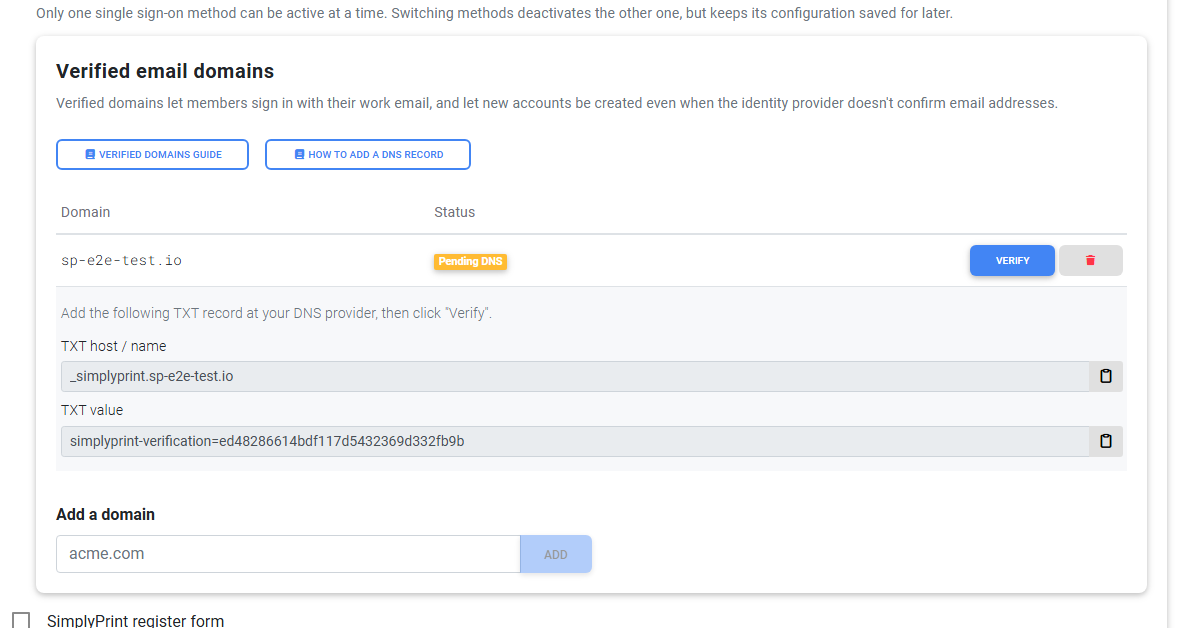
自動で作成・削除されるアカウント
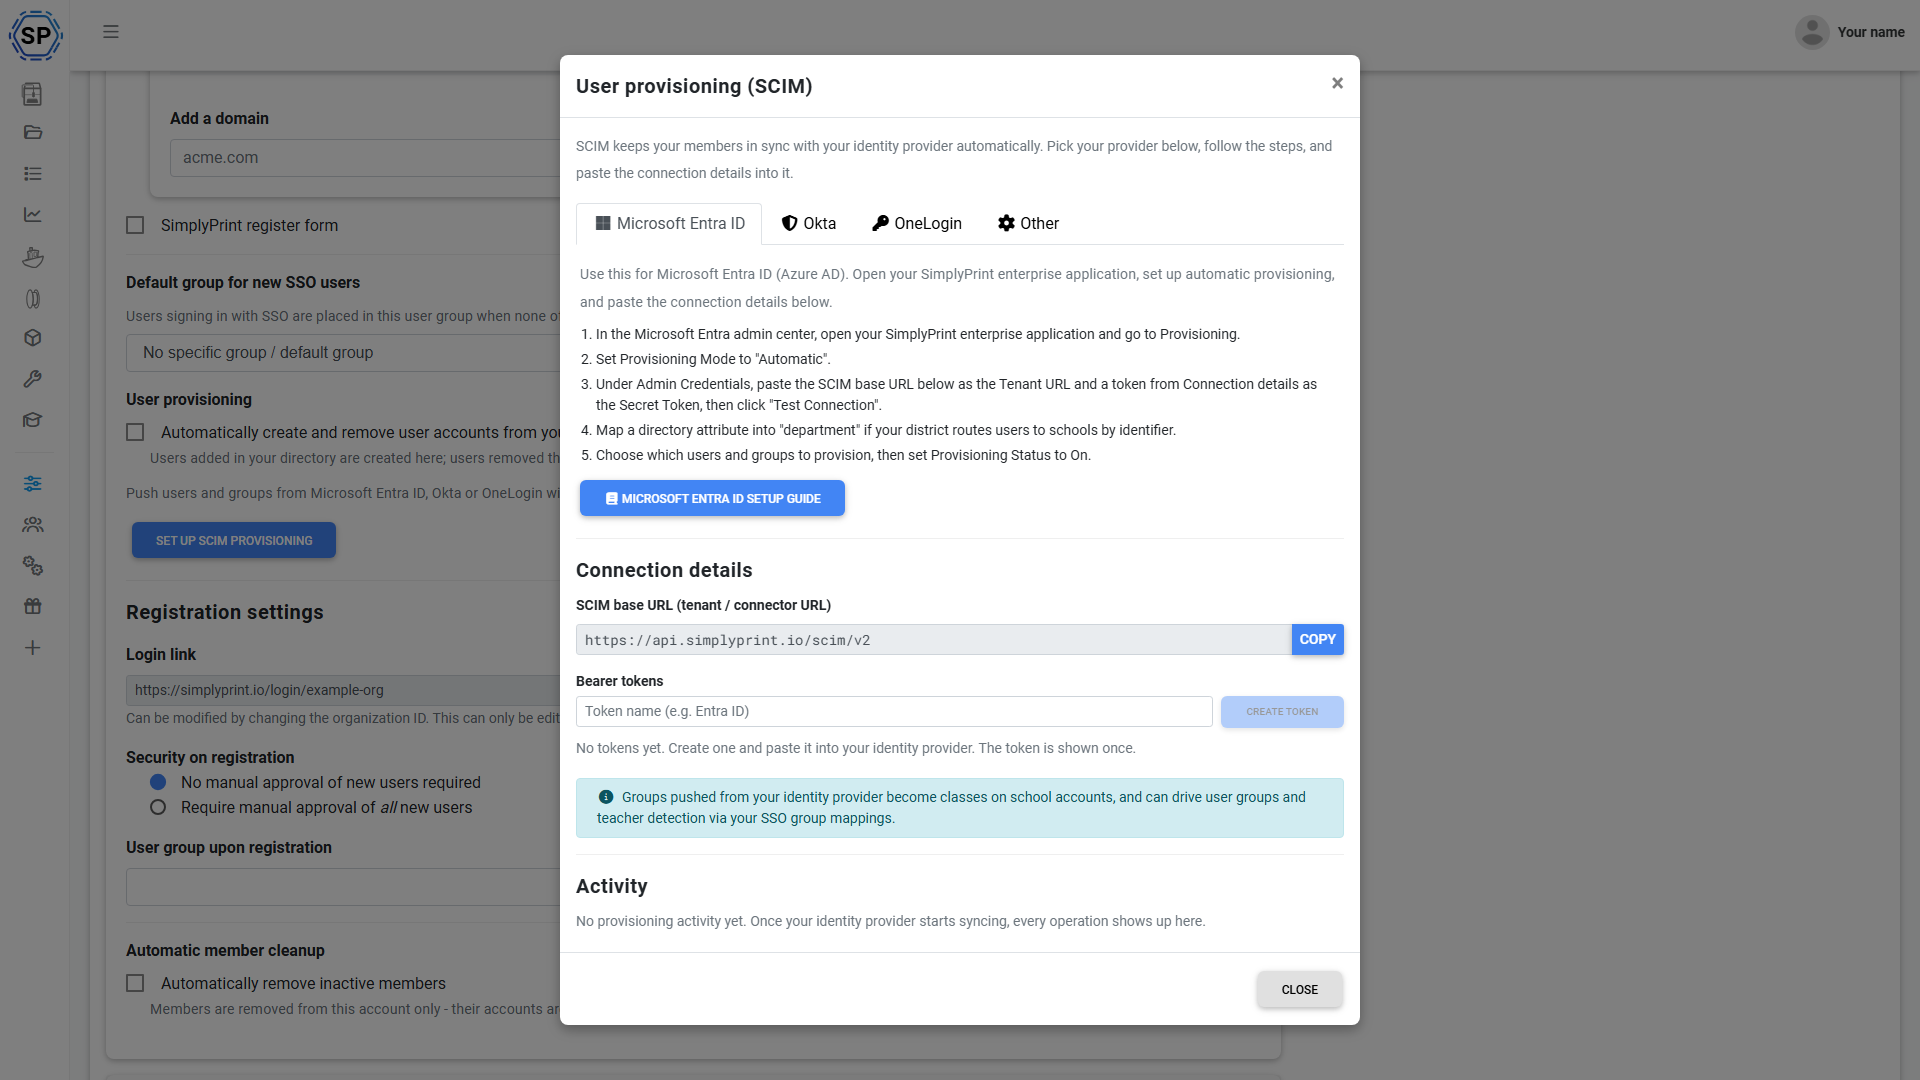
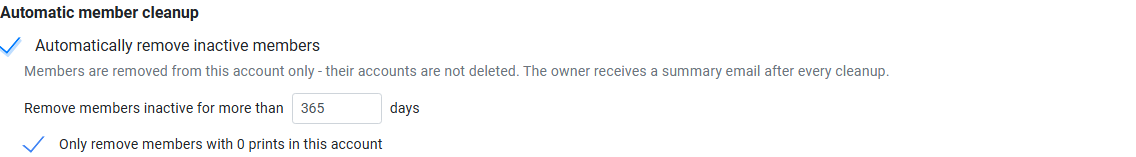
ユーザーリストのコピーを手動で管理する必要はありません。SimplyPrintは初回サインイン時にアカウントを作成でき(ジャストインタイムプロビジョニング)、SCIM 2.0に接続することで、IDプロバイダーからユーザー情報を同期できます。新しいユーザーのアカウントは作成され、組織を離れたユーザーは自動的に削除されます。OktaとMicrosoft Entra IDのSCIM設定ガイドも利用できます。
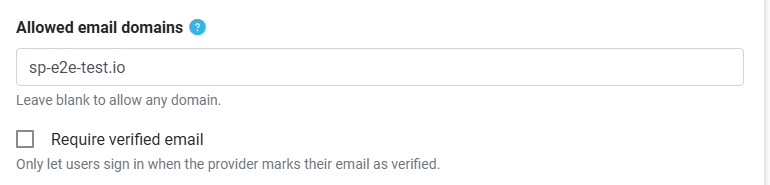
ジャストインタイム登録
信頼できるメールアドレスに限定して、初回サインイン時にアカウントを作成します。
SCIMプロビジョニング
ディレクトリがユーザーを自動で追加、削除します。
孤立したログインアカウントなし
プロビジョニング解除により、退職者のアクセス権を削除します。
グループに役割を割り当て、アクセスを制限
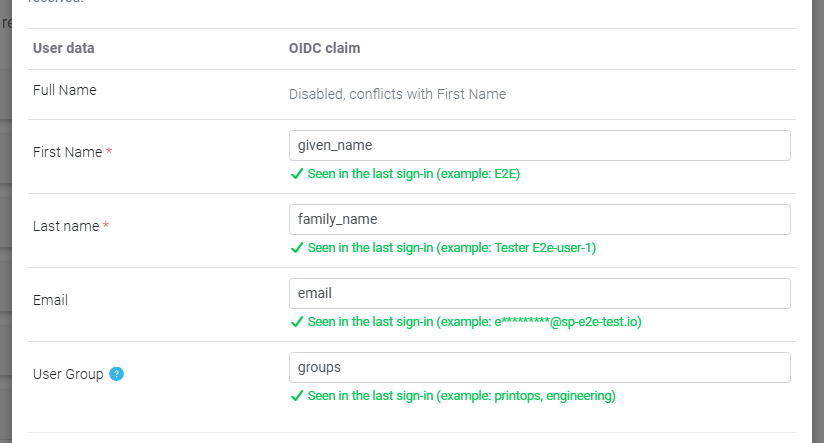
IDプロバイダーからグループや属性を送信すると、SimplyPrintが適切なSimplyPrintユーザーグループに対応付けます。これにより、ユーザーを1人ずつ設定しなくても、適切な役割と権限が付与されます。選択した属性やクレームが設定した値と一致する場合にのみサインインを許可するルールも追加できます。特定の部署、職員グループ、クラスにアクセスを制限する場合に便利です。
ディレクトリでは、1人が1つの役割だけを持つとは限りません。グループをワークグループにもマッピングすると、ユーザーには最上位のものだけでなく、一致するすべてのワークグループが付与されます。これにより、「教師」であり、かつ「ロボットグループ、レーザーの訓練を受けたグループ、部門管理者に所属している」といった状態を、1つのアサーションで正確に表現できます。SAMLとSCIMの両方でサインイン時に毎回同期され、管理者、クラス、コースが同じ人に付与した権限には影響しません。
プリンターの運用に合わせたSSO
シングルサインオンは、教育委員会と企業では用途が異なります。それぞれに合ったガイドから始めてください。
プラン別の利用条件:シングルサインオンが含まれるプランは?
シングルサインオンはSchoolプランとEnterpriseプランに含まれています。Enterpriseプランの提供開始前からPrint Farmプランを利用している場合も、引き続き利用できます。SAML、OIDC、SCIMプロビジョニング、確認済みドメイン、グループの紐付けも含まれ、別途SSOアドオンはありません。
| 機能 / 制限 | 無料 | 基本 | Pro | プリントファーム | エンタープライズ | 学校 | クラウドスライサー | フィラメントマネージャー |
|---|---|---|---|---|---|---|---|---|
|
シングルサインオン(SSO)
SAML 2.0とOpenID Connectによるサインイン、プロバイダーのプリセット、SCIMプロビジョニング、検証済みドメイン、グループマッピング。
|
プランについて詳しく確認しますか?
料金と機能の比較をすべて表示