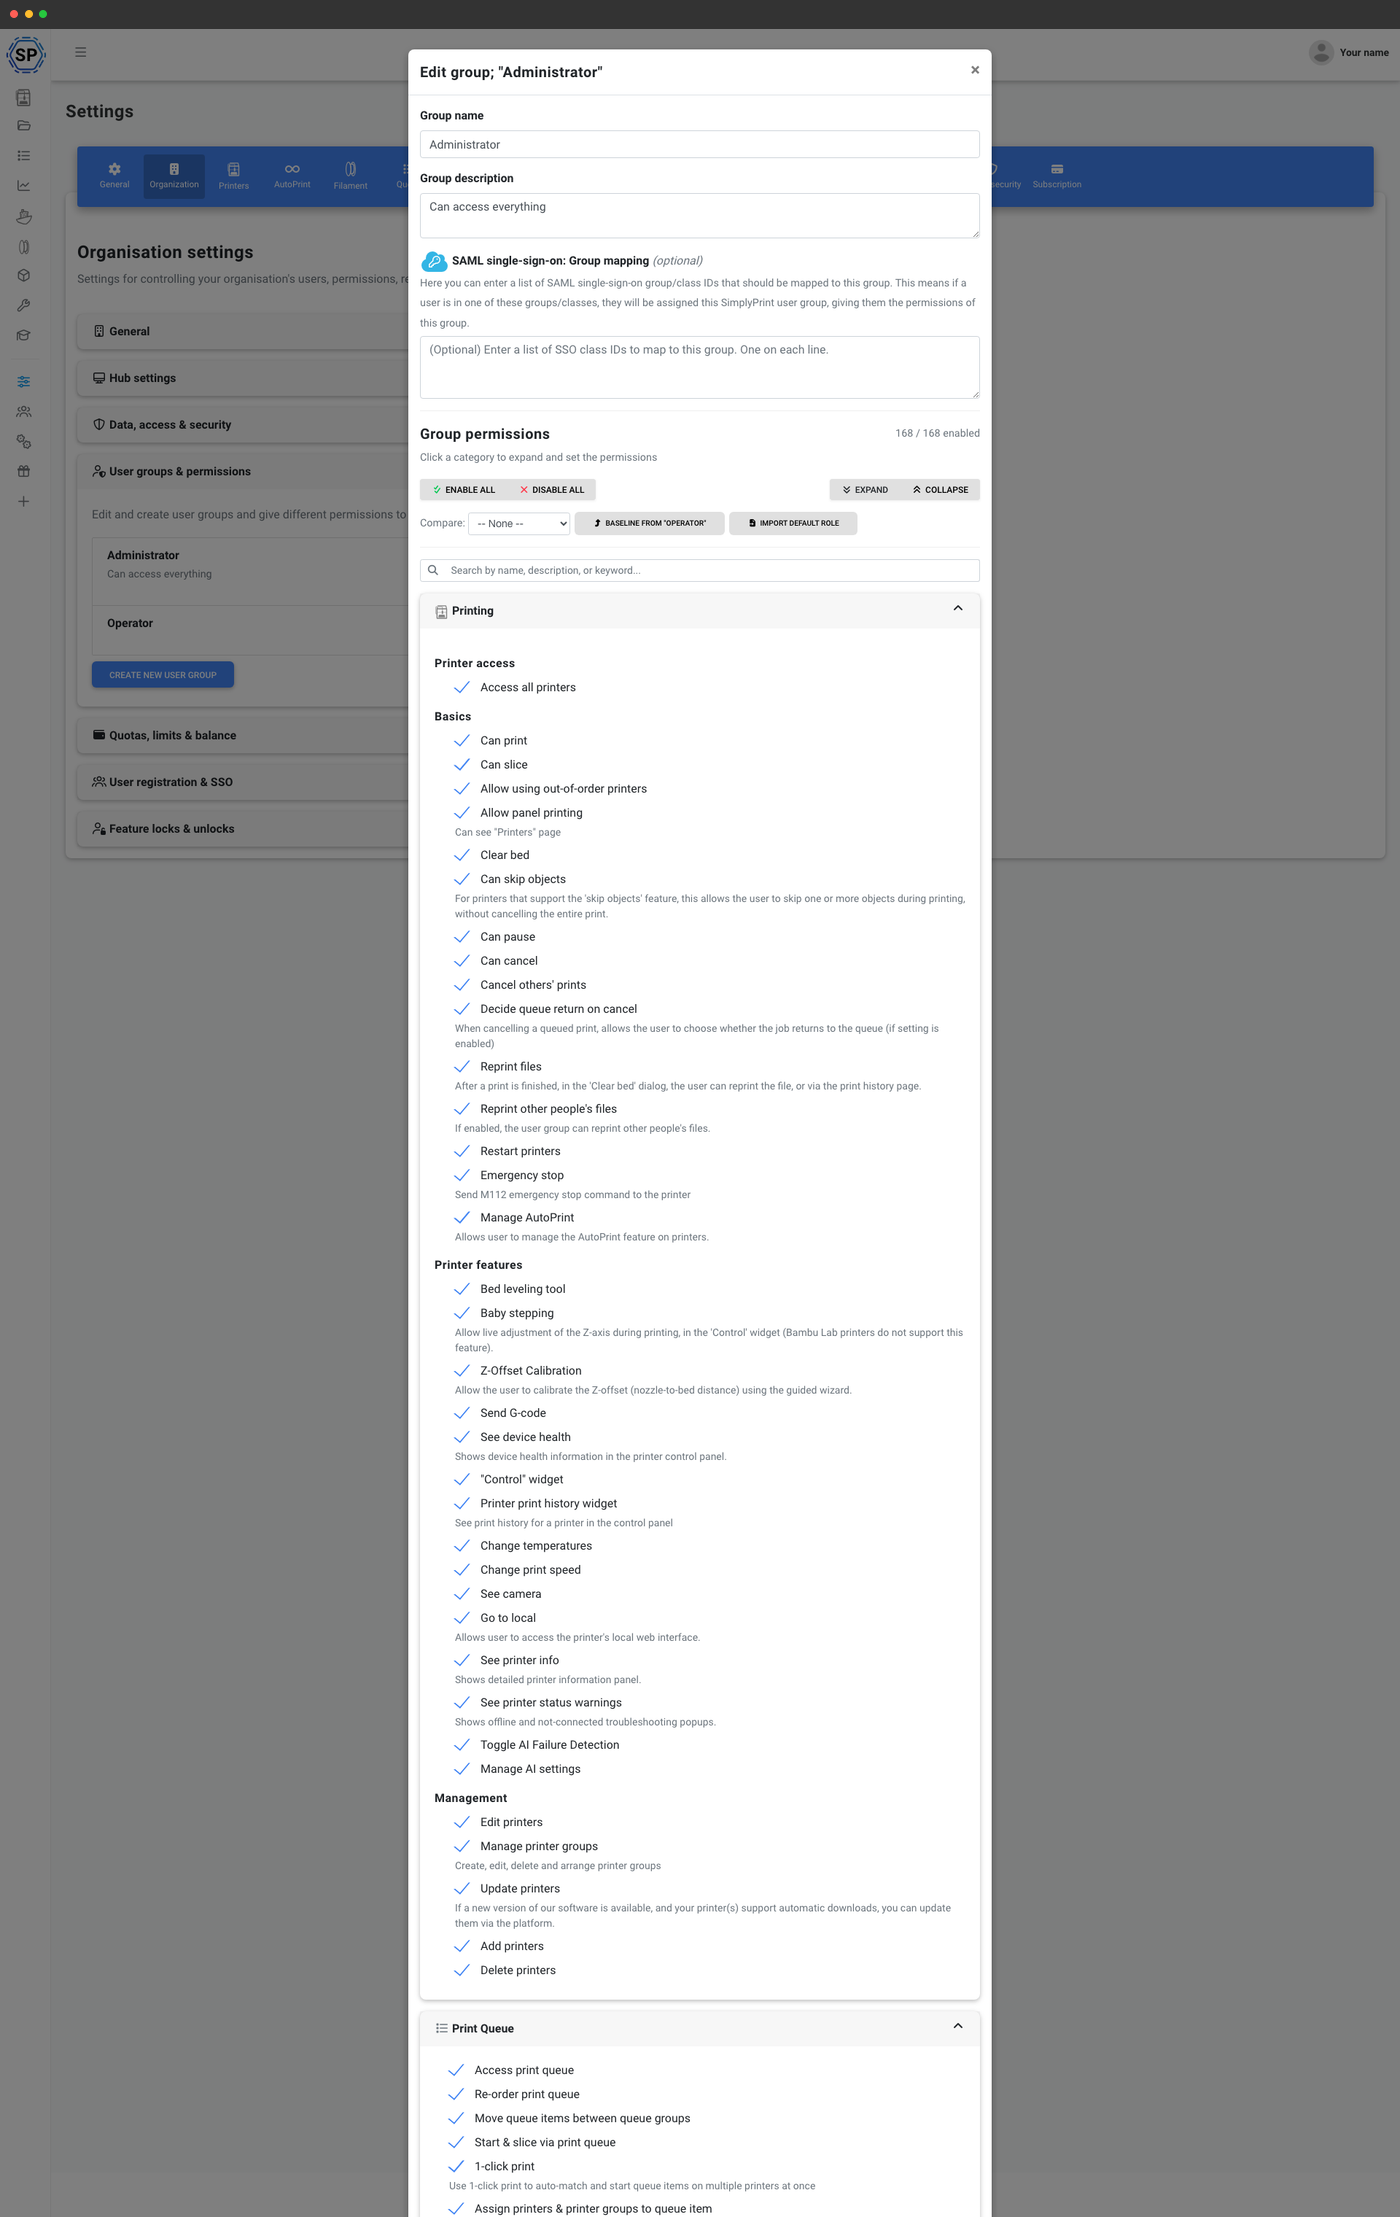
管理者かどうかを一括で切り替えるのではなく、操作ごとにオン・オフ
ほとんどのプラットフォームでは、管理者とユーザーの2つの役割しかありません。実際のチームは2つの役割に収まらないため、196個の権限を個別にオン・オフできます。フィラメントの管理担当者にプリンターの削除権限は不要です。自分のモデルをスライスする学生に、組織のスライサープロファイルを編集する権限は不要です。ベッドからプリントを取り除くインターンに、生のG-codeを送信する権限は不要です。
ランク:権限をまとめた再利用可能なロール
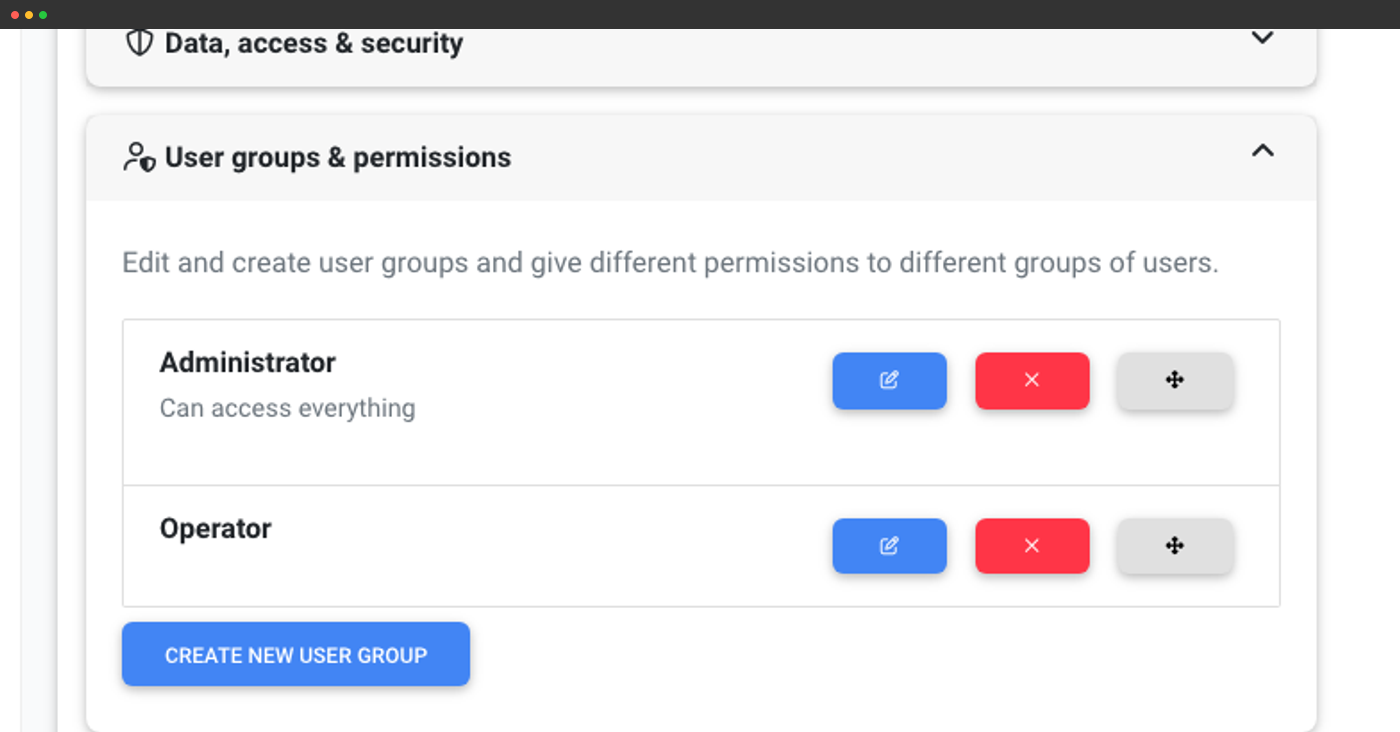
ランクは、「オペレーター」「フィラメント管理者」「教師」「閲覧専用」など、複数の権限をまとめた名前付きの役割です。ユーザーにランクを割り当てると、そのランクに含まれるすべての権限が付与されます。ランクを変更すると、そのランクを持つすべてのユーザーに即座に反映されます。
SimplyPrintには、管理者、メンバー、閲覧者など、ほとんどの環境に適したデフォルトランクが用意されています。独自のランクも作成できます:
- 標準ランクを複製して調整
- 必要な権限だけを持つ新しいランクを一から作成
- 権限を3状態に設定すると、ユーザーごとに上書きできます。
- ランクを上下関係に合わせて並べ替え、同格のユーザーが自分のランクより上に昇格できないようにします。
権限マトリクス全体
ランクを編集すると、すべての権限を1つのスクロール可能な画面で確認できます。権限はプリンター管理、キュー、ファイル、スライサー、フィラメント、メンテナンス、Webhook、API、アカウント管理、学校などの分野ごとにまとめられているため、各ランクでできることとできないことが一目でわかります。
各権限には、その権限で何を制御するかを平易な英語で説明するツールチップがあります。queue_approve_view_allの意味も、推測する必要はありません。権限一覧で確認できます。
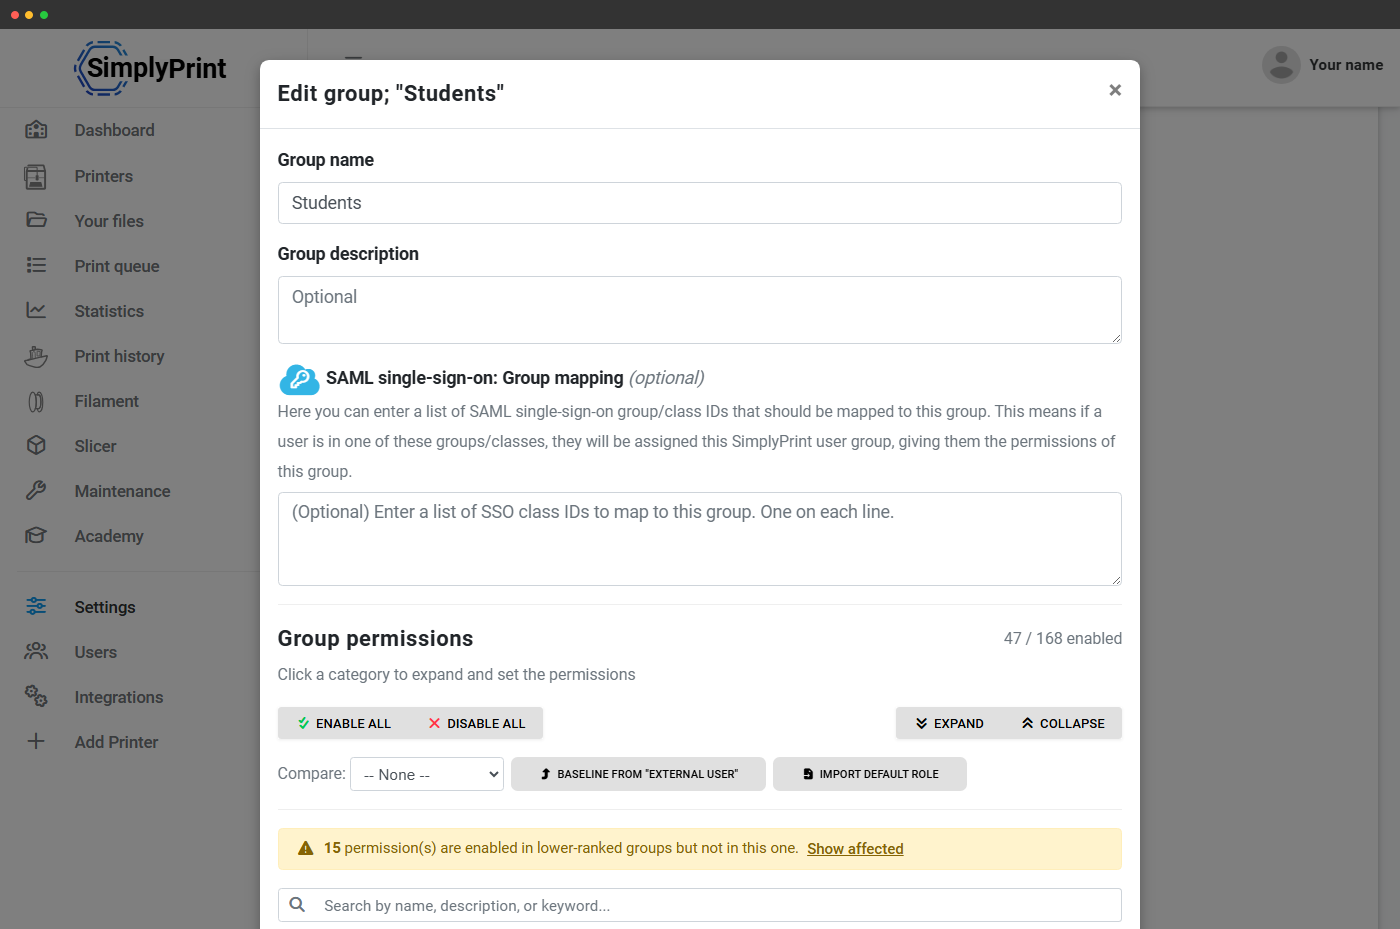
制御できる項目:権限カテゴリー
196件の権限は、およそ12の分野に分かれています。主な項目:
- プリンター:追加、編集、削除、再起動、緊急停止、ベッドのレベリング、ベビーステップ、生のG-code送信、カメラの表示、ファンとモーターの制御
- キュー:追加、並べ替え、他のユーザーのアイテムの編集、承認、承認のスキップ、完了したアイテムの表示と復元、プリンターの割り当て
- ファイル:アップロード、フォルダーへの整理、素材とノズルのタグ付け、カスタムフィールドによるタグ付け
- スライサー:25種類以上の専用権限を設定できます。エンジン、ベッドタイプ、プロファイルの変更、色の塗り分け、自動配置、自動回転、簡略化、計測、デフォルトプロファイルの表示、組織のプロファイルの保存などに対応しています。
- フィラメント:作成、変更、乾燥済みの記録、重量の調整、保管場所とラベルの管理、バーコードとNFCのスキャン、スプールを使用したすべてのプリントジョブの閲覧
- メンテナンス:表示、タスクの管理と完了、在庫管理、問題の報告
- アカウント管理: ユーザーの管理と招待、ランクの変更、サブスクリプション、Webhook、APIキー、カスタムフィールド、機能のロック解除の管理
- 学校:ユーザーを教師に設定、クラスの割り当てを変更、学校の設定を管理
- クォータ:クォータの管理、クォータ申請の承認、ユーザー残高の管理、クォータの返還
- コンプライアンス: 監査ログの表示、DPAの管理、アクセスとセキュリティ設定の管理
よく使われるランクの構成例
よく使われるランクテンプレートをいくつか紹介します。
- 閲覧専用の関係者:プリンター、キュー、プリント履歴を閲覧できますが、開始、キャンセル、変更はできません。管理者、学校公開日の保護者、製造状況を確認したい顧客に適しています。
- キュー承認者:キューの承認と順序変更、キュー内のすべての項目の表示、プリントの開始ができます。ただし、プリンター設定の編集やユーザーの管理はできません。
- フィラメント管理者:フィラメント在庫のすべての操作(作成、編集、乾燥済みの記録、保管場所の管理、NFCのスキャン)が可能ですが、プリンターとキューは閲覧のみです。
- 信頼されたオペレーター:プリントファームの日常業務に必要な操作(開始、キャンセル、ベッドの片付け、キュー管理、フィラメント交換)ができます。アカウント管理や請求情報へのアクセス権はありません。
- スライサーの利用が制限された生徒:設定済みプロファイルでのみスライスでき、エンジンやベッドタイプの変更、プロファイルの編集はできません。プリントをキューに追加できますが、直接開始することはできません。
プリンターごとのアクセス権限:ランクに応じて表示を制限
権限は「ユーザーが何をできるか」を、プリンターごとのアクセス設定は「どのプリンターでできるか」を決めます。権限レベルごとに、特定のプリンター、プリンターグループ、プリンターモデルへのアクセスを制限できます。また、その権限レベルのユーザーに、アクセス権のないプリンターを表示するか、完全に非表示にするかを選べます。
これにより、学校では1つのアカウントで中学校と高校のプリンターを分けて運用できます。また、プリントファームでは、外部のオペレーターに他のプリンターを公開せず、特定のプリンター群だけへのアクセスを許可できます。
ワークグループ:1人につき1つのロールでは足りない場合に
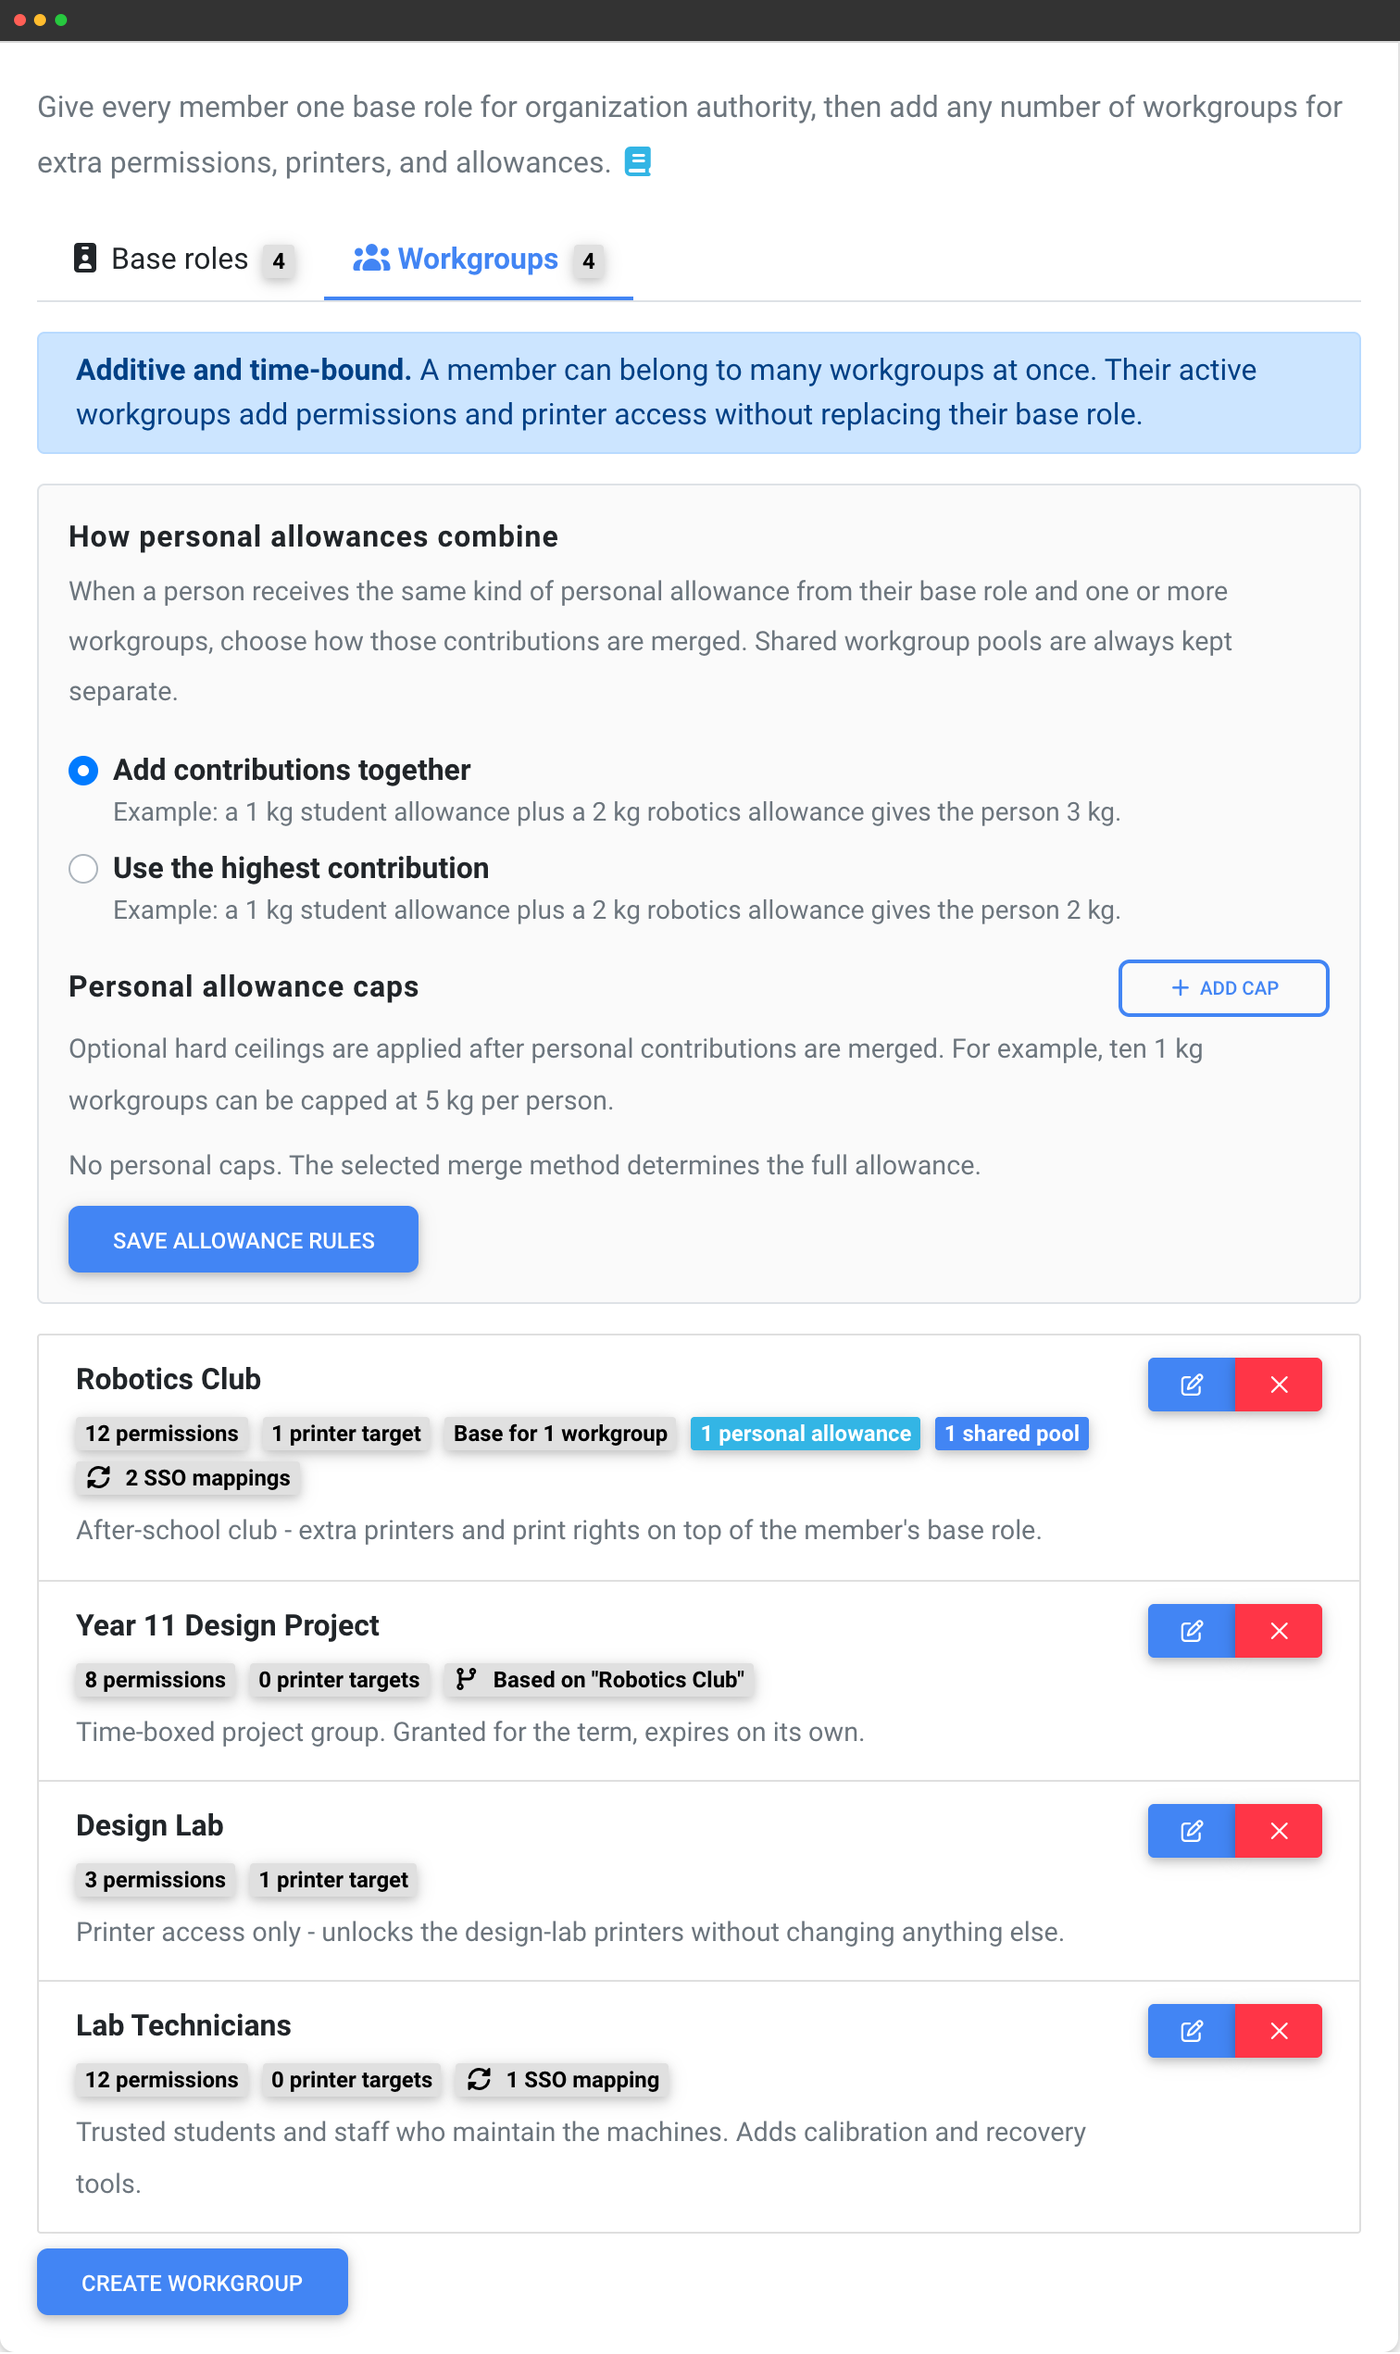
ランクは「この人は誰か」を示し、各ユーザーに必ず1つ割り当てられます。しかし、実際のチームでは「現在ほかに何に所属しているか」も把握する必要があります。例えば、ロボットクラブを運営する先生、1学期間デザインラボに所属する生徒、6週間だけ3台のプリンターを必要とする外部作業者などです。
ワークグループが2つ目の軸です。メンバーはいくつでも同時に所属でき、それぞれがランクに基づく権限に加えて、権限とプリンターへのアクセスを追加します。実際に使える権限はこれらを合わせたもので、ランクまたはいずれかの有効なワークグループが許可する操作を実行できます。既存の権限が置き換えられることはなく、ワークグループによってアクセスが制限されることもありません。
これにより、ランクの数が増えすぎるのを防げます。4つのランクと2つのワークグループがあれば、そうでなければ「生徒(ロボット工学+レーザー)」のような名前のランクが16個必要になる組み合わせを表現できます。また、ワークグループには自動的に期限を設けることができ、条件に一致するグループをIDプロバイダーから同時にいくつでも同期できます。一方、ランクは常に1つしか設定できません。
ユーザー、請求、APIキー、設定の管理といった組織の権限はランクに恒久的に紐付くため、期間限定でワークグループを任せても、知らないうちに管理者になることはありません。
すべての操作を記録し、権限を監査
権限が守られていることを確認できなければ、権限を設定する意味がありません。アカウントの監査ログには、ログイン、プリントの開始、ファイルのアップロード、設定の変更、権限レベルの変更、権限のオン・オフなど、ユーザーのすべての操作が実行したアカウントとともに記録されます。
監査ログはEducationおよびEnterpriseプランに含まれます。CSVエクスポートはEnterpriseプランの機能で、コンプライアンスの確認、IT関連の調査、四半期末の報告に役立ちます。
ブロックされたユーザーに表示される内容
権限はメニュー項目を非表示にするだけではありません。生徒など、権限が制限されたユーザーが、権限レベルで許可されていない操作を試みると、SimplyPrintは不足している権限と問い合わせ先を明示するメッセージを表示します。原因不明の404や壊れたように見えるボタンではなく、「この権限レベルでは操作できません。先生に確認してください」と分かりやすく伝えます。
マルチユーザーシステムの一部
権限と権限レベルは、マルチユーザー機能の一部です。ユーザーの招待方法やチームページの仕組み、クォータとキュー承認の関係など、全体像についてはマルチユーザー機能の概要をご覧ください。
マルチユーザーの概要に戻る