メインコンテンツへ移動

セルフホスト型3Dプリンター管理

管理下のインフラ内でSimplyPrintを運用

すぐにセルフサービスで始めるにはマネージドクラウドを選択してください。または、ITチームとセキュリティチームとともに、カスタムのオンプレミスEnterprise導入を検討してください。

デモを予約 無料トライアルを開始

セルフサービスのマネージドクラウド・合意に基づくEnterpriseのセルフホスティング

多くのユーザーに支持されています。Trustpilotでの評価はExcellentです。

Trustpilotスコア4.7

SimplyPrintを利用するさまざまな業界の組織
Danfoss
Microsoft
Honda
Hanger
Siemens Energy
Denso
Tesla
Philips
Everllence
NASA
Airbus
Vestas
Pfizer
Toyota
Novo Nordisk
UPS
Proteor
Ørsted
batch.works

開始されたプリント

0

材料使用量

0

プリント時間

0

SimplyPrintのオンプレミス版は、自社管理のインフラで3Dプリンター管理プラットフォームを必要とする一部のEnterpriseのお客様向けに、要件を検討できます。構成、運用、更新、サポートは環境ごとに協議して決定します。 SimplyPrintは2020年から実際の3Dプリント業務の管理に利用されています。

6年 · 125,000+人のユーザー

2020年から3Dプリント業務を運用

デンマークの社内開発者が開発し、ほぼ毎週アップデートを提供しています。サポートへの質問にも対応しています。

沿革とチームについて見る
複数拠点の管理

各拠点を1つのワークスペースにまとめずに一元管理

プリンター、ファイル、メンバー、拠点ごとの設定を施設別に分けて管理できます。全体の管理者は1つのEnterprise組織からグループを管理できます。

複数の運用拠点

工場、研究所、オフィス、キャンパスをそれぞれ別の拠点として設定できます。各拠点のチームは自分たちのプリンターに集中でき、中央の管理者はグループ内の拠点を切り替えられます。

共有またはローカルのSSO

メイン組織のSAMLまたはOIDCプロバイダーを拠点間で使用でき、ポリシーが異なる場合は拠点専用のIDプロバイダーも選択できます。

ID情報に基づいてユーザーを振り分ける

SAML属性またはOIDCクレームの値を適切な拠点に対応付け、サインイン時にユーザーをその拠点に配置します。

一括請求または個別請求

請求を一元化してプリンターとユーザーの枠を共有できます。または、拠点を個別のEnterpriseサブスクリプションに接続しながら、一元管理とSSOを維持できます。

セルフホスティングが適する場合

実際のポリシー要件に合わせてインフラの管理方法を選択

ほとんどの組織にはマネージドクラウドが適しています。オンプレミスは、インフラ、データの境界、ネットワークについて明確な要件があり、運用責任者がいるEnterpriseチーム向けです。

顧客が管理するデータ境界

アプリケーションと合意済みのデータストアを、組織またはその認定プロバイダーが運用するインフラ内に置きます。

プライベートクラウドまたは政府向けクラウド

顧客が運用するプライベートクラウドや政府クラウド環境内での導入範囲を検討します。SimplyPrint自体がその環境の認可を取得していることを示唆するものではありません。

制限されたネットワーク構成

導入前に、インバウンド、アウトバウンド、ID、プリンター接続、サポートアクセスを定義します。ネットワークに接続しない運用には、別途技術的な確認が必要です。

エンタープライズの運用

システムの稼働前に、容量、認証情報、バックアップ、監視、インシデント対応、更新手順の責任者について合意してください。

導入手順

インフラより先に運用モデルを検討

セルフホスト環境への導入は、公開ダウンロードや汎用のComposeファイルではなく、要件と責任の確認から始まります。

01

定義する

プリンター群、ユーザー、データの境界、認証プロバイダー、ネットワーク、連携、適用される管理策を文書化してください。

02

設計

コンテナー化されたサービスの役割、データベース、キャッシュ、オブジェクトストレージ、ネットワーク経路、容量を環境に合わせて割り当てます。

03

検証

実際の構成で、プリンターの接続性、識別、バックアップ、監視、アップグレード、および制限付きネットワークに関する前提をテストしてください。

04

操作

双方の担当者を明確にしたうえで、合意済みのメンテナンス、セキュリティ更新、サポート、インシデント対応の体制で運用します。

コンテナー化されたアーキテクチャ

環境ごとに分離されたサービスロール

SimplyPrintのアプリケーションアーキテクチャでは、ウェブとAPIのトラフィック、リアルタイム通信、定期実行ワーカー、リレーショナルデータ、Redis、S3互換オブジェクトストレージを分離しています。本番環境の具体的な構成、オーケストレーション、容量は、合意された導入内容に合わせて設計されます。
顧客が管理する環境を表すサーバーのイラスト
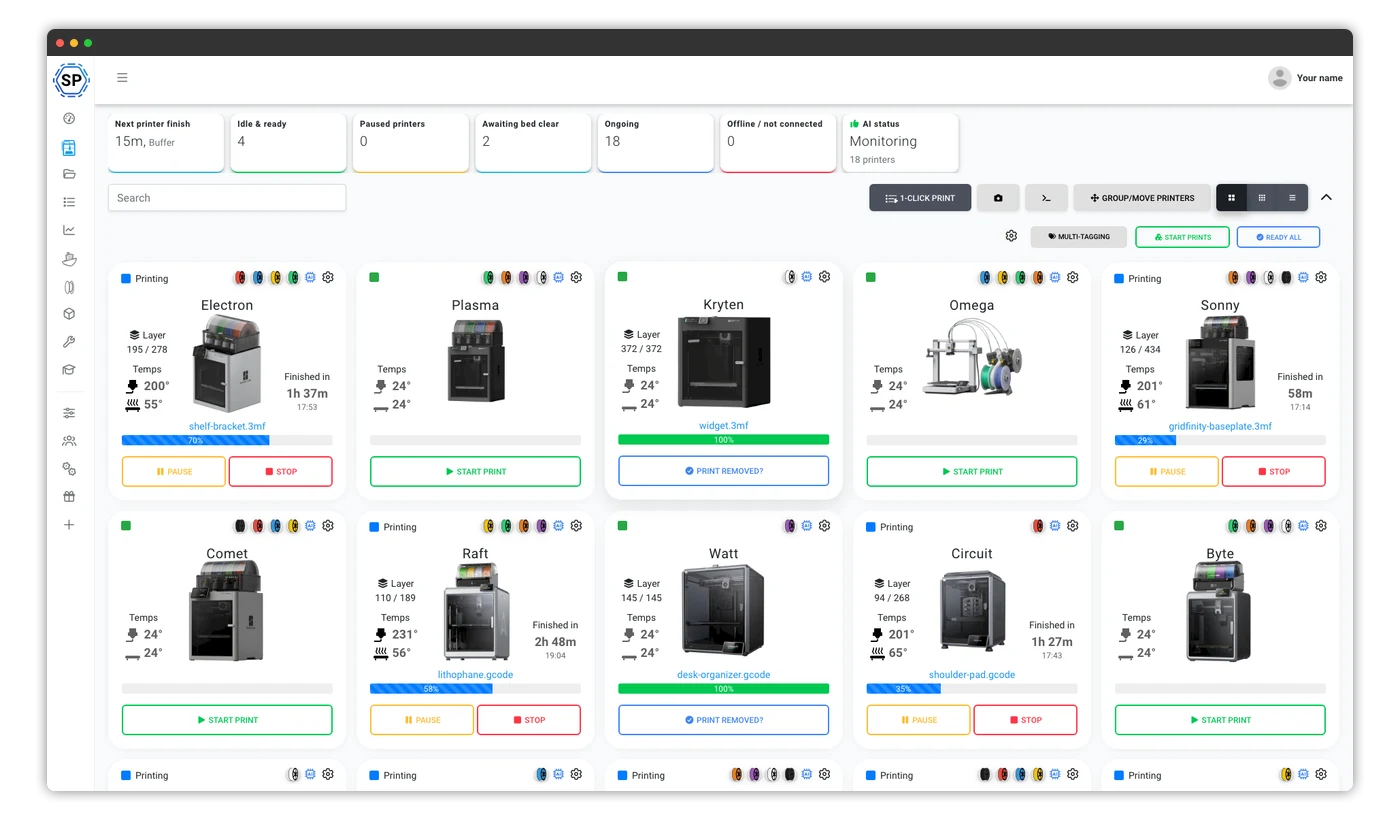
企業向けプリンター管理

接続されたすべてのプリンターを管理する制御基盤

各チームが使い慣れたハードウェアや業務システムを維持したまま、アクセスと運用を標準化できます。

ITとセキュリティ

調達に関する疑問を製品内で解決

アイデンティティ、アクセス、証拠、契約は、プリンターが増えた後ではなく、最初の評価で検討する必要があります。

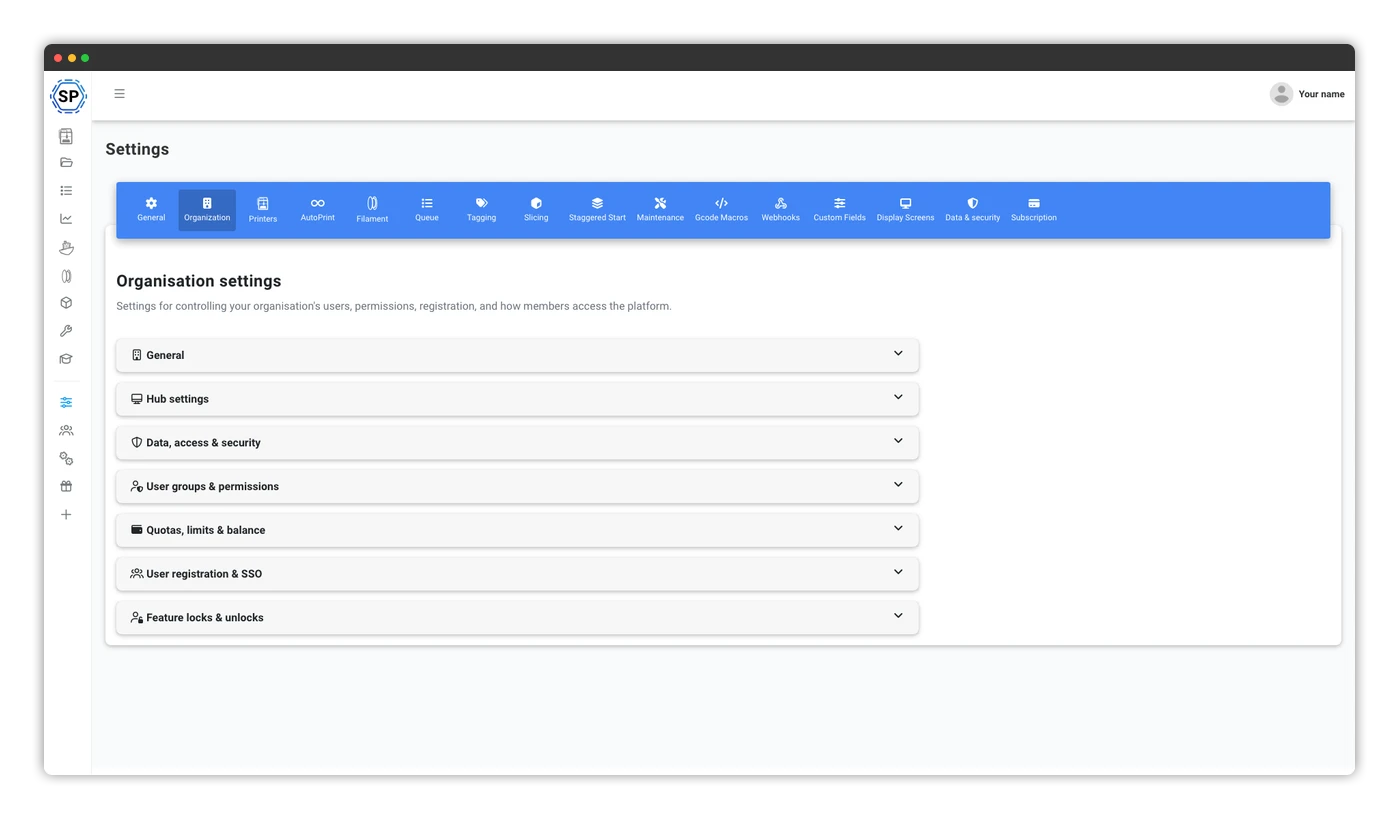
シングルサインオン

SAML 2.0とOpenID Connectに対応し、Microsoft Entra IDとOkta向けのSCIMプロビジョニングを提供します。

詳しく見る

ネットワークとデバイスのルール

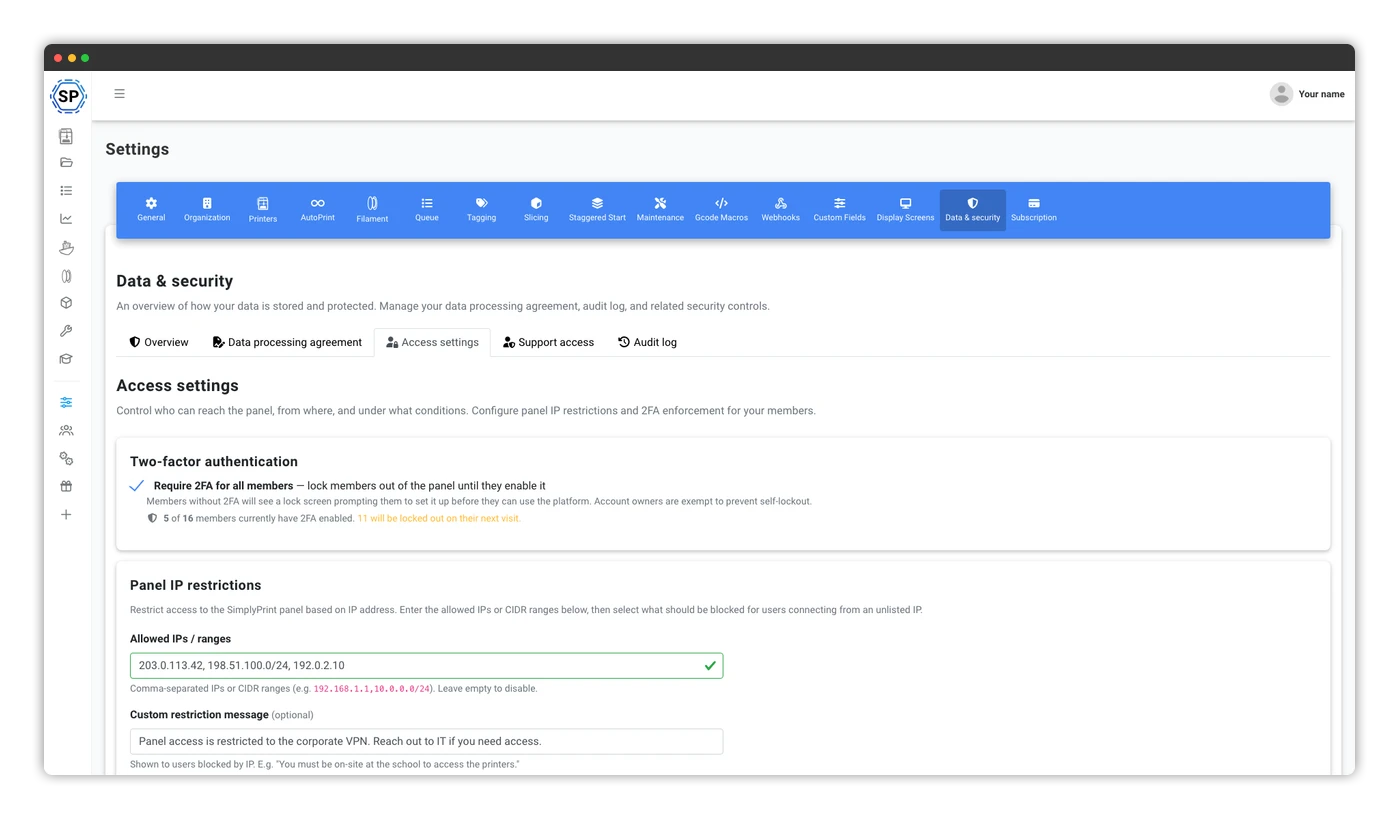
IPまたはCIDR範囲でアクセスを制限し、承認済みデバイスを必須にできます。ネットワーク外で禁止する操作も選択できます。

詳しく見る

エクスポート可能な監査ログ

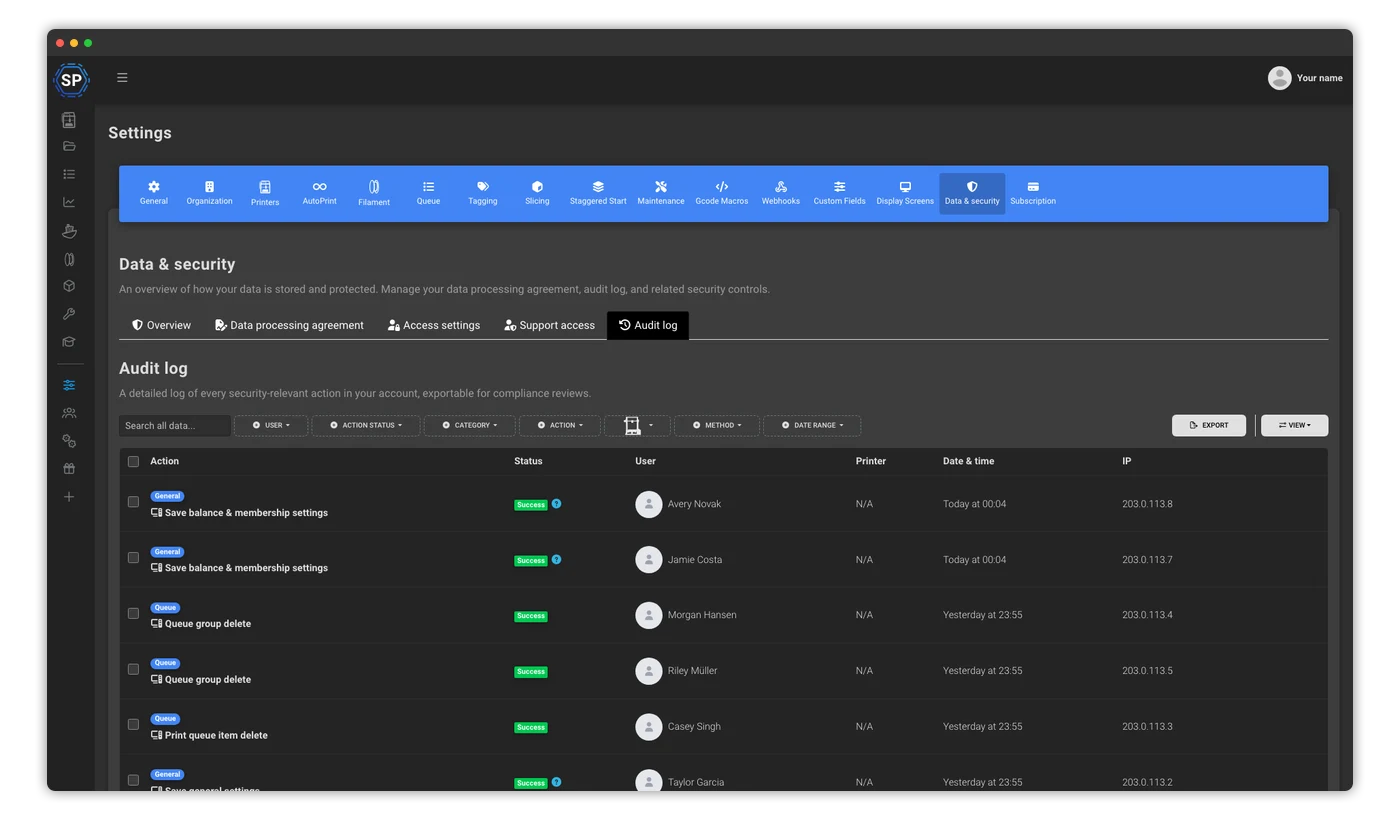
セキュリティに関する変更を実行者、時刻、IPアドレスで確認し、検証用の証拠をエクスポートできます。

詳しく見る

企業向け契約

製品内で利用できるデータ処理契約(DPA)、ホスト型サービスの稼働率99.9%を保証するSLA、個別の法的要件に対応する手段を提供します。

詳しく見る
エンタープライズ専用のデプロイ

Dockerベースでもサポート対象外や無料とは限りません

カスタムデプロイではDockerベースのアプリケーションロールを使用できますが、公開イメージのダウンロードや無料のコミュニティー版ではありません。Enterpriseサブスクリプション、導入、メンテナンス、サポートの範囲は、引き続き商用契約に含まれます。

一部の機能は外部サービスに依存しています。クラウドスライスやAIなどの連携機能は、合意済みの外部通信経路や別のネットワーク構成が必要になる場合や、外部から切断された環境では利用できない場合があります。

導入要件を相談 セキュリティ対策
エンタープライズ料金

まず標準プランから始めます。カスタム導入の範囲は別途検討します。

ホスティング版Enterpriseプランは、アカウントあたり月額$299から利用でき、SSO、アクセス制御、監査ログ、DPA、ホスティングサービスのSLAが含まれます。セルフホストの構成とサポートは別途合意します。

デモを予約 ホスティング料金を見る
エンタープライズ向け業種

別の運用環境を見る

各業界向けページはすべて同じSimplyPrint Enterpriseプラットフォームに基づいていますが、ワークフローや導入に関する課題は異なります。

Enterpriseのデモを予約

プリンター群、認証、ネットワーク、導入の要件を共有してください。実際の環境に合わせたプラットフォームの導入方法を検討します。

またはメッセージを送る


よくある質問

オンプレミスでの導入は、技術面と商用面の合意を条件に、一部のEnterpriseのお客様に提供しています。セルフサービスでダウンロードできるものではありません。インフラ、ネットワークの境界、ID、データストア、更新、監視、サポート体制の範囲は、ITおよびセキュリティチームと協議して決定します。
SimplyPrintは、アプリケーションの役割を分離したDockerベースのコンテナ化アーキテクチャを使用しています。Enterpriseの導入に合意した場合、本番環境の構成、オーケストレーション、リソース要件、認証情報、運用手順は、その環境向けに定義して提供します。公開のDocker Composeバンドルとしては提供しません。
いいえ。セルフホスティングではインフラの運用者が変わるだけで、Enterpriseソフトウェアの導入、メンテナンス、サポートに関する契約は引き続き必要です。マネージドクラウドが最もシンプルで、通常は運用負担も最も少ない選択肢です。
いいえ。SimplyPrintはFedRAMPの認可を受けていません。カスタム導入では、政府向けクラウド環境を含む、顧客が運用するインフラとセキュリティ境界内で稼働するように構成できます。その境界内で稼働しても、認可が付与または移転されるわけではありません。システム境界、管理策、認定については、引き続き顧客と評価担当者が責任を負います。サービスの認可状況は、権威ある情報源である公式FedRAMP Marketplaceで確認できます。
セルフホストがエアギャップを意味するとは限りません。非接続環境や厳しく制限された環境には技術審査が必要です。プリンターの接続性とアプリケーションの中核機能を評価する必要があります。また、クラウドスライスやAIなどの外部から提供される機能は、別の設計が必要になるか、利用できない場合があります。
これらは導入前に合意します。運用モデルでは、インフラ、データベースとオブジェクトストレージのバックアップ、監視、容量、認証情報、セキュリティ更新、アプリケーションのリリース、インシデント対応、サポート用アクセスの責任を明確に定めます。責任の所在を曖昧にはしません。
はい。各拠点はそれぞれのプリンター、ファイル、メンバー、ローカル設定を保持しながら、親組織のSAMLまたはOIDCプロバイダーをグループ全体で利用できます。IDプロバイダーの1つの属性またはクレームの許可された値を各拠点に対応付けると、サインイン時にユーザーを一致する1つ以上の拠点に割り当てられます。複数拠点に所属するユーザーは、拠点を選択するか、一致するすべての拠点に自動参加できます。ポリシーで必要な場合は、拠点ごとに独自のSSOプロバイダーを使用することもできます。