Zaufanie zespołów z przemysłu i dużych przedsiębiorstw na całym świecie
Rozpoczęte wydruki
0
Zużycie materiału
0
Godziny druku
0
Od 2020 r. SimplyPrint służy do zarządzania rzeczywistymi operacjami druku 3D. To oprogramowanie klasy Enterprise do zarządzania flotą drukarek 3D dla organizacji potrzebujących jednego nadzorowanego obiegu pracy dla drukarek FDM różnych marek, użytkowników i lokalizacji.
Jeden system tożsamości. Właściwe osoby we właściwych lokalizacjach.
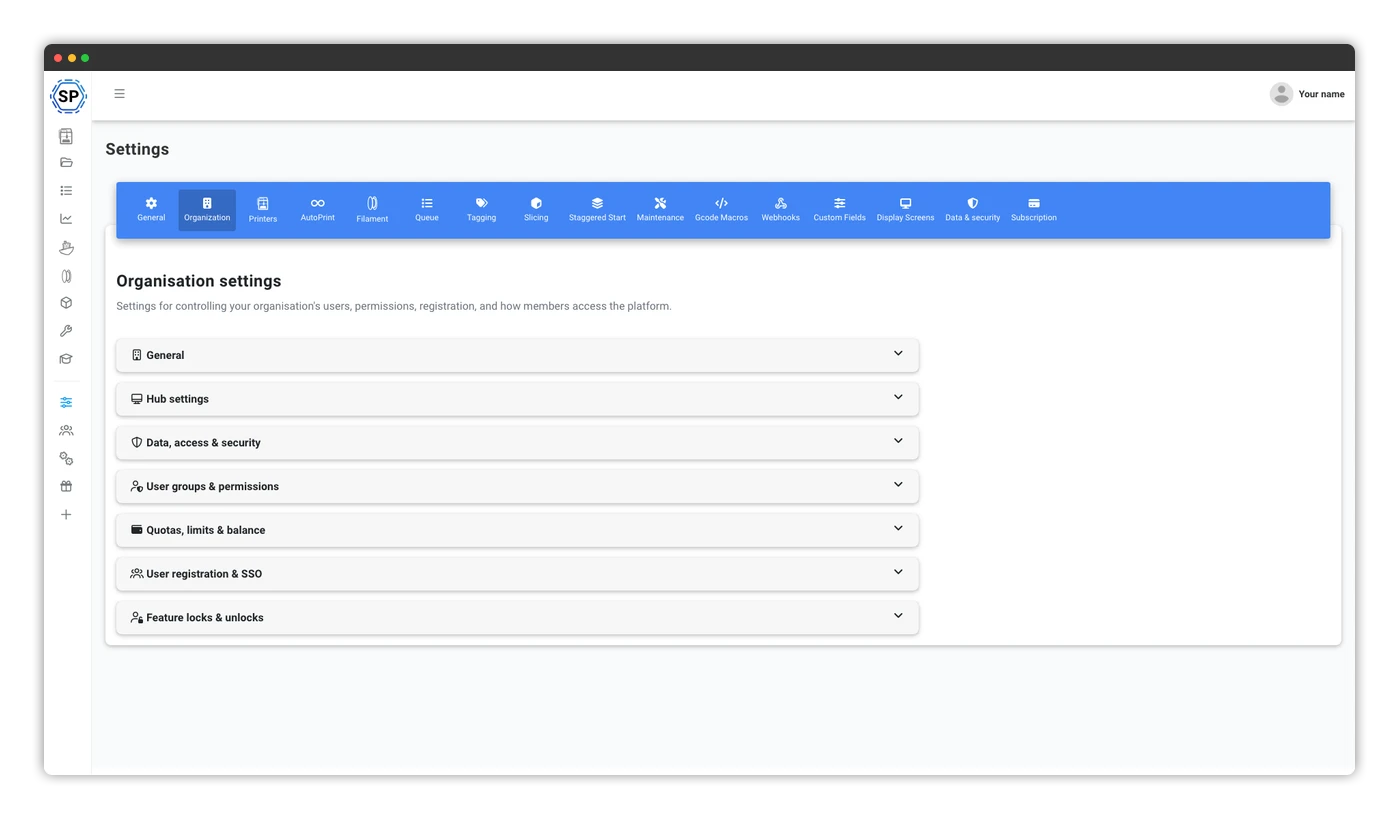
Zarządzaj biurami, laboratoriami, fabrykami i kampusami jako odrębnymi lokalizacjami w jednej organizacji Enterprise. Lokalne zespoły zachowują potrzebne drukarki i przepływy pracy, a centralni administratorzy zachowują kontrolę nad tożsamością, nadzorem i kwestiami handlowymi w całej grupie.
Jedna organizacja, odrębne lokalizacje
Każda lokalizacja zachowuje własne drukarki, pliki, członków i ustawienia lokalne. Administratorzy głównej organizacji mogą przełączać się między lokalizacjami i zarządzać całą grupą.
Współdzielone SAML lub OIDC
Dostawcę tożsamości głównej organizacji można połączyć raz i używać go we wszystkich lokalizacjach. Lokalizacja może nadal używać własnego dostawcy SSO, gdy wymagają tego lokalne zasady.
Kierowanie do lokalizacji na podstawie atrybutów
Przypisz wartości z jednego atrybutu SAML lub roszczenia OIDC do każdej lokalizacji. Podczas logowania użytkownicy są kierowani do jednej lub wielu pasujących lokalizacji zamiast ręcznego przypisywania.
Centralny plan, elastyczne rozliczanie
Możliwe jest łączenie zasobów drukarek i użytkowników między lokalizacjami ze wspólnym rozliczaniem albo podłączenie lokalizacji do własnej subskrypcji Enterprise przy zachowaniu centralnego zarządzania i SSO.
Jeśli osoba należy do kilku lokalizacji, można wyświetlić wybór lokalizacji lub automatycznie przypisać ją do każdej dopasowanej lokalizacji. Domyślne grupy użytkowników można też dopasować dla każdej lokalizacji.
Poznaj SSO i automatyczne tworzenie kont Zobacz ceny EnterpriseJedna platforma dostosowana do sposobu działania branży
Podstawa ładu pozostaje taka sama. Przepływ pracy drukarki, kwestie wdrożeniowe i otaczające go systemy zmieniają się zależnie od środowiska operacyjnego.
Zacznij w zarządzanej chmurze lub przedstaw wymagania infrastrukturalne
Hostowany plan Enterprise jest dostępny przez samodzielną rejestrację. Jeśli zasady wymagają infrastruktury kontrolowanej przez klienta, wdrożenie lokalne jest określane jako indywidualna usługa Enterprise z zespołami IT i bezpieczeństwa klienta.
Druk 3D to tylko część działalności. Niech tak pozostanie.
To nie farma druku wysyłająca produkty do klientów. To duża organizacja, w której produkcja addytywna wspiera rzeczywistą pracę, a dział IT nadal odpowiada za każde narzędzie w sieci. SimplyPrint pozwala działowi IT powiedzieć „tak”: każda drukarka jest uwzględniona, każde działanie istotne dla bezpieczeństwa jest rejestrowane, niczego nie trzeba instalować na komputerach pracowników, a druk 3D nie staje się osobnym projektem.

Szybkie prototypowanie
Zespoły R&D i inżynieryjne opracowują kolejne wersje na miejscu zamiast czekać na zewnętrzne biuro usług druku. Inżynierowie dodają zadania do wspólnej kolejki wydruku, a zadania są śledzone według użytkownika i projektu.
Części zamienne i oprzyrządowanie
Części zamienne, przyrządy montażowe i uchwyty można drukować dla własnego sprzętu, na miejscu i na żądanie, z rejestrem tego, co wydrukowano, przez kogo i jakim kosztem.
Biura i infrastruktura
Drukarki rozmieszczone w biurach, laboratoriach i warsztatach nadal należą do jednego konta, są pogrupowane według budynku lub lokalizacji, widoczne dla IT i objęte tymi samymi zasadami.
Spełnia wymagania kontroli IT
Ankieta bezpieczeństwa zwykle pojawia się przed właściwą rozmową. Oto odpowiedzi, gotowe w samym produkcie, a nie dopiero w planach.
Logowanie jednokrotne
SAML 2.0 i OpenID Connect: Microsoft Entra ID, Google Workspace, Okta, Keycloak, Auth0 oraz każdy dostawca zgodny ze standardami. Aprowizacja SCIM w zestawie, a grupy IdP są automatycznie mapowane na grupy użytkowników w SimplyPrint.
Dowiedz się więcejWymuszone 2FA
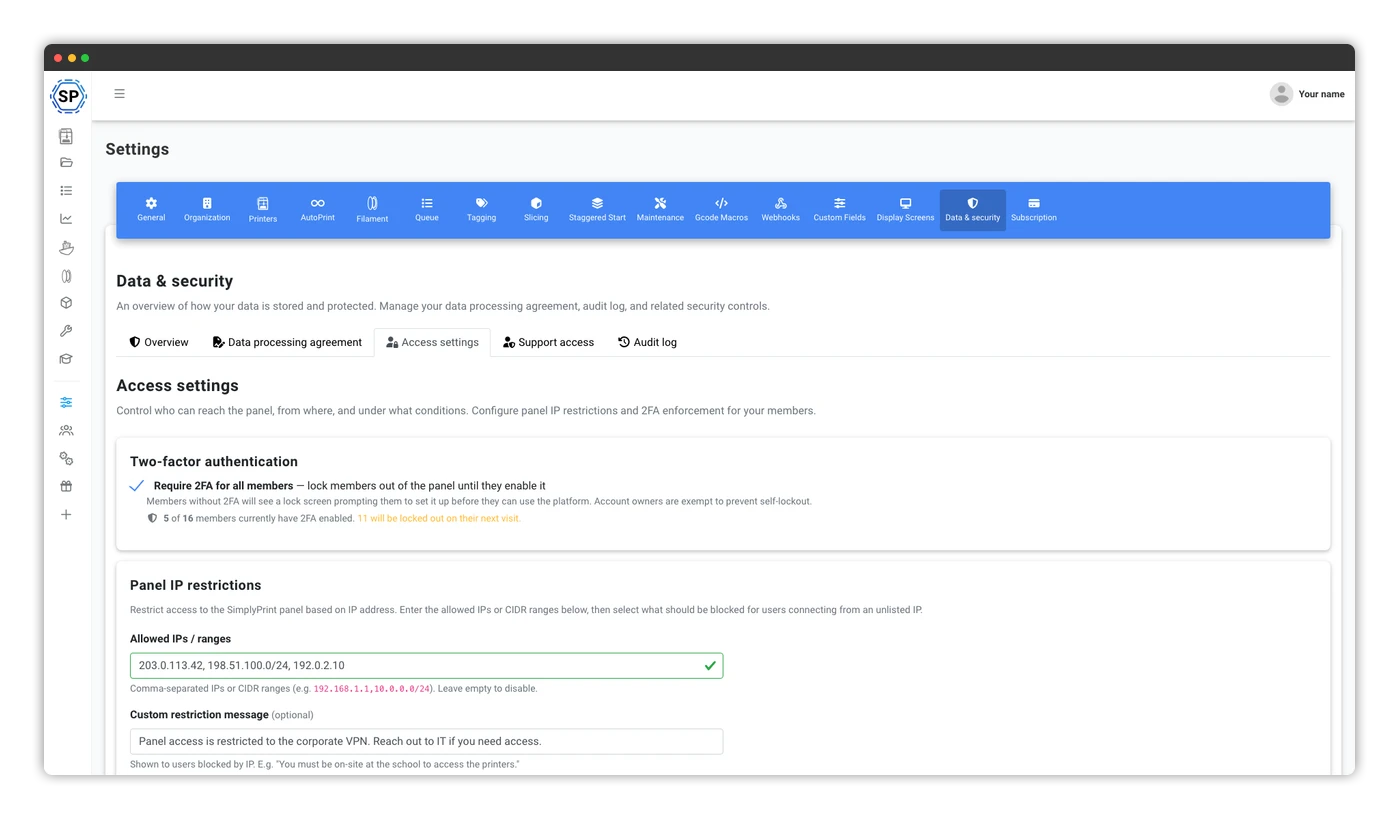
Uwierzytelnianie dwuskładnikowe jest wymagane dla każdego członka. Osoby bez niego nie mają dostępu do panelu do czasu jego włączenia, a właściciele kont pozostają zwolnieni z wymogu, aby nie doszło do utraty dostępu do konta.
Lista dozwolonych adresów IP i zatwierdzone urządzenia
Można ograniczyć dostęp według zakresu IP lub CIDR, wymagać zatwierdzonych urządzeń albo połączyć oba rozwiązania, wybierając jedno z nich lub wymagając obu. Można dokładnie określić, co blokować poza siecią, od całego panelu po same transmisje z kamer.
Pełny dziennik audytu z eksportem
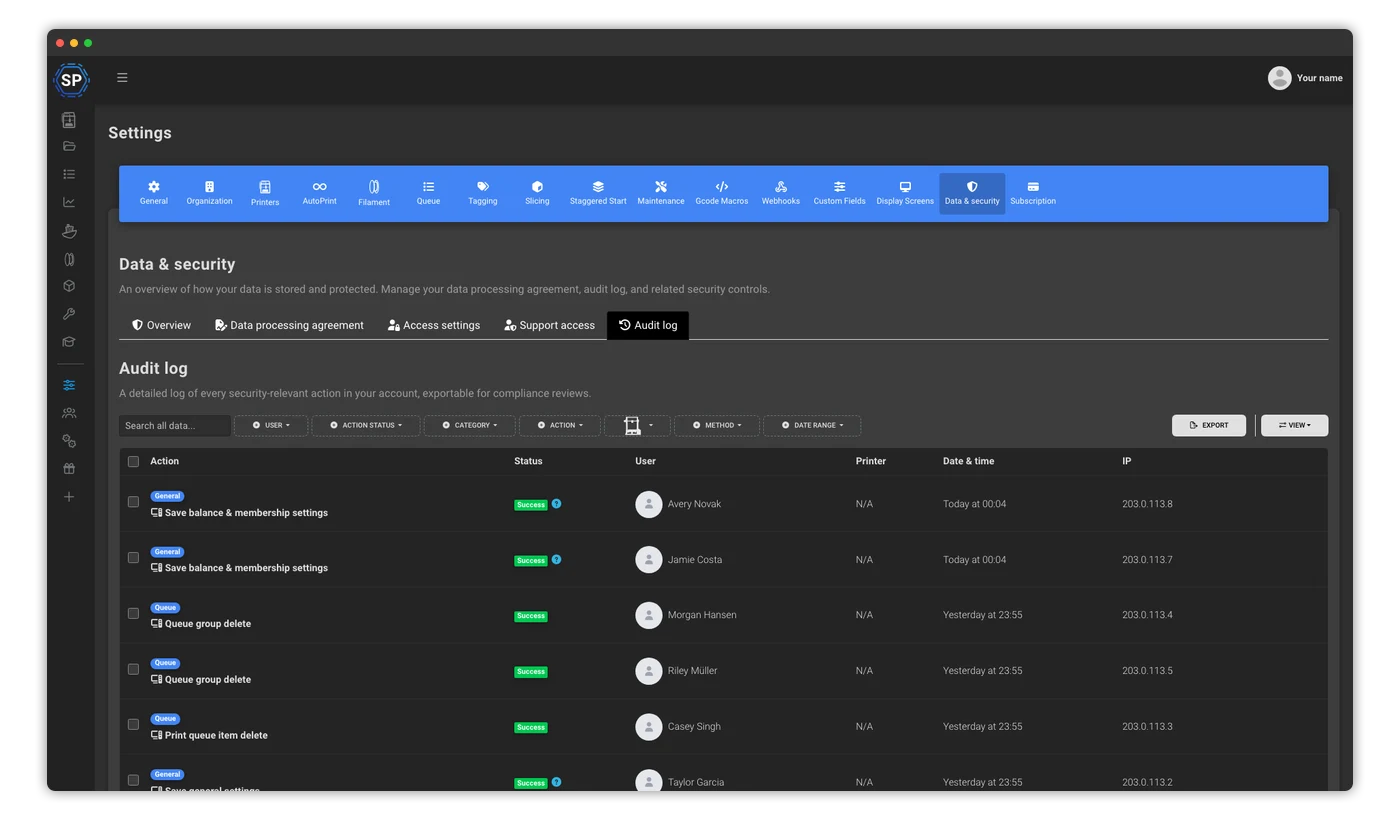
Każde istotne dla bezpieczeństwa działanie na koncie: kto co zrobił, kiedy i z którego IP. Można filtrować według użytkownika, kategorii lub zakresu dat oraz eksportować na potrzeby kontroli zgodności.
Podpisanie DPA
Umowę powierzenia przetwarzania danych można podpisać w produkcie, bez wymiany e-maili. Indywidualne umowy powierzenia dla szczególnych wymagań: [email protected].
SLA dostępności 99,9%
Umowne zobowiązanie do miesięcznej dostępności na poziomie 99,9% dla panelu internetowego i API, z rekompensatą w postaci środków na koncie w razie niedotrzymania. Dostępność jest publicznie śledzona na stronie statusu.
Dowiedz się więcejWsparcie premium
Dedykowany opiekun wsparcia znający konfigurację, priorytetowa obsługa, wsparcie telefoniczne i wspólny kanał Slack Connect z naszym zespołem.


Mechanizmy bezpieczeństwa i certyfikacje infrastruktury dla globalnych organizacji. Wybierz chmurę zarządzaną lub omów niestandardowe wdrożenie Enterprise hostowane lokalnie.
Certyfikaty i standardy Praktyki bezpieczeństwaKażde zabezpieczenie zostanie przedstawione zespołom IT i bezpieczeństwa.
Warstwa zarządzania między drukarkami a resztą infrastruktury
SimplyPrint znajduje się między flotą a pozostałymi używanymi systemami. Dane o zadaniach, wykorzystaniu i kosztach trafiają do ERP, MES, systemów zgłoszeń, BI i czatów przez otwarte REST API oraz Webhooks w czasie rzeczywistym. Każde połączenie ma określony zakres, jest rejestrowane i może zostać cofnięte przez IT.
Nie kolejny silos. Warstwa między nimi.
Większość narzędzi chce być centrum operacji. SimplyPrint działa odwrotnie. To neutralna warstwa łącząca drukarki z systemami faktycznie obsługującymi działalność, dzięki czemu druk 3D nie staje się dodatkowym zadaniem dla IT.
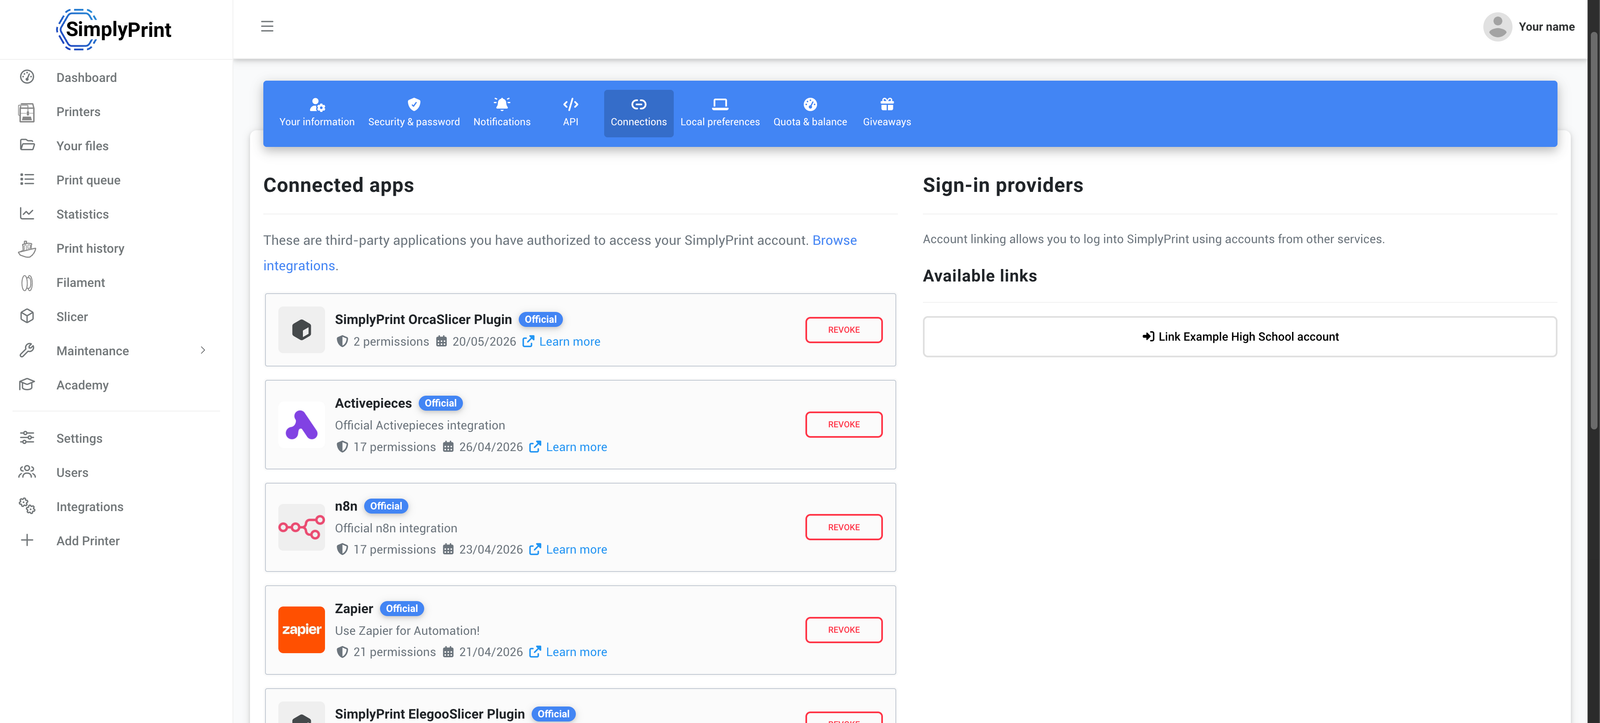
Dla zespołu oceniającego setki drukarek przemysłowych pytanie „czy połączy się z naszym MES?” jest decydujące, a nie tylko miłym dodatkiem. Odpowiedzią jest otwarte REST API, webhooki w czasie rzeczywistym oraz serwer MCP dla asystentów AI, wszystko udokumentowane i gotowe do integracji. Integrację można wykonać kodem lub bez kodu w n8n, Activepieces albo Zapier, przy tych samych zasadach zarządzania.
Dokądkolwiek mają trafić dane
ERP i MES
Zadania można przesyłać do kolejki wydruków z ERP lub MES i otrzymywać zdarzenia w czasie rzeczywistym, gdy każde się rozpoczyna, kończy lub kończy błędem. Bez odpytywania systemy produkcyjne zawsze znają stan hali.
Obsługa zgłoszeń i ITSM
Automatyczne przekształcanie błędu drukarki w zgłoszenie w ITSM oraz zamykanie obiegu po oznaczeniu go jako naprawionego podczas konserwacji. Bez przepisywania statusu między narzędziami.
BI i hurtownia danych
Dane o wydrukach, użyciu i kosztach można przesyłać do hurtowni danych lub narzędzia BI, aby tworzyć pulpity wykorzystania i rozliczać koszty między działami bez ręcznego eksportu.
Czat i operacje
Można wysyłać powiadomienia do Slack lub Teams po zakończeniu krytycznego wydruku lub gdy drukarka wymaga uwagi, aby zespół otrzymał je w miejscu, w którym już pracuje.
Tożsamość i SCIM
Użytkownicy z Microsoft Entra ID lub Okta są dzięki SCIM automatycznie przypisywani do właściwej grupy i tracą dostęp, gdy IT odbierze im uprawnienia.
Automatyzacja bez kodu
Można tworzyć przepływy pracy w n8n, Activepieces lub Zapier, korzystające z tego samego API, a n8n lub Activepieces można uruchamiać na własnej infrastrukturze, aby dane nigdy nie opuszczały sieci.
Asystenci AI
ChatGPT, Claude lub Gemini CLI mogą przez serwer MCP odpytywać flotę i nią sterować. Wystarczy zadać prostym językiem pytanie „które drukarki są teraz bezczynne?”. Każde narzędzie korzysta z tokenu o określonym zakresie, który można unieważnić, zamiast ze wspólnego hasła.
Niestandardowy kod
Udokumentowane REST API, Webhooks czasu rzeczywistego i zakresy OAuth2, aby tworzyć dokładnie taką integrację, jakiej wymaga proces, lub przekazać dokumentację integratorowi systemów.
Każde połączenie pod kontrolą organizacji
Otwartość nie oznacza braku kontroli. Te same mechanizmy kontroli, które spełniają wymagania audytu IT, obejmują wszystko, co zostanie podłączone.
Z określonym zakresem
Zakresy OAuth2 o minimalnych uprawnieniach oraz 170+ szczegółowych uprawnień. Każde połączenie otrzymuje tylko przyznane uprawnienia.
Rejestrowane
Zmiany mające znaczenie dla bezpieczeństwa trafiają do tego samego dziennika audytu co wszystko inne: kto lub co, kiedy i z którego IP, z możliwością eksportu do weryfikacji.
Możliwość cofnięcia
W razie potrzeby można natychmiast cofnąć dostęp każdej aplikacji lub każdemu asystentowi w Połączonych aplikacjach w ustawieniach konta. Bez awaryjnej rotacji kluczy.
Możliwość hostowania lokalnie
n8n lub Activepieces mogą działać we własnej infrastrukturze, aby poufne dane przepływów nigdy nie opuszczały sieci.
Więcej możliwości: REST API · Webhooks · MCP dla AI · SSO i SCIM · Wszystkie integracje
Każdy użytkownik automatycznie trafia do właściwej grupy
Można tworzyć grupy użytkowników z dokładnie potrzebnymi uprawnieniami: 170+ szczegółowych uprawnień obejmuje wszystko, od możliwości rozpoczęcia wydruku po zmianę profili slicera. Grupy dostawcy tożsamości można jednorazowo mapować na grupy SimplyPrint, a SSO umieszcza każdego nowego użytkownika we właściwym miejscu przy pierwszym logowaniu.
Wykonawcom i gościom można przyznać tymczasowy dostęp, który wygasa w wybranym dniu. Limity ograniczają użycie na użytkownika lub grupę, a statystyki użytkownika dostarczają danych do wewnętrznego rozliczania: zadania, czas druku, zużyty materiał, koszt.
Zobacz uprawnienia Dostęp tymczasowy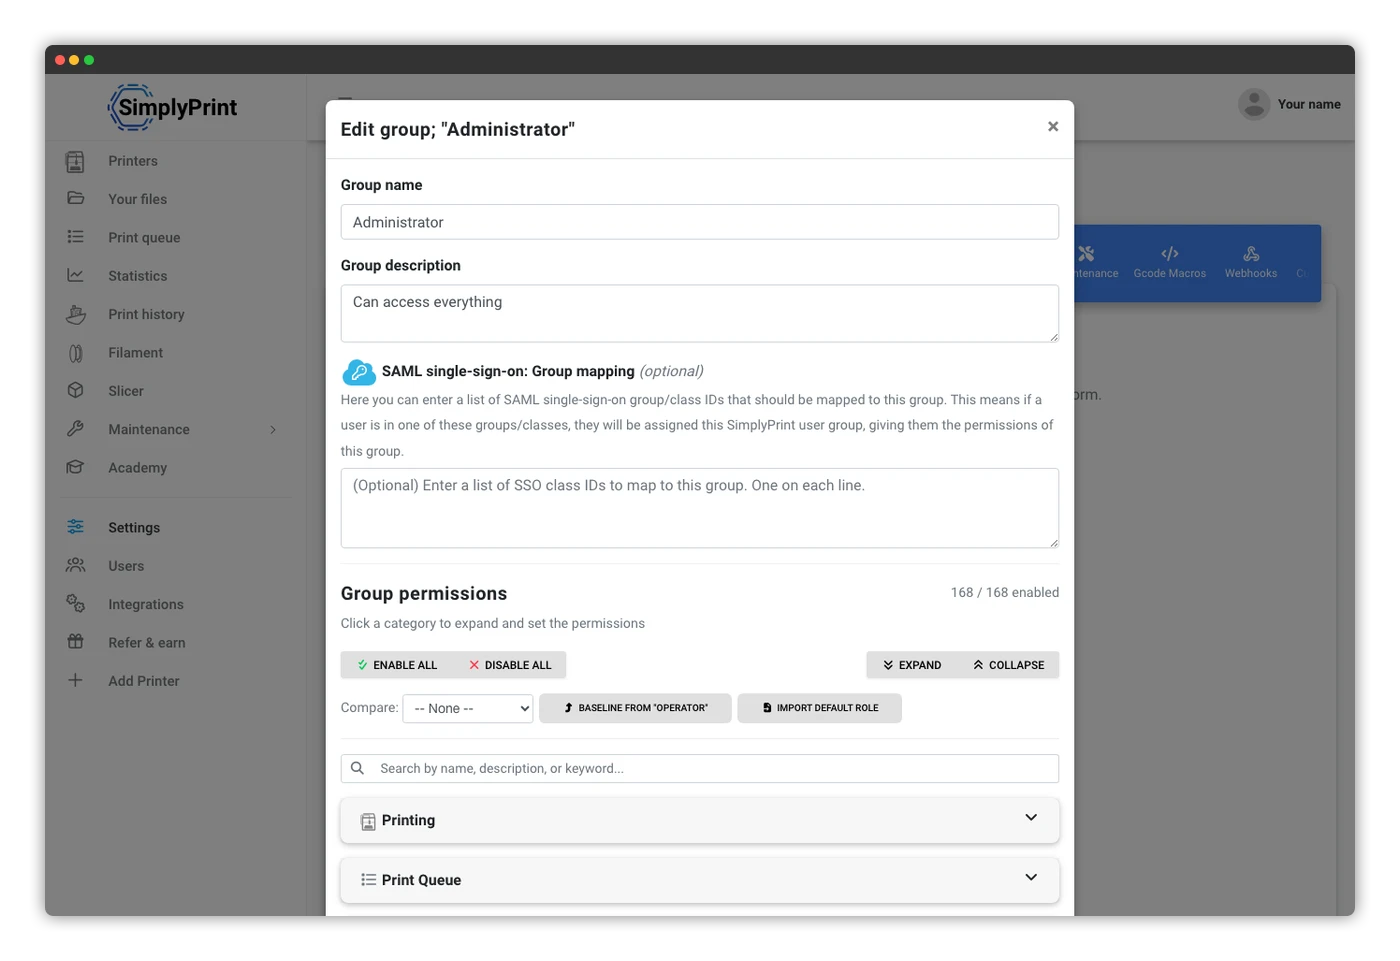
Zarządzanie flotą drukarek 3D Enterprise w wielu lokalizacjach
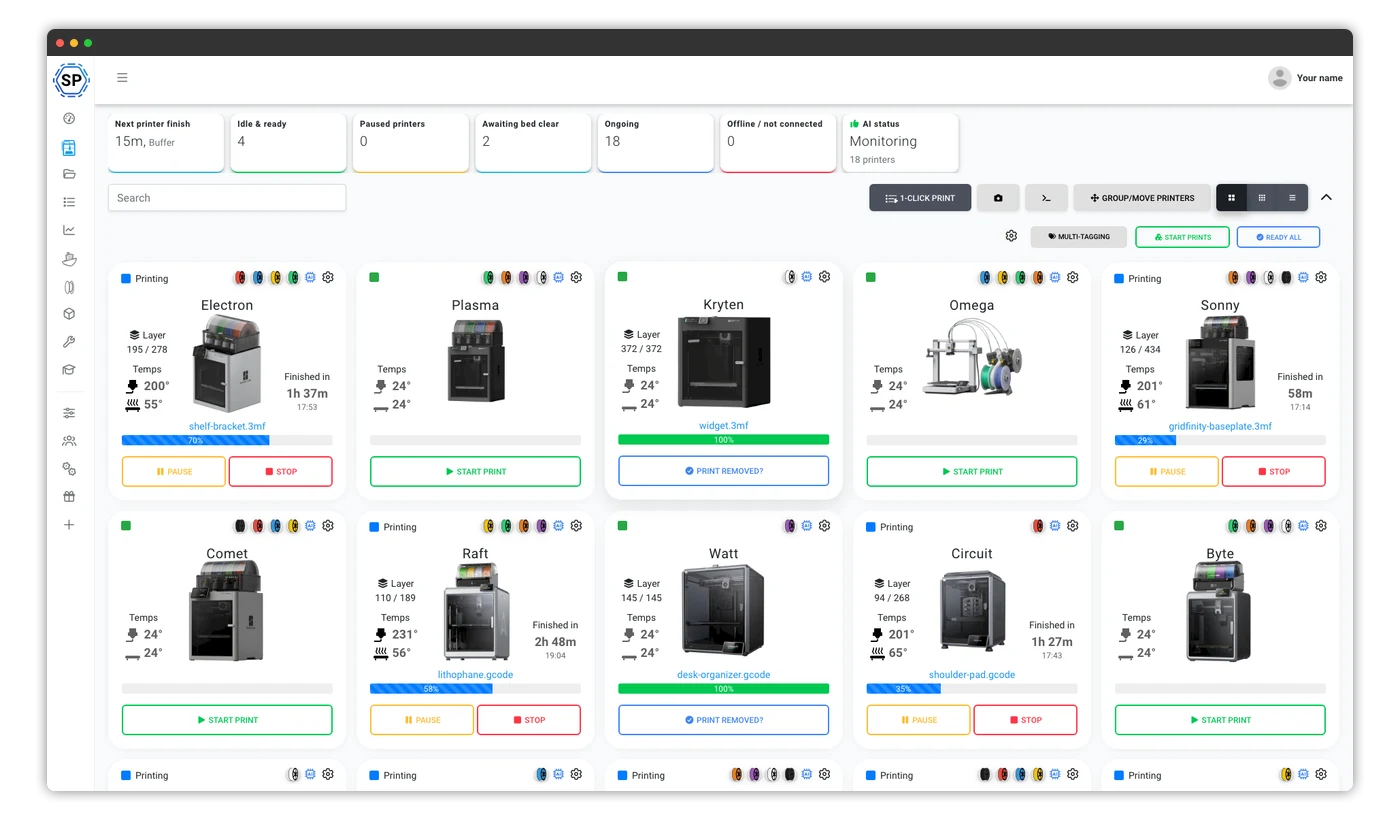
Zróżnicowany sprzęt FDM to rzeczywistość przedsiębiorstw. SimplyPrint obsługuje ponad 130 marek drukarek i ponad 610 modeli na jednym koncie, pogrupowanych według lokalizacji lub budynku, z tym samym SSO, uprawnieniami i ścieżką audytu.
Przejrzyste ceny, bez kontaktu ze sprzedażą
Od $299/miesiąc
Wszystko powyższe: SSO, wymuszone 2FA, listy dozwolonych IP, dziennik audytu z eksportem, DPA, SLA 99,9% i dedykowane wsparcie, a także wszystkie funkcje Print Farm, w tym 10 drukarek i 10 miejsc dla użytkowników, z możliwością rozbudowy w miarę rozwoju.
Można umówić prezentację, a zespoły IT i bezpieczeństwa poznają rozwiązanie, albo samodzielnie rozpocząć bezpłatny 14-dniowy okres próbny i później przesłać dokumentację do działu zakupów.
Umów się na demo Zobacz wszystkie planyPlanowanie modelu operacyjnego? Przewodnik po drukarkach w wielu lokalizacjach · Łączenie systemów produkcyjnych? Granice MES, ERP, PLM i QMS
SimplyPrint obsługuje również farmy druku, klasy i makerspace'y, 130+ marek i 610+ modeli drukarek na jednej platformie. Sprawdzić drukarki.
Umów się na demo
Po wybraniu terminu przedstawimy zespołowi IT SimplyPrint: najpierw sterowanie, potem drukarki.