「学生(ロボット工学+レーザー)」の終了
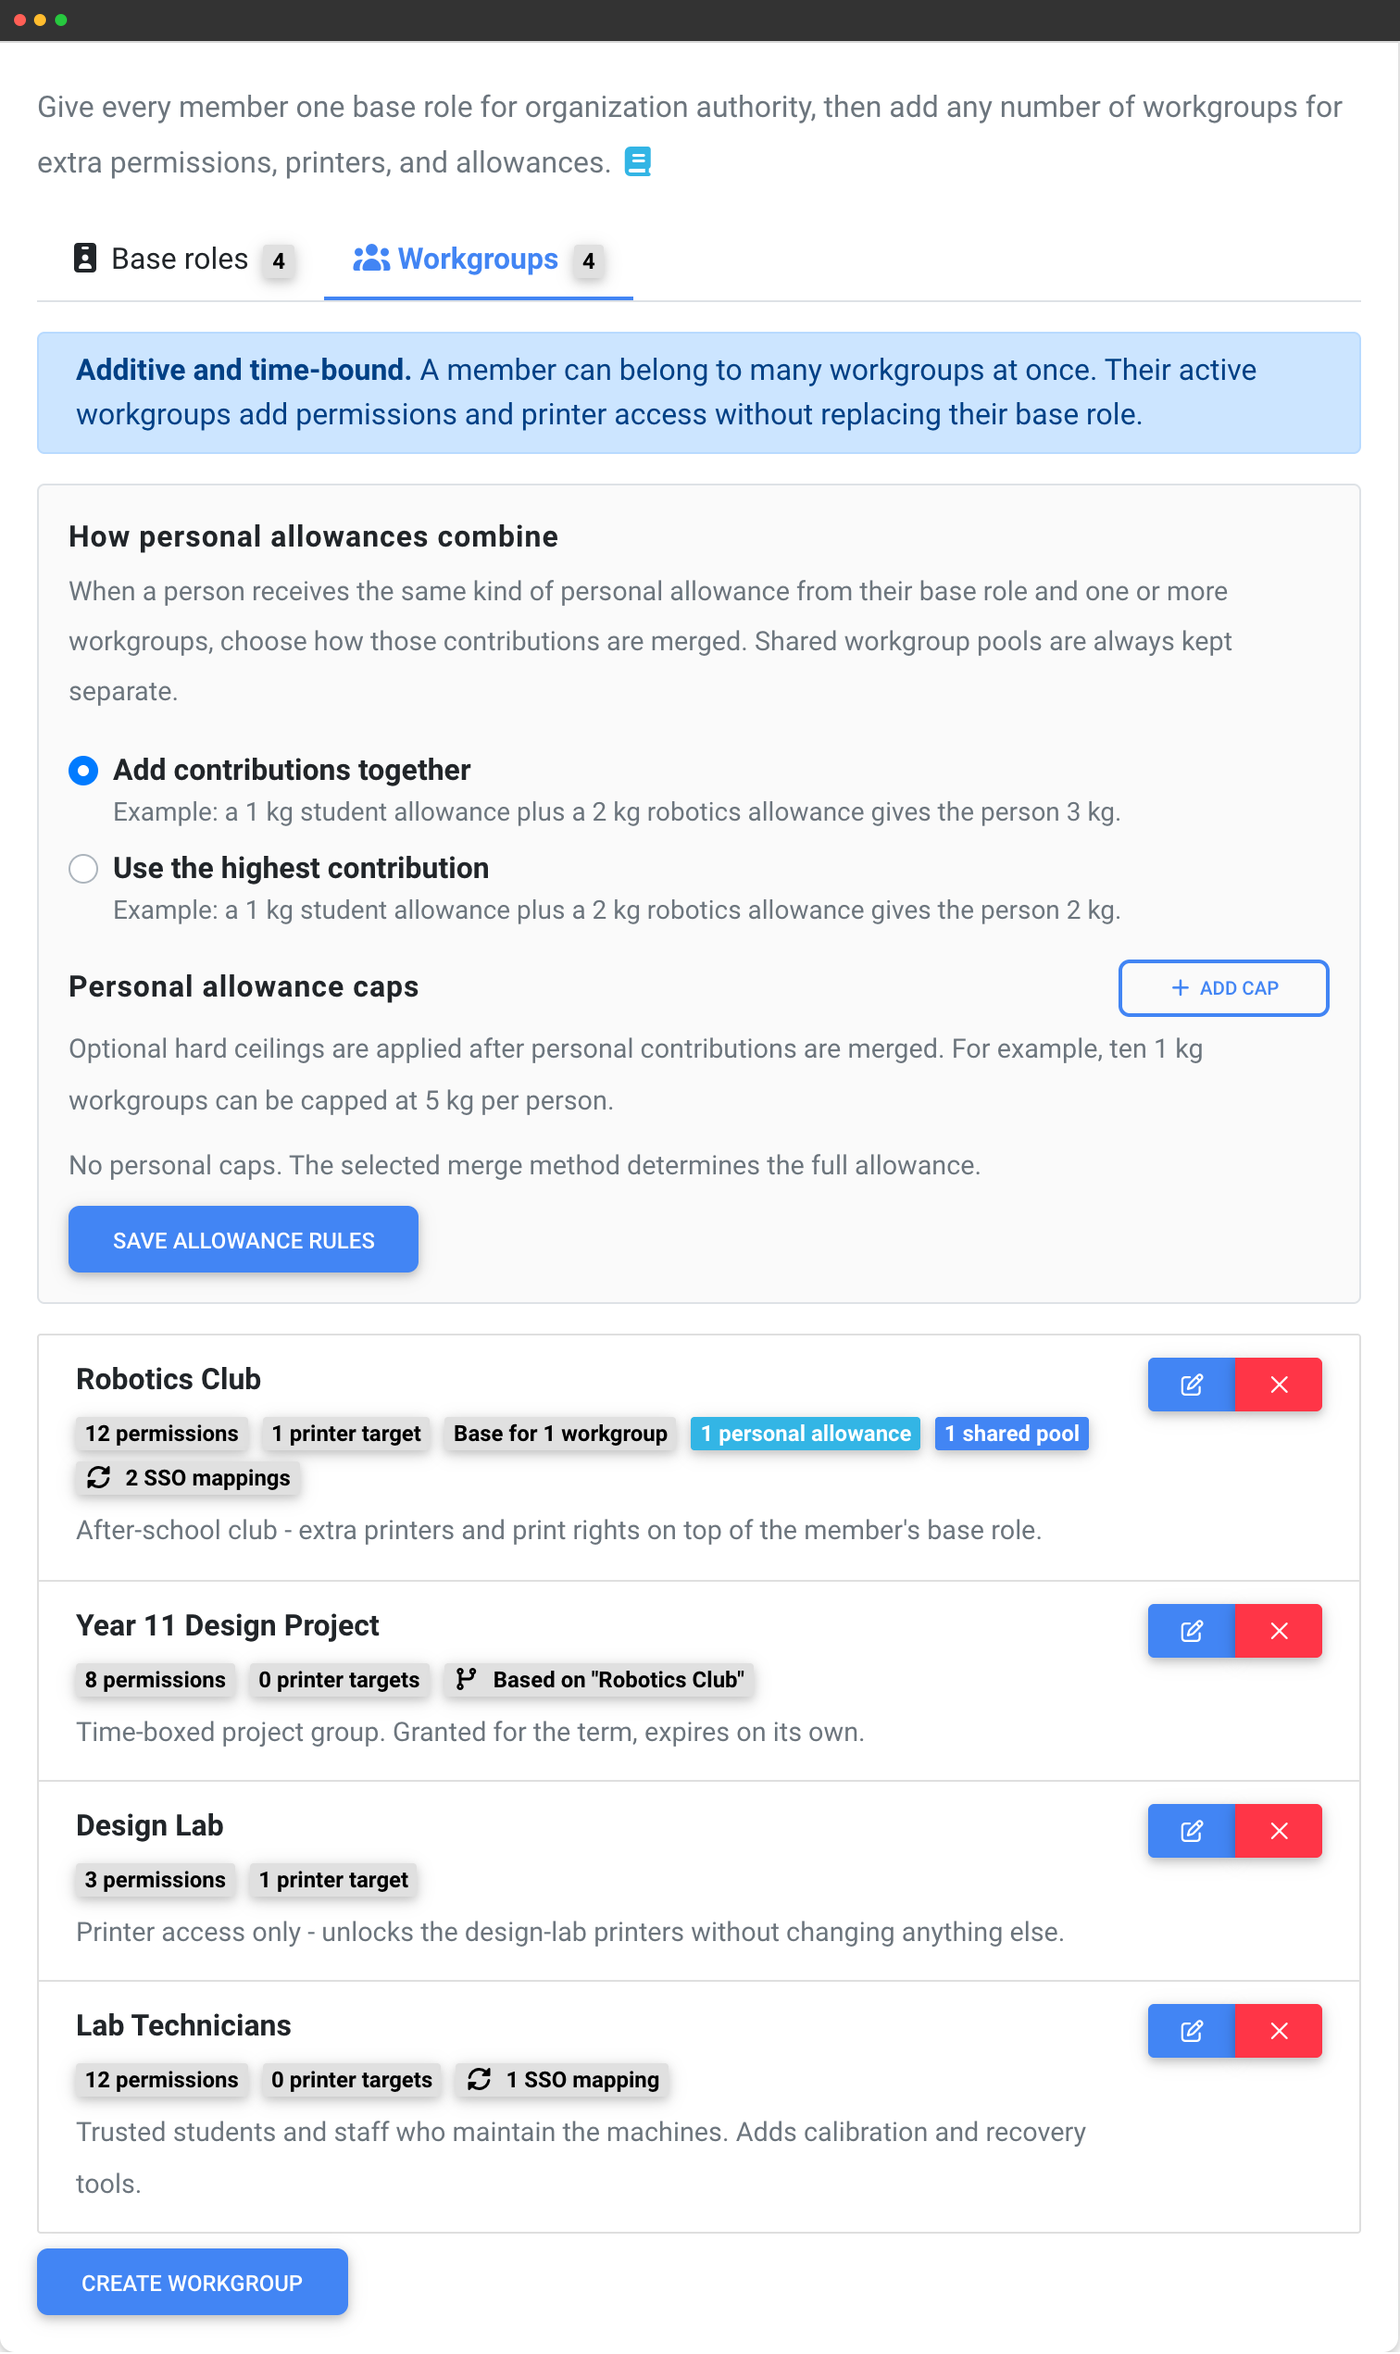
プリンターを共有するアカウントでは、いずれ同じ問題に直面します。ある人にもう1つ権限が必要になっても、1人に1つのロールでは対応できません。そこでロールを複製し、次の組み合わせのためにまた複製します。1年後には、誰も変更をためらうような、ほぼ同じグループを14個も管理することになります。ワークグループは、この問題に不足していた第2の軸です。4つのロールと2つのワークグループで、通常なら16のロールが必要な権限を表現でき、それぞれの内容も把握しやすくなります。
1つの役割、複数のワークグループ
ユーザーグループは、組織内での役割を表し、各メンバーは必ず1つに所属します。ユーザー、請求、設定、APIキーの管理など、組織の管理権限を持ちます。
ワークグループは、現在所属している追加のグループを表し、所属数に制限はありません。ワークフローの権限、プリンターへのアクセス、プリント割り当てのみを付与します。
簡単に言うと、ユーザーグループは職位、ワークグループは鍵を持っている部屋に相当します。職位の変更は権限に関わる判断ですが、一定期間だけ鍵を渡すことは違います。そのためにグループ構成を作り直す必要はありません。
ユーザーグループとワークグループの違い
SimplyPrintは、メーカーを問わずブラウザーからスライス、キュー管理、監視、管理ができるクラウド型3Dプリンター管理プラットフォームです。アクセスモデルには2つの軸があります。
| ユーザーグループ(基本ロール) | ワークグループ | |
|---|---|---|
| メンバーごとの数 | 必ず1つ | 数に制限なし |
| 割り当て可能な権限 | 権限の全リスト | ワークフロー権限の固定許可リスト |
| ユーザー、請求、APIキー、設定 | ✓ | × |
| すべてのプリンターにアクセス | ✓ | 指定されたプリンターのみ |
| 指定日に期限切れにできます | × | ✓ |
| SSOサインインごとに付与 | 1つ | 条件に一致するすべての項目 |
| メンバーへの影響 | 前のグループを置き換えます | 既存の内容に追加します |
権限の階層の仕組み
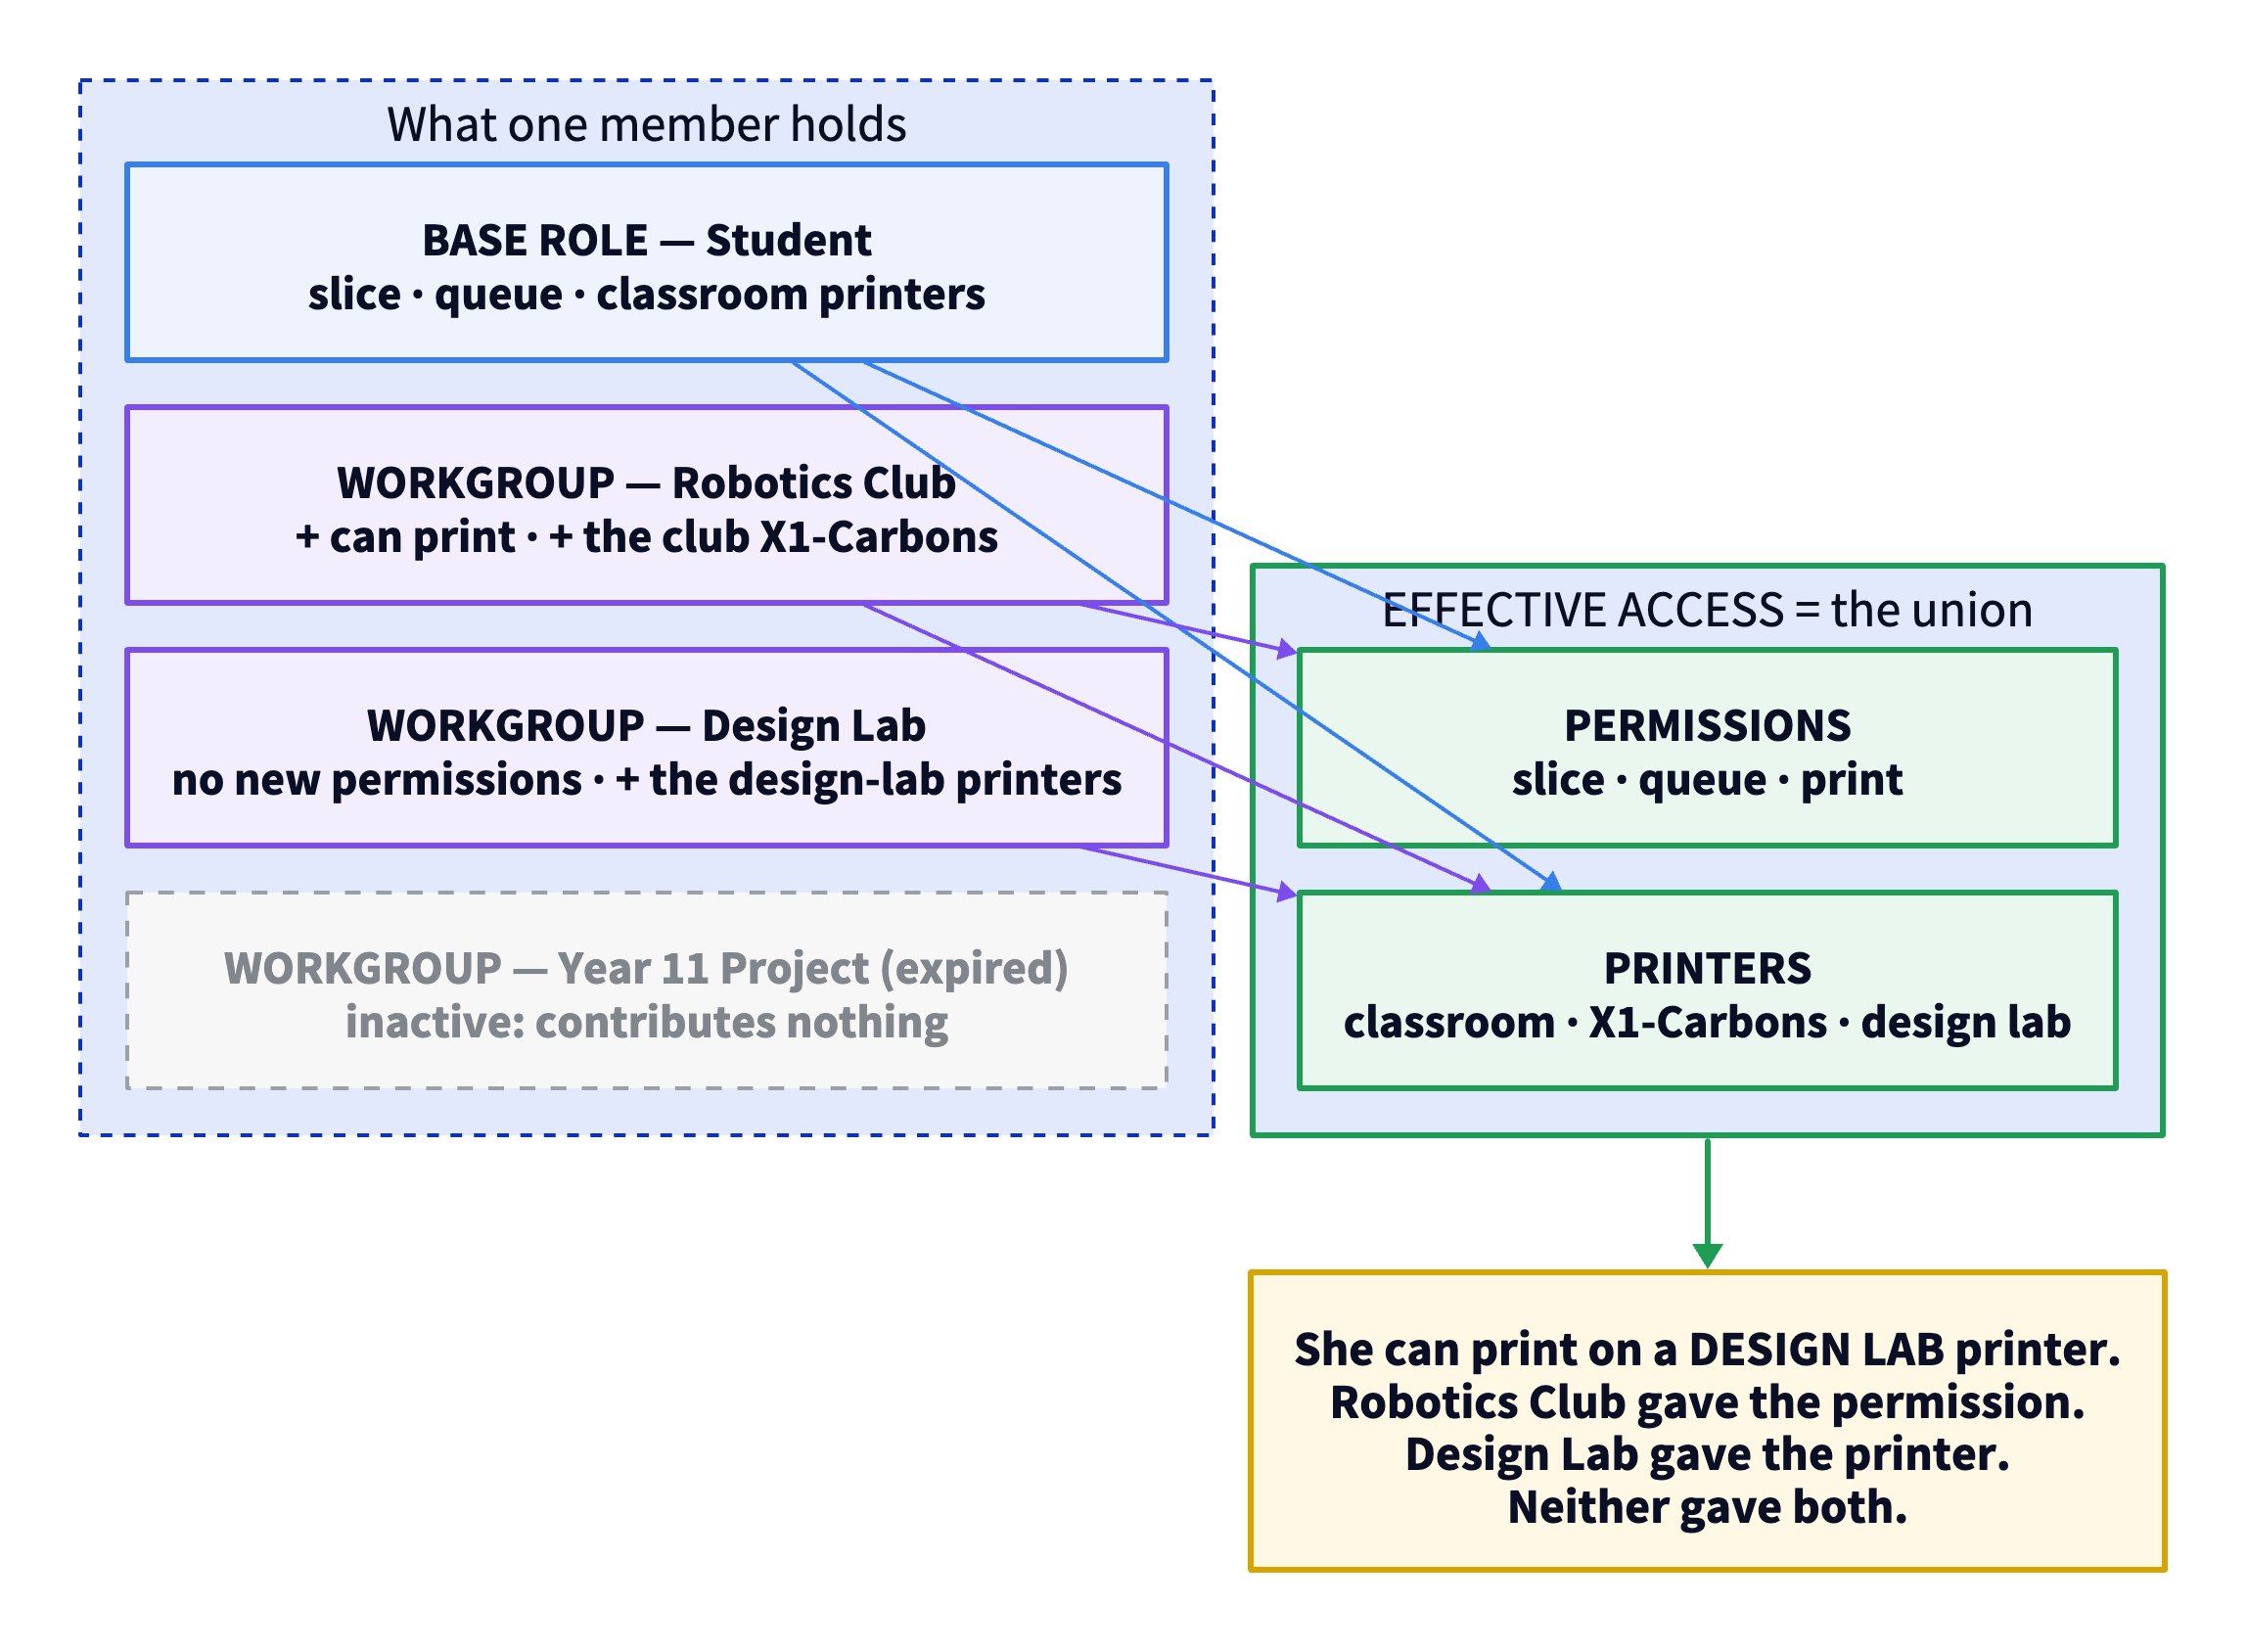
SimplyPrintは操作の可否を判断する際、ユーザーグループと、その時点で有効なすべてのワークグループを組み合わせて実効アクセス権を決定します。
- 権限は統合されます。ユーザーグループまたは有効なワークグループのいずれかで付与された権限を利用できます。順序、優先順位、上書きはありません。どこか1つで許可されていれば有効です。
- プリンターへのアクセス権は別途統合されます。個別のプリンター、プリンターグループ、プリンターモデルは、すべての付与元から統合されます。
- 2つのリストはそれぞれ独立して統合されます。あるワークグループの権限は、別のワークグループのプリンターにも適用されます。
ワークグループは追加専用で、既存の設定に影響しません
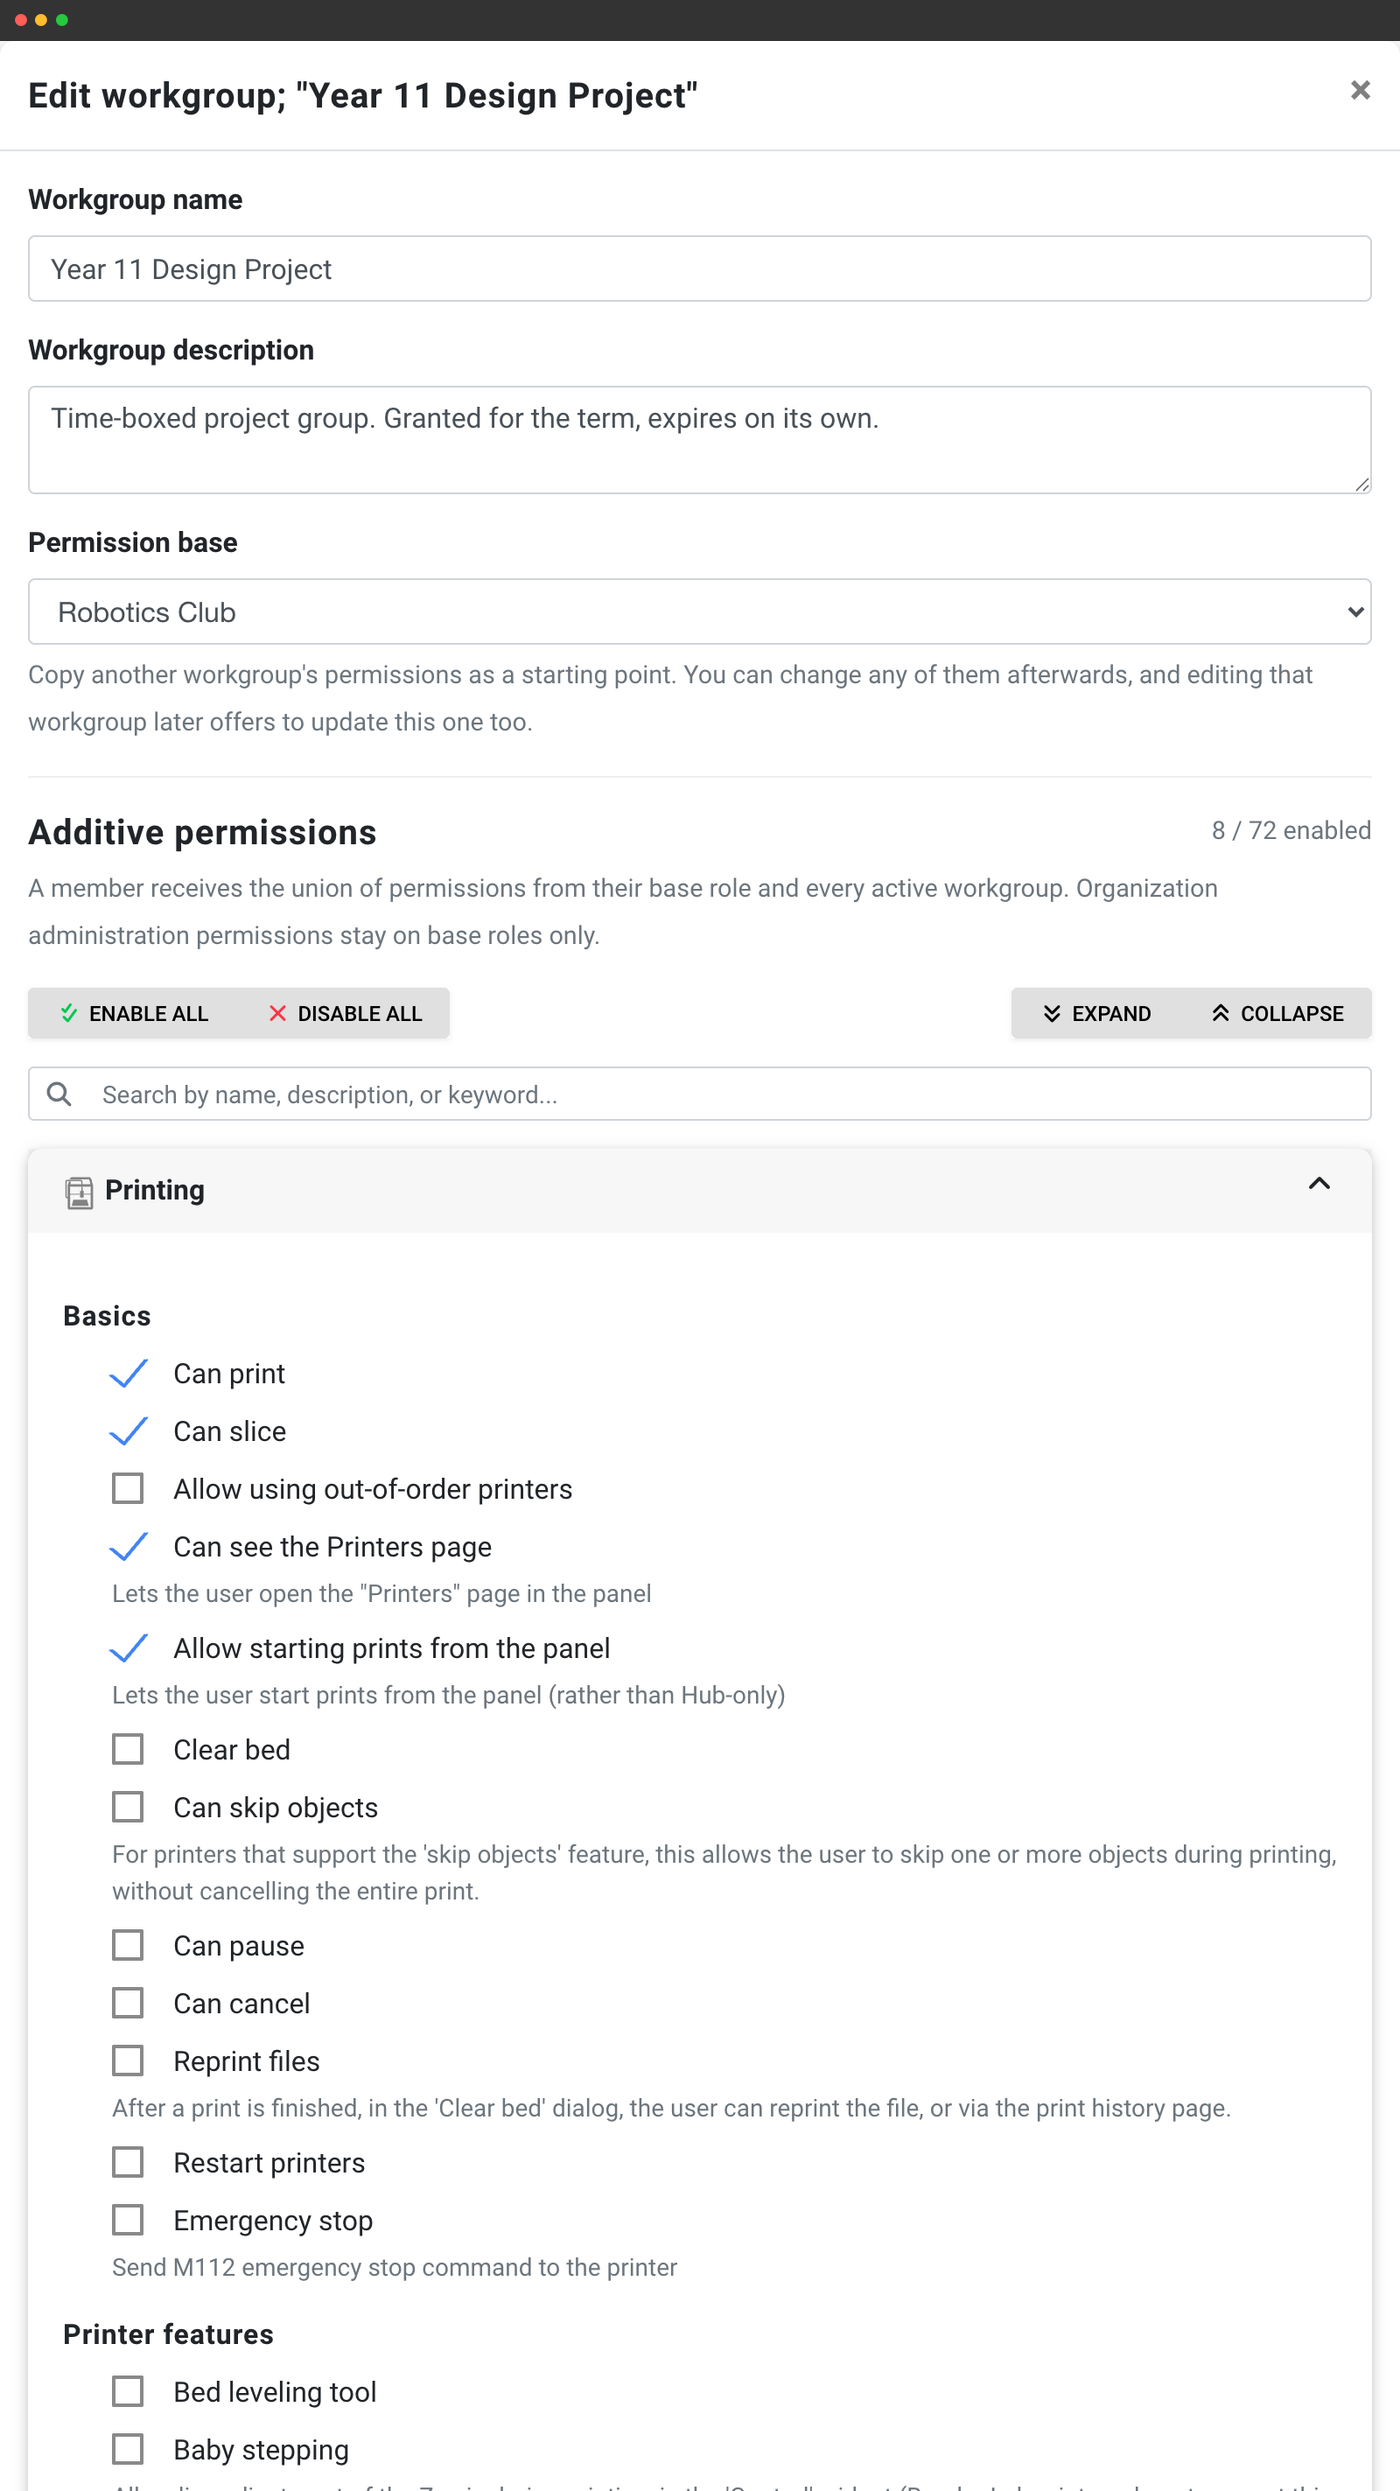
ワークグループに拒否の設定はありません。メンバーがすでに持つ権限を削除したり、プリンターを非表示にしたり、アクセスを制限したりすることはできません。ワークグループ内で権限をオフにすると、そのワークグループからはその権限が付与されなくなるだけです。
これは意図的な設計で、ワークグループを安心して自由に割り当てられる理由です。ワークグループにメンバーを追加しても、既存のアクセス権が失われることはありません。そのため、追加した順序や、どの権限が優先されるかを考える必要はありません。優先される権限はなく、すべての権限が加算されます。
実際の運用で覚えておきたいルールは1つです。権限を制限する必要がある場合は、ユーザーグループで設定します。
組織の権限はロールに恒久的に紐付く
ワークグループが付与できるのは、明示的に許可されたワークフローとリソースの権限のみです。これには、プリント、一時停止、キャンセル、キュー、スライサーツール、フィラメント、カメラ、プリント履歴、プリンターのキャリブレーションが含まれます。エディターにはアカウントの正確な権限数が表示されます。
次の権限は付与できません:
- ユーザーの管理、招待、削除、グループ変更
- ユーザーグループとワークグループの管理
- サブスクリプション、請求、請求書
- APIキー、webhooks、カスタムフィールド
- 組織と登録の設定、または監査ログ
- すべてのプリンターへのアクセス: ワークグループが追加するのは、指定されたプリンターのみです
- IP制限またはデバイス承認の免除
無期限、期間指定、または自動失効
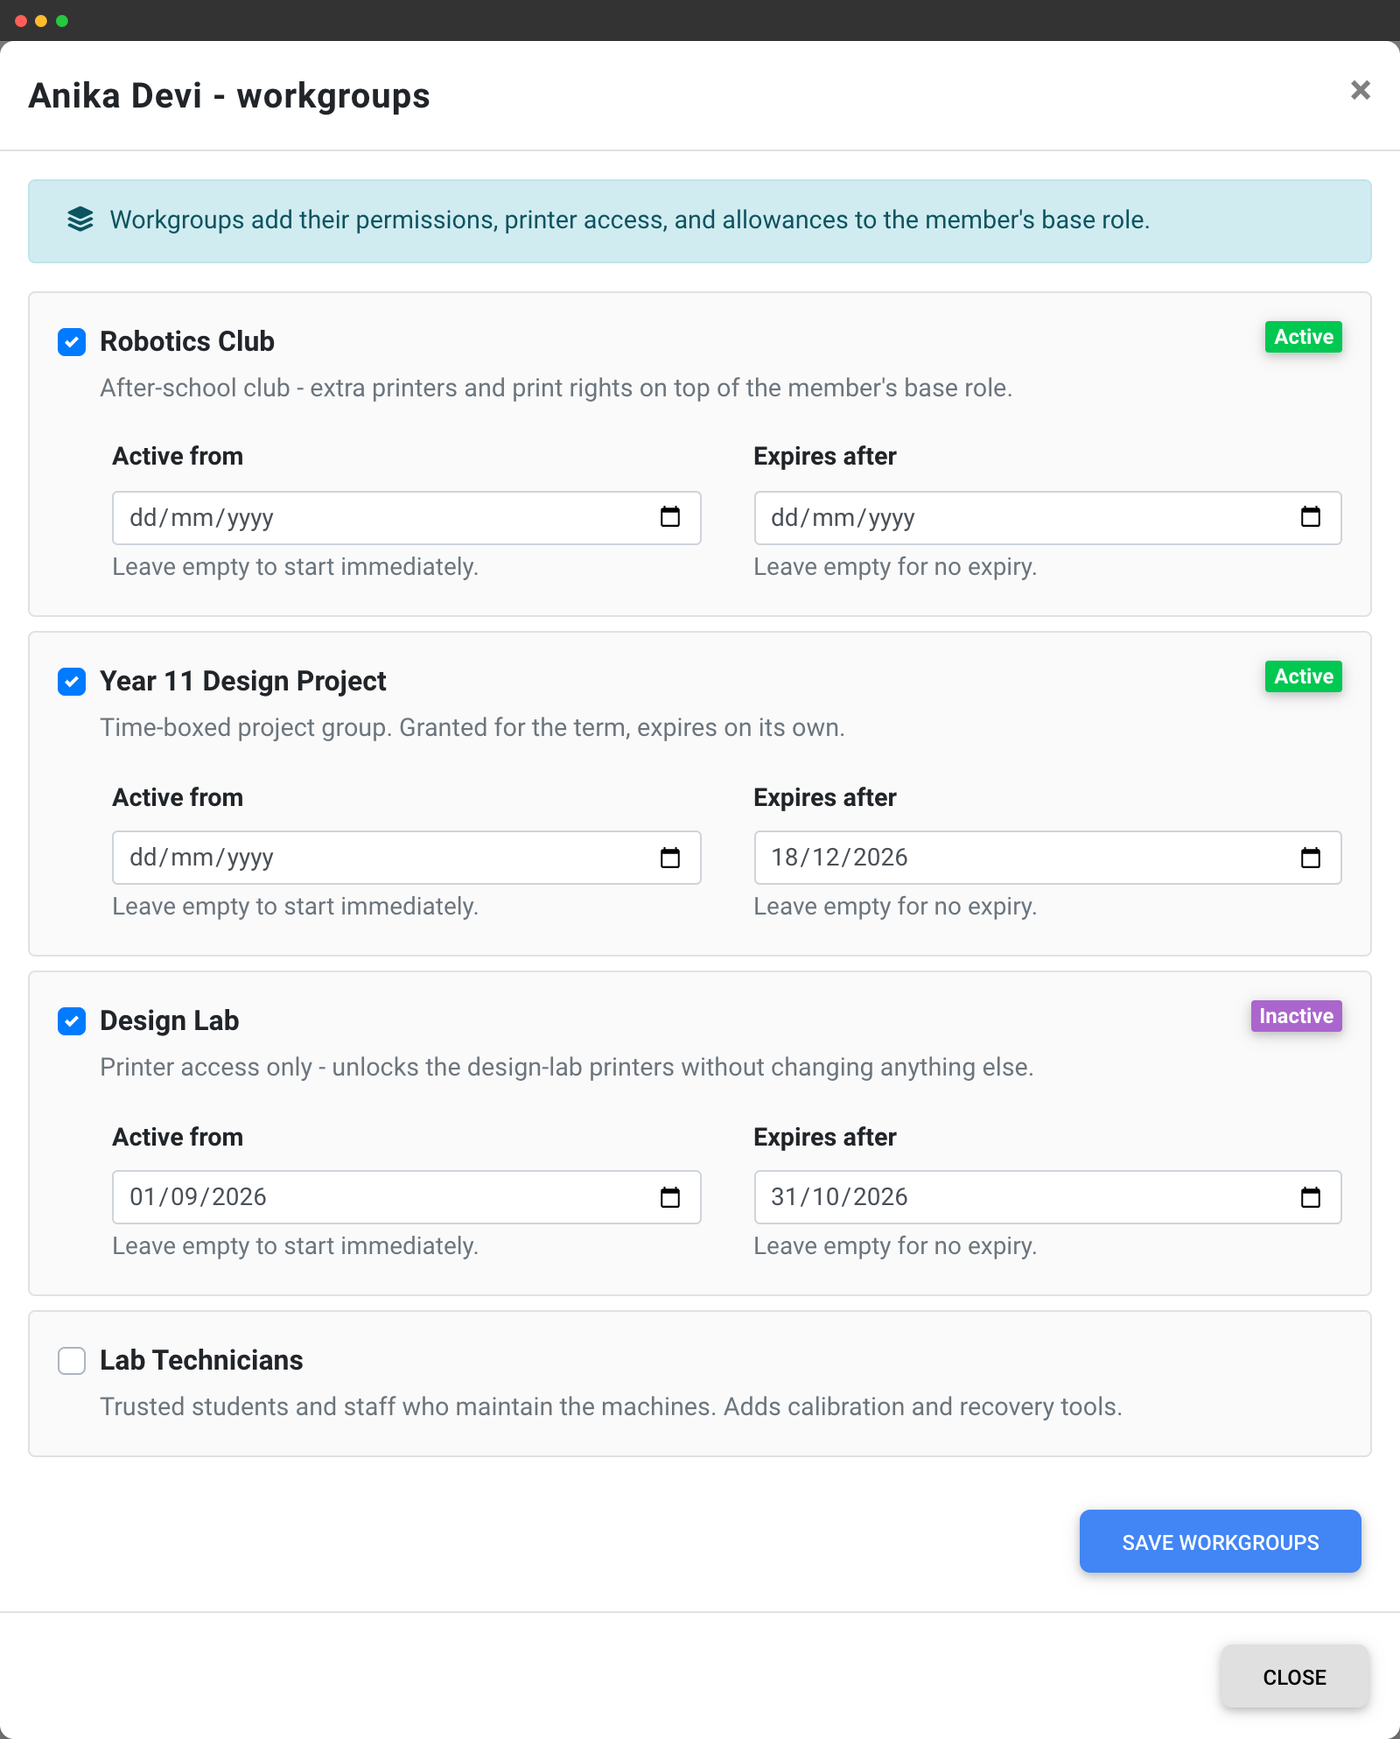
各権限には任意で日付を設定できます。空欄にするとアクセスは無期限になり、「開始日」を設定すると次の学期からアクセスを開始できます。「有効期限」を設定すると、期限後にアクセスが自動的に取り消されます。
ワークグループの有効期間外には、権限、プリンター、利用枠はいずれも付与されません。有効期間が始まると、操作なしで再び付与されます。例えば、ロボット部に1学期間参加した生徒は、学期が終わっても生徒のままで、部のプリンターだけが使えなくなります。
招待や共有可能な参加リンクにワークグループを設定すると、参加者は適切なワークグループに自動的に追加されます。学期末には最大500人のメンバーの日付を一括変更できます。
SSOとSCIMの完全同期、一致するものすべてに対応
アイデンティティプロバイダーのグループをワークグループに対応付けると、SimplyPrintはシングルサインオンのたびにメンバーを同期します。IdPのグループに追加されたユーザーは次回のサインイン時にワークグループに加わり、削除されたユーザーはワークグループから外れます。ディレクトリが引き続き唯一の信頼できる情報源となり、定期ジョブや後処理は不要です。
ロールとの違いが重要です。SSOはユーザーグループを必ず1つ割り当てますが、ワークグループは条件に一致するものをすべて割り当てます。IdPは1つのアサーションで「この人は教師」かつ「ロボットグループ、レーザー講習修了者グループ、部門管理者グループに所属」と伝えられます。単一のロールではこれを表現できません。
各権限付与元の設定は独立しているため、SSO同期によって、教師が手動で付与した権限や、クラスまたはコースへの登録によって付与された権限が変更されることはありません。また、ワークグループをSSOのロールマッピングに使用することはできないため、ディレクトリグループへの追加でアクセス権が付与されても、ロールが知らないうちに変更されることはありません。
権限だけでなく予算も共有
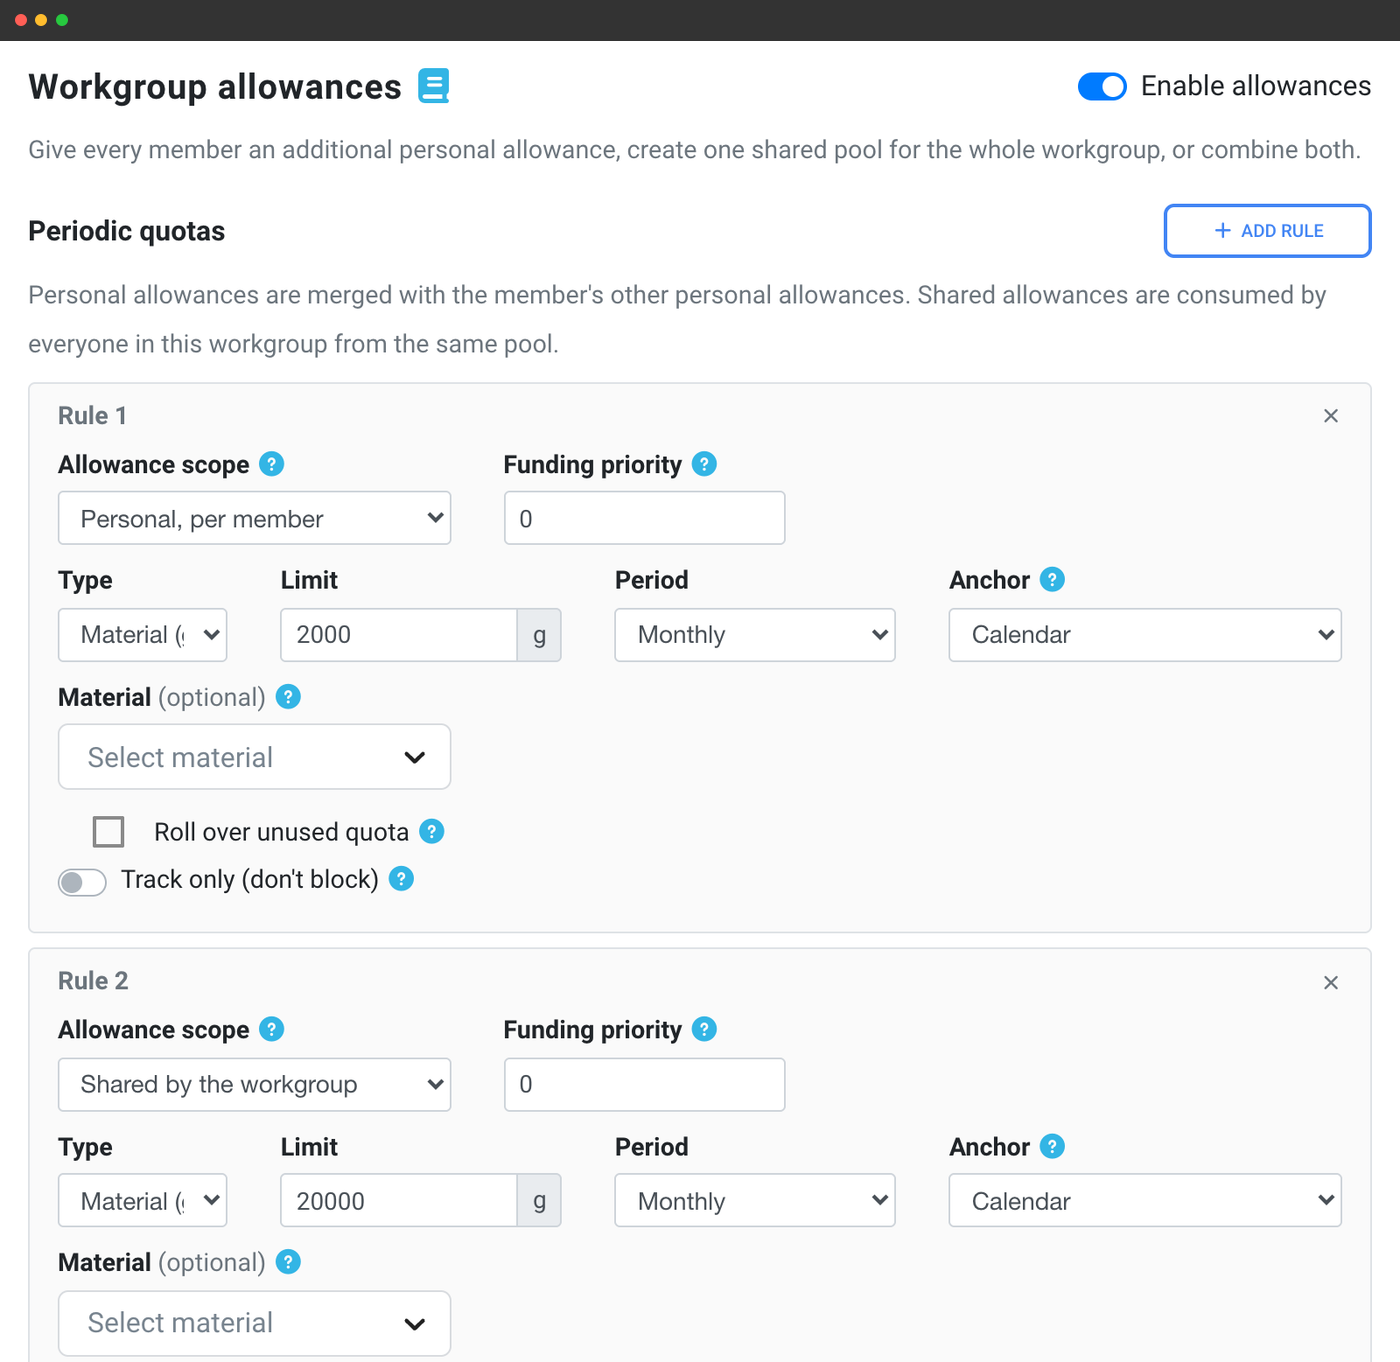
ワークグループにも、2種類のプリント割り当てを設定できます:
- 個人:各メンバーにそれぞれこの量が割り当てられます。「ロボットクラブの全員に学期ごとに2 kgを追加」
- 共有: ワークグループ全体で1つのプールを使います。「ロボット部で20 kgを共有」のような使い方です。なくなると全員が使えなくなります。
ワークグループで設定できるのは追加の利用枠のみです。ジョブごとの固定上限、残高の適用免除、その他の安全ポリシーはユーザーグループで管理されます。そのため、ワークグループで利用枠を追加しても、安全上の制限が意図せず無効になることはありません。 割り当てと制限を見る
メンバーシップの付与元と復元された理由
ワークグループへの所属は、管理者による手動操作、招待または参加リンク、SSOまたはSCIM経由のIDプロバイダー、学校のクラス、コースへの登録によって設定できます。各ソースは独立した所属情報を保持し、パネルには所属に関するすべての情報とそのソースが表示されます。
この独立性が役立ちます。たとえば、ディレクトリの設定と教師による手動追加の両方によって生徒がロボット工学のワークグループに所属している場合、ディレクトリのグループから削除しても、教師による付与は残り、アクセスは維持されます。また、「なぜ元に戻ったのか」という疑問の答えにもなります。クラスやIdPが設定した所属を手動で削除しても、次の同期で再び設定されます。完全に削除するには、元の設定から削除してください。
学校のクラスでは、ワークグループの割り当てをコピーするのではなく、クラスの名簿に基づいて決定します。クラスにワークグループを一度割り当てると、生徒をクラスに追加した際に即座に付与され、クラスから削除すると即座に取り消されます。不整合が生じるような同期作業は不要です。
マルチユーザーシステムの一部
ワークグループは、ユーザーグループや権限マトリックスと併用できます。権限の仕組み、メンバーの招待方法、利用枠とキューの承認の関係など、全体像はマルチユーザーの概要をご覧ください。
マルチユーザーの概要に戻る